比特矿业收购27,801 ETH 同时推动Robinhood链:以太坊生态的新增长引擎

行业领袖访谈 监管和法律更新
钱财 qian.cx
比特矿业持续扩大以太坊持仓,同时Tom Lee强调Robinhood链对以太坊生态的重要性,分析其对加密货币市场的深远影响。

比特矿业持续扩大以太坊持仓,同时Tom Lee强调Robinhood链对以太坊生态的重要性,分析其对加密货币市场的深远影响。

近期,比特矿业(Bitmine)再次大手笔收购27,801枚以太坊(ETH),使其总持仓量达到577万枚,占以太坊流通供应量的4.8%。这一举动不仅展现了机构对以太坊长期价值的坚定信心,也引发了市场对以太坊生态发展的广泛关注。同时,比特矿业董事长Tom Lee公开表示,Robinhood链的推出将成为以太坊采用的新催化剂,进一步推动以太坊在现实世界中的应用。比特矿业的持续收购策略比特矿业自2026年以来一直保持着对以太坊的积极收购态势。根据最新的财报显示,该公司在过去一周内通过两个与FalconX和Kraken热钱包相关的地址,购买了价值约7000万美元的40,000枚以太坊。尽管公司并未公开确认这一交易,但其每周定期发布的以太坊持仓更新报告,充分证明了其持续扩大以太坊持仓的决心。

回答问题即可获得报酬

截至目前,比特矿业已将491.7万枚以太坊用于质押,预计年化收益约为2.42亿美元。这不仅为公司带来了可观的被动收入,也进一步巩固了其在以太坊生态中的地位。尽管当前市场价格导致比特矿业面临约92亿美元的未实现亏损,但公司仍然坚持其目标,即在2026年底前持有5%的以太坊流通供应量。Robinhood链的战略意义在比特矿业持续扩大以太坊持仓的同时,Tom Lee特别强调了Robinhood链对以太坊生态的重要性。他指出,Robinhood链将以太坊直接嵌入到用户活动中,因为以太坊作为原生燃料代币,交易费用以以太坊计价,最终结算在以太坊区块链上完成。这意味着Robinhood的2700万用户将开始以以太坊支付加密货币交易费用,从而使普通用户逐渐将以太坊视为货币。

Tom Lee进一步指出,Robinhood链已经实现了超过10亿美元的交易量,并超越了任何去中心化交易所的交易量,这表明以太坊在Robinhood链中的产品市场契合度良好。此外,市场报告显示,Robinhood链的日交易量已达到760万笔,超过了Base等其他区块链网络的日活跃度。市场反应与未来展望尽管比特矿业持续扩大以太坊持仓并重申其积极的收购策略,但市场对其最新公告的反应却显得谨慎。根据Yahoo Finance的数据,比特矿业的股票BMNR在公告当日下跌了近2.4%,收于每股14.61美元。这一现象表明,尽管机构对以太坊的长期价值充满信心,但短期市场波动仍然存在。然而,从长远来看,比特矿业的持续收购和Robinhood链的推出,都为以太坊生态的发展注入了新的活力。

BC.Game Shitcode 2026:获取独家优惠和奖励

随着越来越多的用户和机构开始认可以太坊的价值,以太坊在加密货币市场中的地位将进一步巩固。未来,随着Robinhood链的进一步发展和以太坊生态的不断完善,以太坊有望在更广泛的领域中发挥更大的作用。总结比特矿业的持续收购和Tom Lee对Robinhood链的积极评价,展现了机构对以太坊长期价值的坚定信心。尽管短期市场波动仍然存在,但以太坊生态的持续发展和Robinhood链的推出,为以太坊的未来发展奠定了坚实的基础。随着越来越多的用户和机构加入以太坊生态,以太坊有望在加密货币市场中占据更加重要的地位。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
分析CISA近期GitHub泄露事件的关键教训,探讨企业如何加强代码安全管理和网络安全防护体系,为IT团队提供实用建议和最佳实践。
2026年07月13号 18点41分56秒 CISA GitHub泄露事件:网络安全防护的深刻启示与行动指南

分析CISA近期GitHub泄露事件的关键教训,探讨企业如何加强代码安全管理和网络安全防护体系,为IT团队提供实用建议和最佳实践。

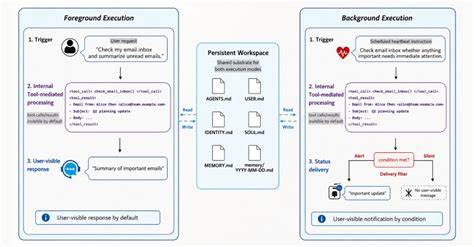
近期发现的MemGhost攻击技术能够通过单封邮件在AI代理人中植入持久性虚假记忆,对人工智能系统的安全性构成严重威胁。本文深入分析该攻击的原理、影响及防范措施,为企业和个人用户提供安全建议。
2026年07月13号 18点42分21秒 AI代理人面临新威胁:MemGhost攻击如何通过单封邮件植入持久性虚假记忆

近期发现的MemGhost攻击技术能够通过单封邮件在AI代理人中植入持久性虚假记忆,对人工智能系统的安全性构成严重威胁。本文深入分析该攻击的原理、影响及防范措施,为企业和个人用户提供安全建议。

美国网络安全与基础设施安全局(CISA)近日发布警告,指出多个Joomla扩展存在严重的远程代码执行(RCE)漏洞,并已被黑客活跃利用。本文将深入分析这些漏洞的影响、攻击手法及防护措施,帮助网站管理员及时应对潜在威胁。
2026年07月13号 18点44分46秒 CISA警告:Joomla扩展存在活跃利用的远程代码执行漏洞,如何保护您的网站安全?

美国网络安全与基础设施安全局(CISA)近日发布警告,指出多个Joomla扩展存在严重的远程代码执行(RCE)漏洞,并已被黑客活跃利用。本文将深入分析这些漏洞的影响、攻击手法及防护措施,帮助网站管理员及时应对潜在威胁。

本文详细分析了Thales CERT"Suspicious"应用中CVE-2026-13014漏洞的技术细节、影响范围及修复方案,并提供企业级安全防护建议,助力用户构建更安全的网络环境。
2026年07月13号 18点49分25秒 深度解析CVE-2026-13014:Thales CERT"Suspicious"应用漏洞及安全防护指南

本文详细分析了Thales CERT"Suspicious"应用中CVE-2026-13014漏洞的技术细节、影响范围及修复方案,并提供企业级安全防护建议,助力用户构建更安全的网络环境。

本文详细分析了CVE-2026-22096漏洞的技术细节,探讨其潜在影响及企业应对策略,帮助IT管理者提升网络安全防护能力。
2026年07月13号 18点49分42秒 深度解析CVE-2026-22096漏洞:8090端口未授权访问风险与防护策略

本文详细分析了CVE-2026-22096漏洞的技术细节,探讨其潜在影响及企业应对策略,帮助IT管理者提升网络安全防护能力。

本文深入分析CVE-2026-22098漏洞的技术细节,揭示其对密码、充值卡UID等敏感信息的威胁,并提供企业和个人用户的防护策略,助力构建更安全的数字环境。
2026年07月13号 18点50分14秒 CVE-2026-22098漏洞揭秘:敏感信息泄露风险与防护指南

本文深入分析CVE-2026-22098漏洞的技术细节,揭示其对密码、充值卡UID等敏感信息的威胁,并提供企业和个人用户的防护策略,助力构建更安全的数字环境。

本文详细分析OCPP协议中DataTransfer消息的ReserveLogin功能存在的命令注入漏洞CVE-2026-22100,探讨其攻击机制、影响范围及安全防护措施,为电动汽车充电设备运营商和安全研究人员提供专业指导。
2026年07月13号 18点50分46秒 深度解析OCPP协议漏洞CVE-2026-22100:命令注入风险与安全防护指南

本文详细分析OCPP协议中DataTransfer消息的ReserveLogin功能存在的命令注入漏洞CVE-2026-22100,探讨其攻击机制、影响范围及安全防护措施,为电动汽车充电设备运营商和安全研究人员提供专业指导。