深度解析CVE-2025-51629:Agenzia Im PDF查看器XSS漏洞的安全风险与防护策略

加密初创公司与风险投资 监管和法律更新 加密活动与会议
钱财 qian.cx
分享: Telegram X
本文详细分析了Agenzia Im PDF查看器组件中发现的CVE-2025-51629跨站脚本漏洞,探讨其技术细节、潜在影响及企业应对方案,帮助读者全面了解该安全威胁并采取有效防护措施。

本文详细分析了Agenzia Im PDF查看器组件中发现的CVE-2025-51629跨站脚本漏洞,探讨其技术细节、潜在影响及企业应对方案,帮助读者全面了解该安全威胁并采取有效防护措施。

近期,安全研究人员发现Agenzia Im PDF查看器组件存在一个严重的跨站脚本(XSS)漏洞,编号为CVE-2025-51629。该漏洞可能被恶意攻击者利用,导致用户数据泄露、会话劫持等严重安全事件。本文将从技术角度深入解析该漏洞的成因、影响范围及防护策略,帮助企业和个人用户提高安全意识,有效应对此类网络威胁。PDF查看器作为企业和个人用户处理文档的重要工具,其安全性直接关系到数据保护。Agenzia Im的PDF查看器组件因其功能强大和易用性,广泛应用于各类企业系统中。然而,CVE-2025-51629的发现揭示了该组件在处理特定输入时存在的安全缺陷。

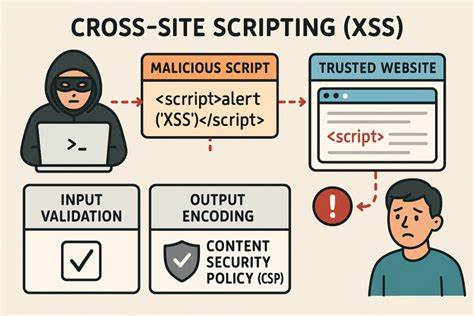
攻击者可能通过精心构造的PDF文件,在用户查看文档时执行恶意脚本,从而窃取敏感信息或操控用户会话。该漏洞的技术本质在于输入验证不严格。当PDF查看器处理包含恶意JavaScript代码的文档时,未能有效过滤或转义这些代码,导致脚本在用户浏览器中执行。这种攻击方式通常被称为存储型XSS,因为恶意代码被存储在服务器上,并在后续访问中触发。与反射型XSS不同,存储型XSS的攻击面更广,影响范围更大。从攻击路径来看,恶意PDF文件可能通过多种渠道传播。

例如,攻击者可以将包含恶意代码的PDF文件上传到企业共享平台,或者通过钓鱼邮件诱导用户下载并打开文件。一旦用户在受影响的PDF查看器中打开文件,恶意脚本便会自动执行,可能导致用户凭证泄露、网站篡改或其他恶意行为。针对该漏洞,Agenzia Im已经发布了安全补丁。企业用户应尽快升级到最新版本,以消除安全风险。此外,还应采取以下预防措施:首先,加强对上传文件的安全检查,确保所有PDF文件经过严格的病毒扫描和内容验证;其次,限制PDF查看器的权限,避免其访问敏感数据或执行高风险操作;最后,定期对系统进行安全审计,及时发现并修复潜在漏洞。对于个人用户而言,应谨慎处理来自不明来源的PDF文件。

在打开文件前,建议使用专业的安全工具进行扫描,确保文件无害。同时,保持浏览器和操作系统的更新,确保所有安全补丁已安装,以减少被攻击的风险。CVE-2025-51629的发现再次提醒我们,PDF查看器等常用工具的安全性不容忽视。企业应建立完善的安全管理体系,定期评估第三方组件的安全性,并制定应急响应计划。个人用户也应提高安全意识,避免因疏忽导致数据泄露或系统受损。随着网络攻击手段的不断演变,跨站脚本等漏洞仍然是主要的安全威胁之一。

通过加强技术防护和安全意识培训,我们可以有效降低风险,保障数字资产的安全。希望本文的分析能为读者提供有价值的参考,帮助大家更好地应对网络安全挑战。 。
精选推荐 数字资产常用交易与安全工具
下一步
本文详细分析了Radare2 6.1.6版本前存在的CVE-2026-14759安全漏洞,探讨其潜在风险、技术细节及企业用户的应对方案,帮助读者全面了解该漏洞的影响及防护措施。
2026年07月06号 06点50分53秒 深度解析CVE-2026-14759:Radare2安全漏洞的影响与应对策略

本文详细分析了Radare2 6.1.6版本前存在的CVE-2026-14759安全漏洞,探讨其潜在风险、技术细节及企业用户的应对方案,帮助读者全面了解该漏洞的影响及防护措施。

本文详细分析了Radare2 6.1.6版本中的CVE-2026-14761安全漏洞,探讨其影响范围、技术细节及修复方案,为开发者和安全专家提供实用建议。
2026年07月06号 06点51分17秒 深度解析CVE-2026-14761:Radare2 6.1.6版本的安全漏洞及应对策略

本文详细分析了Radare2 6.1.6版本中的CVE-2026-14761安全漏洞,探讨其影响范围、技术细节及修复方案,为开发者和安全专家提供实用建议。

本文详细分析了Code-Projects酒店旅游预订系统1.0中发现的CVE-2026-14762漏洞,探讨其潜在影响、技术细节及企业应对方案,为IT安全从业者和系统管理员提供实用防护指南。
2026年07月06号 06点51分49秒 深度解析CVE-2026-14762漏洞:酒店旅游预订系统1.0的安全风险与防护策略

本文详细分析了Code-Projects酒店旅游预订系统1.0中发现的CVE-2026-14762漏洞,探讨其潜在影响、技术细节及企业应对方案,为IT安全从业者和系统管理员提供实用防护指南。

本文详细分析了Radare2 6.1.6版本前存在的CVE-2026-14760漏洞,探讨其技术影响、潜在风险以及企业如何有效防护,为安全从业者提供专业参考。
2026年07月06号 06点52分17秒 深度解析CVE-2026-14760:Radare2漏洞的技术细节与安全防护指南

本文详细分析了Radare2 6.1.6版本前存在的CVE-2026-14760漏洞,探讨其技术影响、潜在风险以及企业如何有效防护,为安全从业者提供专业参考。

欧盟议会近期通过快速程序推进"聊天控制"法案,引发广泛争议。本文深入分析该法案的背景、争议点及其对个人隐私和网络安全的影响,探讨欧盟在数字时代如何平衡监管与自由的关系。
2026年07月06号 06点53分20秒 欧盟议会快速推进"聊天控制"法案:隐私与安全的博弈

欧盟议会近期通过快速程序推进"聊天控制"法案,引发广泛争议。本文深入分析该法案的背景、争议点及其对个人隐私和网络安全的影响,探讨欧盟在数字时代如何平衡监管与自由的关系。

探讨美国邮政服务私有化的潜在影响,分析其对公共服务、经济效率和社会公平的影响,并结合历史案例和商业模式,深入解读这一争议性话题。
2026年07月06号 06点53分46秒 美国邮政服务私有化:公共利益与商业利益的博弈

探讨美国邮政服务私有化的潜在影响,分析其对公共服务、经济效率和社会公平的影响,并结合历史案例和商业模式,深入解读这一争议性话题。

探讨自主飞行雨伞技术的创新性与实际应用中的挑战,分析其在硬件、软件、环境适应性等方面的表现,并评估其作为消费产品的可行性。
2026年07月06号 06点54分06秒 自主飞行雨伞:科技创新与现实挑战的深度解析

探讨自主飞行雨伞技术的创新性与实际应用中的挑战,分析其在硬件、软件、环境适应性等方面的表现,并评估其作为消费产品的可行性。