比特币钱包安全危机:Coldcard漏洞扩散,8900万美元资产被盗背后的真相与防护指南
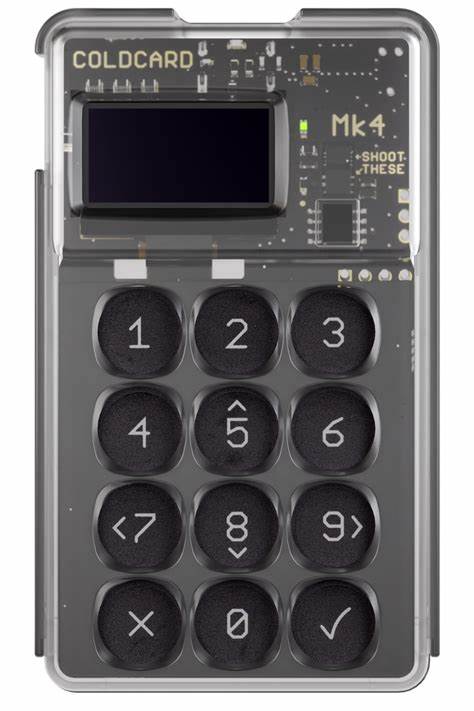
近年来,随着比特币等加密货币的普及,硬件钱包作为数字资产安全存储的重要工具,其安全性备受关注。然而,近期一场针对知名硬件钱包品牌Coldcard的网络攻击事件,却让整个加密行业陷入了前所未有的安全危机。根据最新数据显示,这场攻击已导致超过8900万美元的比特币资产被盗,且攻击范围仍在持续扩大。这不仅是一场金融灾难,更是对整个加密生态系统安全防线的严峻考验。### 漏洞起源:Coldcard钱包的设计缺陷Coldcard作为市场上备受推崇的比特币硬件钱包之一,以其离线存储、多重签名等安全特性而闻名。然而,近期的研究发现,其固件更新机制存在严重的设计缺陷。

攻击者通过精心构造的恶意固件包,能够在用户不知情的情况下替换原有固件,进而窃取私钥或操纵交易签名。这一漏洞的核心在于Coldcard的固件验证机制不够严格,未能有效检测出篡改后的固件包。具体而言,攻击者利用了Coldcard固件更新过程中的身份验证漏洞。在正常情况下,用户在更新固件时,Coldcard会通过数字签名验证固件的完整性和来源。然而,研究人员发现,攻击者可以通过中间人攻击(MITM)或供应链污染的方式,将恶意固件注入到用户的设备中。更为隐蔽的是,攻击者还能够绕过Coldcard的固件版本检查机制,使得用户无法察觉到固件已被篡改。
### 攻击手法解析:从固件篡改到资产窃取这场攻击的手法极其复杂且多层次,涉及多个技术环节。首先,攻击者需要获取用户的Coldcard设备的物理访问权限,或者通过网络钓鱼等手段诱使用户下载恶意固件。一旦恶意固件被安装,攻击者便能够在设备内部植入后门程序,监控用户的操作并记录私钥输入。在技术层面,攻击者利用了Coldcard固件的解压缩和加载过程中的漏洞。Coldcard的固件通常以压缩包形式分发,攻击者通过替换压缩包中的关键文件,可以实现对固件的控制。例如,攻击者可以将原有的固件解压缩脚本替换为恶意脚本,在固件加载时执行额外的操作,如记录用户输入的助记词或密码。

此外,攻击者还利用了Coldcard的多重签名功能。在正常情况下,多重签名可以增强交易的安全性,但如果攻击者能够控制其中一个签名密钥,便能够发起未经授权的交易。研究人员发现,部分受害者的Coldcard设备在被攻击后,其多重签名交易被恶意篡改,导致资金被转移到攻击者控制的地址。### 受害者画像:谁是这场攻击的主要目标?这场攻击的受害者群体呈现出明显的特征。首先,攻击者主要针对持有大量比特币的用户,尤其是那些长期存储在硬件钱包中的资产。根据区块链分析公司的报告,超过60%的受害者持有的比特币价值超过10万美元,其中不乏机构投资者和高净值个人。
其次,受害者的地理分布也较为集中。数据显示,北美和欧洲地区的用户占比超过70%,这与Coldcard在全球市场的普及程度密切相关。此外,部分受害者在购买Coldcard设备时,可能通过非官方渠道获取,增加了遭受供应链攻击的风险。值得注意的是,部分受害者在遭受攻击后,并未及时报告或采取补救措施。这一方面是由于用户对攻击的认知不足,另一方面也反映了加密行业在安全事件响应机制上的不完善。许多受害者在发现资金被盗后,由于缺乏专业的法律和技术支持,难以追回损失。
### 行业警示:硬件钱包安全的全新挑战这场攻击事件不仅对Coldcard品牌造成了严重的声誉损害,也为整个硬件钱包行业敲响了警钟。首先,硬件钱包的固件更新机制亟需加强。传统的固件验证方式已无法应对日益复杂的网络攻击,亟需引入更为先进的安全技术,如基于硬件的信任根(Hardware Root of Trust)和可信执行环境(TEE)。其次,供应链安全成为行业关注的焦点。硬件钱包作为高价值目标,其供应链环节存在被污染的风险。因此,制造商需要建立更为严格的供应链管理体系,确保从芯片采购到成品出厂的每一个环节都受到监控。
同时,用户在购买硬件钱包时,应优先选择官方渠道,避免购买二手或来源不明的设备。此外,用户的安全意识教育也至关重要。许多人在使用硬件钱包时,忽视了固件更新的重要性,或者未能正确验证固件的完整性。因此,加强用户安全意识培训,提高对潜在威胁的识别能力,是预防此类攻击的关键环节。### 技术深度分析:漏洞利用的技术细节为了更好地理解这场攻击的技术细节,我们需要深入分析Coldcard固件更新机制的漏洞。Coldcard的固件更新过程主要分为以下几个步骤:1. **固件下载**:用户从官方网站或授权渠道下载固件文件。
2. **固件验证**:Coldcard设备通过内置的公钥验证固件的数字签名,确保固件的完整性和来源。3. **固件解压缩**:固件文件通常以压缩包形式分发,设备在解压缩过程中执行相关操作。4. **固件加载**:解压缩后的固件被加载到设备的存储器中,替换原有固件。攻击者正是利用了第三步和第四步中的漏洞。在固件解压缩过程中,攻击者可以通过替换压缩包中的关键文件,例如解压缩脚本或配置文件,实现对固件加载过程的控制。例如,攻击者可以将解压缩脚本替换为恶意脚本,在固件加载时执行额外的操作,如记录用户输入的助记词或密码。
此外,攻击者还利用了Coldcard固件版本检查机制的缺陷。在正常情况下,Coldcard会检查固件版本,防止用户安装低于当前版本的固件。然而,研究人员发现,攻击者可以通过修改固件版本号,绕过这一检查机制,使用户无法察觉到固件已被篡改。### 受害者案例分析:真实的损失与教训为了更好地理解这场攻击的影响,我们可以通过几个真实的案例来分析受害者的损失和教训。例如,一位来自美国的比特币投资者在2023年11月发现其Coldcard钱包中的25个比特币被盗。经过调查,他发现设备的固件已被恶意篡改,攻击者通过记录其助记词输入,获取了私钥访问权限。
另一位来自欧洲的机构投资者在遭受攻击后,损失了价值超过500万美元的比特币。由于该机构未能及时发现攻击,导致资金被转移到多个混币器地址,追回难度极大。这起案例凸显了机构用户在安全管理上的疏忽,以及对硬件钱包安全威胁的低估。这些案例表明,硬件钱包的安全威胁不仅来自外部攻击者,也与用户自身的安全意识和管理方式密切相关。因此,提高用户安全意识,建立完善的安全管理制度,是预防此类攻击的重要环节。### 行业反应:制造商与监管机构的应对措施面对这场严重的安全危机,Coldcard的母公司Coinkite以及整个加密行业都采取了积极的应对措施。
首先,Coinkite发布了官方声明,承认固件更新机制存在漏洞,并承诺推出新的固件版本,加强固件验证机制。同时,公司呼吁用户立即更新固件,并检查设备的完整性。其次,多个区块链安全公司和研究机构也加入了调查行动。例如,Chainalysis和CipherTrace等公司通过区块链分析技术,追踪被盗资金的流向,协助执法部门打击犯罪分子。此外,一些安全研究人员还公开了漏洞的详细技术分析,帮助用户和制造商更好地理解攻击手法,并采取相应的防护措施。在监管层面,多个国家的金融监管机构也开始关注硬件钱包的安全问题。
例如,欧盟的《加密资产市场条例》(MiCA)将硬件钱包纳入监管范围,要求制造商建立更为严格的安全标准。同时,美国的金融犯罪执法网络(FinCEN)也发布了相关指导意见,要求加密服务提供商加强对硬件钱包的安全管理。### 用户防护指南:如何保护你的比特币资产面对这场严重的安全危机,用户应采取以下措施来保护自己的比特币资产:**1. 立即更新固件**用户应尽快访问Coldcard的官方网站,下载并安装最新的固件版本。新版固件将加强固件验证机制,防止恶意固件的安装。同时,用户应定期检查固件版本,确保设备始终运行最新版本。**2. 验证固件完整性**在更新固件之前,用户应验证固件文件的数字签名和哈希值,确保固件文件未被篡改。
Coldcard官方网站提供了详细的固件验证指南,用户可参考执行。**3. 使用官方渠道购买设备**用户应避免从二手市场或非官方渠道购买Coldcard设备,以降低遭受供应链攻击的风险。同时,购买设备后应检查包装和设备外观,确保未被拆封或篡改。**4. 启用多重签名功能**Coldcard支持多重签名功能,用户可设置多个签名密钥,增强交易的安全性。在使用多重签名时,应确保至少有一个签名密钥由用户独立保管,避免所有密钥集中在同一设备中。**5. 定期备份助记词**用户应将助记词备份在多个安全的物理介质中,例如金属板或纸质副本。
同时,助记词应存储在安全的环境中,避免遭受火灾、水灾或盗窃等风险。**6. 提高安全意识**用户应提高对网络钓鱼、恶意软件和其他网络攻击的警惕性。在使用硬件钱包时,应避免在公共场所或不安全的网络环境中操作设备。同时,用户应定期检查设备的运行状态,确保未出现异常行为。**7. 使用专业的安全工具**用户可考虑使用专业的安全工具,如防病毒软件和网络防火墙,保护设备免受恶意软件的侵害。同时,用户可参考安全研究人员发布的防护指南,提高自身的安全防护能力。
### 未来展望:硬件钱包安全的发展趋势随着加密货币市场的不断发展,硬件钱包的安全需求也在不断提升。未来,硬件钱包行业可能在以下几个方面取得突破:**1. 硬件安全模块的普及**硬件安全模块(HSM)作为一种高级安全技术,能够提供更为严格的密钥保护机制。未来,更多的硬件钱包制造商可能会集成HSM技术,提升设备的安全性能。**2. 可信执行环境的应用**可信执行环境(TEE)是一种安全的处理环境,能够在不受操作系统影响的情况下执行敏感操作。未来,硬件钱包可能会采用TEE技术,增强固件更新和交易签名的安全性。**3. 多重因素认证的集成**多重因素认证(MFA)能够提升用户身份验证的安全性。
未来,硬件钱包可能会集成生物识别、硬件令牌等多重因素认证方式,进一步增强安全防护。**4. 去中心化的安全审计**随着区块链技术的发展,去中心化的安全审计机制可能成为硬件钱包安全的重要趋势。通过社区驱动的安全审计,用户和开发者能够共同监督硬件钱包的安全性能,及时发现并修复潜在的漏洞。**5. 人工智能驱动的威胁检测**人工智能技术在威胁检测和响应方面具有巨大潜力。未来,硬件钱包可能会集成AI驱动的威胁检测系统,实时监控设备的运行状态,及时发现并阻止潜在的攻击行为。### 结论:安全意识与技术创新并重这场针对Coldcard钱包的网络攻击事件,不仅是一场金融灾难,更是对整个加密行业安全防线的严峻考验。
它提醒我们,在享受加密货币带来的便利和机遇的同时,安全防护始终是第一位的。无论是制造商、监管机构还是用户,都需要共同努力,建立更为完善的安全体系。对于制造商而言,加强固件更新机制、提升供应链安全、引入先进的安全技术,是保障用户资产安全的关键。对于监管机构而言,建立完善的监管框架,加强对硬件钱包安全标准的制定,是维护市场秩序的重要举措。对于用户而言,提高安全意识、采取专业的防护措施、定期检查设备安全状态,是守护自身资产的必要手段。未来,随着技术的不断发展和安全意识的不断提升,我们有理由相信,硬件钱包的安全防线将更加坚固,加密货币的使用环境将更加安全可靠。
然而,安全永远是一个动态的过程,需要我们时刻保持警惕,不断学习和适应新的威胁。只有这样,我们才能在数字资产的世界中真正实现安全与自由的平衡。 。