ToddyCat关联的Umbrij恶意软件滥用OAuth权限窃取Gmail数据:深度解析与防护指南
近期发现的Umbrij恶意软件通过滥用Google OAuth权限窃取Gmail用户数据,本文详细分析其攻击手法、技术特征及防护策略,帮助用户和企业提升安全防护能力。
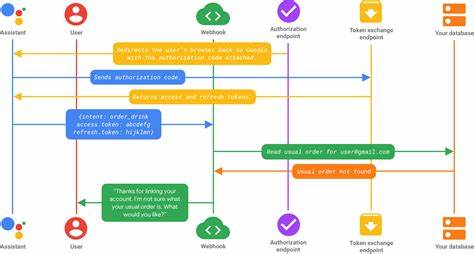
近期,网络安全研究人员发现了一种名为Umbrij的恶意软件,该软件与已知的ToddyCat黑客组织有关联。该恶意软件通过滥用Google OAuth权限,窃取Gmail用户的电子邮件数据,并可能进一步扩大攻击范围。本文将深入分析Umbrij恶意软件的攻击手法、技术特征及其对用户和企业的潜在威胁,并提供相应的防护建议。Umbrij恶意软件的攻击手法主要通过钓鱼邮件或恶意链接诱导用户授予其Google OAuth权限。一旦用户授权,攻击者便可通过Google API合法访问受害者的Gmail账户,窃取电子邮件内容、联系人信息及其他敏感数据。这种攻击方式利用了OAuth协议的合法性,使得传统的安全防护措施难以有效识别和阻止。

从技术角度来看,Umbrij恶意软件采用了多种隐蔽技术以逃避检测。例如,它可能通过加密通信、动态代码注入等手段隐藏其恶意行为,使得安全软件难以识别其异常活动。此外,攻击者还可能利用合法的Google API接口,使得其行为看起来合法,进一步增加了检测难度。对于个人用户和企业而言,Umbrij恶意软件的威胁不容小觑。个人用户可能面临隐私泄露、身份盗用等风险,而企业则可能因敏感数据泄露导致商业机密外泄、财务损失等严重后果。因此,提高安全意识、采取有效的防护措施至关重要。
为了防范Umbrij恶意软件的攻击,用户应当遵循以下建议。首先,务必谨慎处理来自陌生来源的邮件和链接,避免轻易授予第三方应用权限。其次,定期检查已授予的OAuth权限,撤销不必要的应用访问权限。此外,使用强大的安全软件和多因素认证(MFA)等技术手段,进一步提升账户安全性。企业应当加强员工安全培训,提高其对钓鱼攻击的识别能力。同时,部署先进的安全解决方案,如行为分析系统、入侵检测系统等,以监测和阻止异常的API访问行为。

此外,定期审计OAuth权限,确保仅授予必要的访问权限,减少潜在的攻击面。随着网络攻击手段的不断演变,Umbrij恶意软件的出现再次提醒我们,网络安全防护需要持续关注和更新。通过深入了解攻击手法,采取有效的防护措施,我们可以有效降低风险,保护个人和企业的数字资产安全。 。