2026年DeFi黑客攻击损失年化仍低于2025年水平:AI威胁未成现实
加密钱包与支付解决方案
钱财 qian.cx
尽管AI技术的快速发展引发了对DeFi安全的担忧,但2026年DeFi黑客攻击的年化损失仍低于2025年水平。本文深入分析了这一现象背后的原因,探讨了DeFi生态的安全进化趋势,并展望了未来的发展方向。

尽管AI技术的快速发展引发了对DeFi安全的担忧,但2026年DeFi黑客攻击的年化损失仍低于2025年水平。本文深入分析了这一现象背后的原因,探讨了DeFi生态的安全进化趋势,并展望了未来的发展方向。

2026年DeFi黑客攻击损失年化仍低于2025年水平:AI威胁未成现实 在加密货币和去中心化金融(DeFi)领域,安全问题始终是投资者和开发者关注的焦点。随着人工智能(AI)技术的快速发展,许多专家曾预测AI可能成为DeFi安全的重大威胁,甚至引发所谓的"AI驱动的DeFi黑客灾难"。然而,根据Dragonfly资本管理合伙人Haseeb Qureshi的最新分析,2026年DeFi黑客攻击的年化损失不仅低于2025年水平,而且仍处于历史范围内。这一结果表明,尽管AI技术的进步确实带来了新的挑战,但DeFi生态在安全防护方面已经取得了显著进展。 尽管2026年DeFi黑客攻击的次数有所增加,但每次攻击的中位数损失却持续下降。这一趋势表明,攻击者越来越多地将目标转向小型或被遗弃的协议。

回答问题即可获得报酬

此外,管理密钥和多重签名(multisig)的妥协事件也有所减少,而大型协议在加强防御措施后,对AI驱动的攻击显示出更强的韧性。 DeFi生态的安全进化 DeFi生态的安全进化主要体现在以下几个方面: 首先,大型DeFi协议在安全防护方面投入了大量资源。这些协议通过引入更严格的智能合约审计、多重签名机制以及AI驱动的异常检测系统,有效地提高了系统的安全性。例如,Uniswap等顶级DeFi协议通过定期进行安全审计和漏洞修复,显著降低了黑客攻击的成功率。 其次,社区治理和开发者协作也发挥了重要作用。DeFi协议的开发者和用户社区通过共享安全信息、开发开源工具和进行安全培训,共同提升了整个生态的安全水平。

例如,Ethereum基金会通过组织安全研讨会和黑客马拉松,鼓励开发者发现和修复潜在的安全漏洞。 最后,监管机构和行业组织的参与也为DeFi生态的安全发展提供了支持。例如,美国证券交易委员会(SEC)和其他监管机构通过发布指导意见和建立监管框架,帮助DeFi协议合规运营,降低了因监管不确定性导致的安全风险。 AI技术的双刃剑效应 AI技术在DeFi领域的应用既带来了新的安全挑战,也为安全防护提供了新的工具。 在安全挑战方面,AI技术可以被黑客用来自动化攻击过程,例如通过机器学习算法分析智能合约的漏洞,或者利用自然语言处理(NLP)技术进行钓鱼攻击。此外,AI驱动的自动化交易机器人也可能被用于操纵市场,影响DeFi协议的稳定性。

BC.Game Shitcode 2026:获取独家优惠和奖励

然而,AI技术也为DeFi安全防护提供了强大的工具。例如,AI驱动的异常检测系统可以实时监测交易活动,识别可疑行为并触发警报。此外,AI技术还可以用于智能合约的自动化审计,通过分析代码模式和历史数据,预测潜在的安全漏洞。 未来展望 尽管2026年DeFi黑客攻击的年化损失低于2025年水平,但DeFi生态仍面临诸多挑战。随着DeFi协议的复杂性不断增加,安全防护的难度也在加大。此外,AI技术的快速发展可能带来新的安全威胁,需要DeFi社区和行业组织持续关注和应对。

在未来,DeFi生态的安全防护将需要更加全面和动态的策略。例如,协议开发者需要定期进行安全审计和漏洞修复,同时利用AI技术提升异常检测和自动化防御能力。此外,社区治理和开发者协作也将继续发挥重要作用,通过共享安全信息和开发开源工具,共同提升整个生态的安全水平。 最后,监管机构和行业组织的参与也将为DeFi生态的安全发展提供支持。通过建立明确的监管框架和指导意见,帮助DeFi协议合规运营,降低因监管不确定性导致的安全风险。 总结 2026年DeFi黑客攻击的年化损失低于2025年水平,表明DeFi生态在安全防护方面已经取得了显著进展。

尽管AI技术的快速发展带来了新的挑战,但DeFi协议通过加强安全防护措施和利用AI技术,有效地降低了黑客攻击的成功率。未来,DeFi生态的安全防护将需要更加全面和动态的策略,以应对不断变化的安全威胁。通过社区治理、开发者协作和监管支持,DeFi生态有望继续保持安全和稳定的发展。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
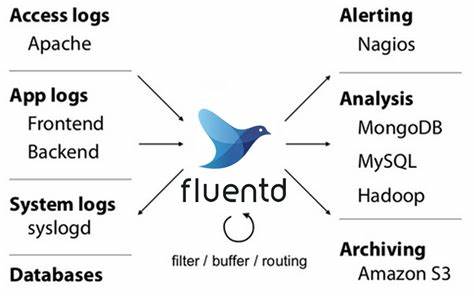
本文详细分析了Fluentd数据收集系统中发现的CVE-2026-44161漏洞,探讨其影响范围、技术细节及企业应对方案,帮助IT管理者和安全专家提升系统安全防护能力。
2026年07月14号 04点03分04秒 深度解析CVE-2026-44161漏洞:Fluentd数据收集系统的安全风险与防护策略

本文详细分析了Fluentd数据收集系统中发现的CVE-2026-44161漏洞,探讨其影响范围、技术细节及企业应对方案,帮助IT管理者和安全专家提升系统安全防护能力。

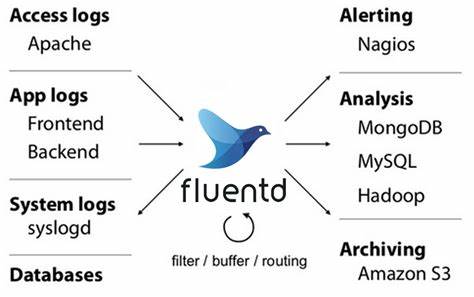
本文详细分析了Fluentd数据收集工具中发现的CVE-2026-44024漏洞,探讨其影响范围、技术细节及企业应对策略,帮助IT管理者和安全专家有效防范潜在威胁。
2026年07月14号 04点03分51秒 深度解析CVE-2026-44024漏洞:Fluentd数据收集工具的安全风险与防护指南

本文详细分析了Fluentd数据收集工具中发现的CVE-2026-44024漏洞,探讨其影响范围、技术细节及企业应对策略,帮助IT管理者和安全专家有效防范潜在威胁。

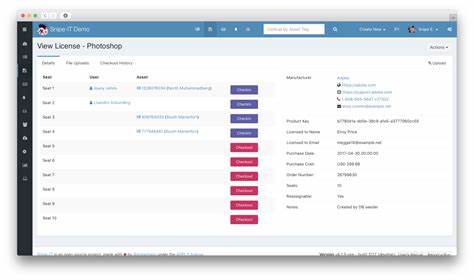
本文详细分析了Snipe-IT IT资产管理系统中的严重漏洞CVE-2026-55472,探讨其影响范围、技术细节及企业应对策略,帮助IT管理者提升系统安全性。
2026年07月14号 04点10分58秒 深度解析Snipe-IT漏洞CVE-2026-55472:影响范围、修复方案与安全建议

本文详细分析了Snipe-IT IT资产管理系统中的严重漏洞CVE-2026-55472,探讨其影响范围、技术细节及企业应对策略,帮助IT管理者提升系统安全性。

本文详细分析了CVE-2026-45196漏洞的成因、影响范围及安全防护措施,帮助企业和个人用户了解虚拟化环境中的内核安全风险,并提供实用的防护建议。
2026年07月14号 04点13分55秒 深度解析CVE-2026-45196:虚拟化环境中的内核安全漏洞及防护策略

本文详细分析了CVE-2026-45196漏洞的成因、影响范围及安全防护措施,帮助企业和个人用户了解虚拟化环境中的内核安全风险,并提供实用的防护建议。

本文详细分析了CVE-2026-45203漏洞对虚拟化环境的影响,探讨了内核软件在主机虚拟机中的潜在安全风险,并提供了实用的防护建议和最佳实践,帮助企业提升虚拟化基础设施的安全性。
2026年07月14号 04点14分32秒 深度解析CVE-2026-45203漏洞:虚拟化环境中的内核安全风险与防护策略

本文详细分析了CVE-2026-45203漏洞对虚拟化环境的影响,探讨了内核软件在主机虚拟机中的潜在安全风险,并提供了实用的防护建议和最佳实践,帮助企业提升虚拟化基础设施的安全性。

本文详细分析OpenResty 1.29.2.1至1.29.2.5版本中的CVE-2026-55233漏洞,探讨其影响范围、技术细节及安全防护措施,帮助开发者和运维人员有效应对潜在威胁。
2026年07月14号 04点15分15秒 深度解析CVE-2026-55233漏洞:OpenResty安全风险与应对策略

本文详细分析OpenResty 1.29.2.1至1.29.2.5版本中的CVE-2026-55233漏洞,探讨其影响范围、技术细节及安全防护措施,帮助开发者和运维人员有效应对潜在威胁。

本文详细分析了OpenReplay会话回放工具中CVE-2026-55881漏洞的成因、影响范围及安全修复方案,帮助企业用户了解潜在风险并采取有效防护措施。
2026年07月14号 04点17分18秒 深度解析CVE-2026-55881漏洞:OpenReplay会话回放工具的安全风险与修复指南

本文详细分析了OpenReplay会话回放工具中CVE-2026-55881漏洞的成因、影响范围及安全修复方案,帮助企业用户了解潜在风险并采取有效防护措施。