LummaC2恶意软件威胁:如何保护组织免受数据窃取
了解LummaC2恶意软件的最新威胁手段及其对组织的影响,掌握有效的防护策略以保护敏感数据安全。
近期,美国联邦调查局(FBI)和网络安全与基础设施安全局(CISA)联合发布警告,指出LummaC2信息窃取恶意软件正在广泛用于窃取组织敏感数据。该恶意软件通过多种手段渗透受害者网络,对美国多个关键基础设施部门构成严重威胁。根据最新报告,LummaC2恶意软件活动在2025年5月仍有观察记录,其感染活动可追溯至2023年11月。 LummaC2恶意软件最初于2022年在俄罗斯语言论坛上出售,其传播方式主要依赖钓鱼邮件中的恶意链接和附件。攻击者常利用伪造的CAPTCHA验证页面诱导用户执行恶意操作,例如通过Windows运行窗口粘贴剪贴板内容并执行Base64编码的PowerShell进程。这种手段能够有效绕过常规的网络安全防护措施,如终端检测与响应(EDR)解决方案和杀毒软件。

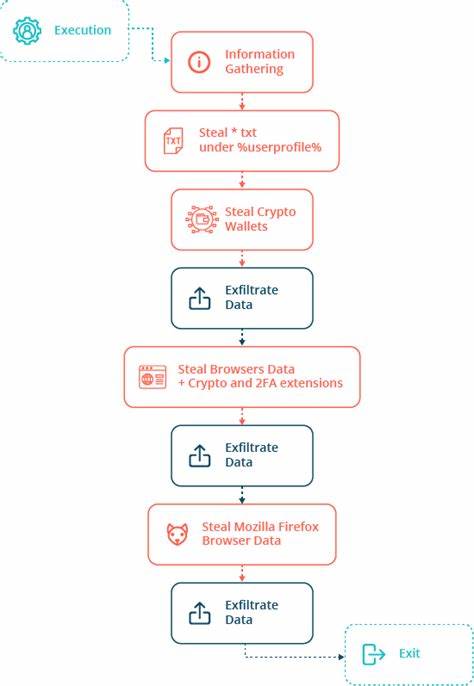
一旦感染系统,LummaC2恶意软件会在内存中运行,收集系统信息并将其发送到攻击者的命令与控制(C2)服务器。其功能包括窃取个人身份信息、金融凭证、加密货币钱包详细信息、浏览器扩展和多因素认证(MFA)细节。私营部门统计显示,2024年4月至6月期间,有超过21,000个LummaC2日志在多个犯罪论坛上出售,较2023年同期增长了71.7%。 LummaC2恶意软件的运行机制包括四个子程序。首先,它会解密字符串以显示消息框,询问用户是否继续感染。如果用户选择"否",恶意软件会退出;如果选择"是",则继续解密其回调C2域名。
成功建立连接后,恶意软件会查询用户和计算机名称,并通过特定算法进行哈希比对。这一步骤旨在防止恶意软件在攻击者自己的系统上运行。 在C2服务器的指令下,LummaC2恶意软件可以执行多种操作,包括窃取数据、下载文件、截取屏幕和删除自身。其灵活的命令结构允许攻击者根据需要定制数据窃取范围和方式。例如,Opcode 0命令提供了五个可定义的字段,使攻击者能够灵活地指定要窃取的数据路径、文件扩展名、输出目录和递归深度。 为了应对LummaC2恶意软件的威胁,FBI和CISA建议组织采取多项防护措施。

首先,应分离用户和特权账户,仅授予必要的访问权限。其次,应监控和检测可疑行为,包括注册表更改、进程创建和终止事件以及异常的API调用。此外,应实施应用程序控制,管理和控制软件的执行,防止未经授权的远程访问软件安装和执行。 组织还应定期更新系统,安装补丁、热修复和服务包,以减少潜在漏洞。网络设备应加以保护,限制命令行访问。通过网络分段,可以防止对敏感系统和信息的访问。
最后,应定期审计用户账户,撤销离职员工的凭证,并限制用户账户创建其他账户的能力。 LummaC2恶意软件的威胁凸显了网络安全防护的重要性。组织应定期测试其安全程序,确保其有效性。通过采取上述防护措施,组织可以显著降低受LummaC2恶意软件感染的风险,保护其敏感数据免受窃取。 。