BioShocking"攻击揭秘:AI浏览器如何被利用窃取用户凭证?
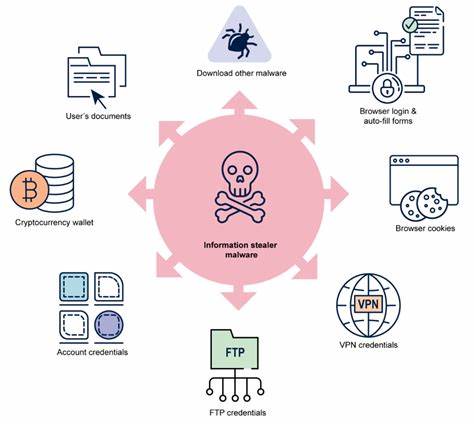
深入分析新型网络攻击手法,探讨AI浏览器的安全漏洞及防护策略,帮助用户保护个人数据安全。
近年来,随着人工智能技术的快速发展,AI浏览器逐渐成为用户获取信息的重要工具。然而,随着技术的进步,网络攻击手段也在不断演变,其中"BioShocking"攻击就是一个典型的例子。这种攻击利用AI浏览器的特性,通过精心设计的网页内容,诱导用户输入敏感信息,从而窃取用户的登录凭证。本文将从攻击原理、影响范围、防护措施等多个角度,深入探讨"BioShocking"攻击的威胁,并为用户提供有效的安全建议。 首先,我们需要理解"BioShocking"攻击的基本原理。这种攻击通常通过恶意网页或广告投放,在用户浏览网页时,AI浏览器会自动解析和处理页面内容。

攻击者利用AI浏览器的自然语言处理能力,在页面中嵌入特定的文本或图像,诱导用户输入用户名和密码。由于AI浏览器的自动化特性,用户可能在不知情的情况下,将敏感信息提交给攻击者。这种攻击手法不仅隐蔽,而且难以被传统安全软件检测到,因此对用户的个人数据安全构成了严重威胁。 接下来,我们来看"BioShocking"攻击的影响范围。由于AI浏览器的普及率不断提高,这种攻击手法可能影响到大量用户。特别是那些依赖AI浏览器进行日常工作或学习的用户,更容易成为攻击目标。
一旦用户的登录凭证被窃取,攻击者可以利用这些信息进行身份冒充、财务诈骗等违法活动,给用户带来巨大的经济损失和心理压力。此外,企业用户也可能因员工账户被攻击,导致内部数据泄露,进一步加剧安全风险。 为了有效防范"BioShocking"攻击,用户需要采取多方面的安全措施。首先,用户应定期更新AI浏览器的软件版本,确保使用最新的安全补丁。其次,用户应避免在不安全的网络环境下使用AI浏览器,例如公共Wi-Fi网络。此外,用户还可以启用双因素认证(2FA),增加账户的安全性。

最后,用户应保持警惕,避免点击可疑的链接或下载不明来源的文件,以减少被攻击的风险。 除了用户个人的防护措施,AI浏览器开发商也需要加强安全性能的优化。例如,开发商可以在浏览器中集成更强大的恶意软件检测功能,实时监测用户的浏览行为,及时发现并阻止可疑活动。此外,开发商还可以通过加密技术保护用户的敏感信息,确保数据在传输过程中不被窃取。通过这些措施,可以有效提高AI浏览器的安全性,减少用户的风险。 综上所述,"BioShocking"攻击是一种新型的网络攻击手法,利用AI浏览器的特性窃取用户凭证。
用户和AI浏览器开发商都需要采取积极的防护措施,以应对这一威胁。通过提高安全意识、更新软件、启用双因素认证等措施,用户可以有效保护自己的个人数据安全。同时,AI浏览器开发商也需要不断优化安全性能,为用户提供更安全的浏览体验。只有通过共同努力,才能有效应对"BioShocking"攻击,保障网络安全。 。