飞行中的网络攻击:达美航空客机Wi-Fi系统遭遇恶意干扰事件调查
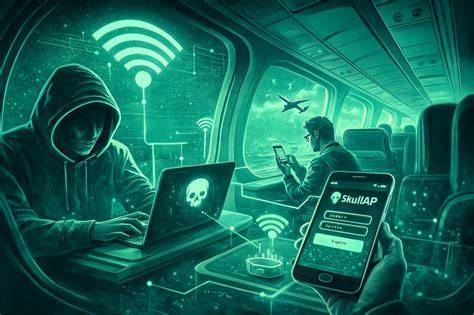
在数字化时代,网络安全威胁无处不在,即使在万米高空也不例外。近日,美国达美航空公司(Delta Air Lines)的一架客机在执行航班任务时,遭遇了一次前所未有的网络攻击事件。这架从拉斯维加斯飞往亚特兰大的波音757客机,在运送包括DEF CON 34会议参与者在内的199名乘客和6名机组人员时,机上出现了一张名为"Delta WiFi Fast"的可疑Wi-Fi网络。这一异常情况引发了机组人员的高度警惕,并随即展开了调查。**事件背景与发现过程**据报道,此次事件发生在2023年8月的某个时间段,具体日期未披露。达美航空公司通过ACARS(飞机通信寻址与报告系统)向地面服务部门发送了紧急警报。

ACARS是一种用于飞机与地面站之间数据传输的重要系统,能够实时传递飞行状态、系统状态以及紧急事件等关键信息。在本次事件中,机组人员在ACARS中明确指出,有人在机上创建了一张名为"Delta WiFi Fast"的虚假Wi-Fi网络,并试图欺骗其他乘客连接到这张网络。机组人员的报告显示,他们怀疑此次攻击可能与不久前在拉斯维加斯举行的DEF CON 34网络安全会议有关。DEF CON是全球最著名的网络安全会议之一,吸引了大量网络安全专家、黑客和技术爱好者。会议期间,参与者经常进行各种网络攻防演练,包括Wi-Fi网络攻击、社会工程学攻击等。因此,机组人员推测,可能有参会者在飞机上进行了类似的攻击演练,或者试图利用飞机上的网络环境进行实验。
**技术细节:可能的攻击手法**根据社交媒体上的零星报道和网络安全专家的分析,此次攻击可能涉及以下几种常见的Wi-Fi攻击手法:1. **Deauth攻击(去认证攻击)**:攻击者通过发送大量去认证帧,强制合法Wi-Fi网络上的设备断开连接。这种攻击通常用于中间人攻击(Man-in-the-Middle Attack)的前奏,因为受害者在重新连接网络时,可能会无意中连接到攻击者创建的恶意热点。2. **恶意Wi-Fi热点**:攻击者创建一个与合法Wi-Fi网络名称(SSID)非常相似的热点,例如"Delta WiFi Fast",诱使用户连接。一旦用户连接到恶意热点,攻击者就可以监控用户的网络流量,窃取敏感信息,或者将用户重定向到钓鱼网站。3. **钓鱼网站**:在用户连接到恶意Wi-Fi网络后,攻击者可能会将用户重定向到一个模仿合法网站(如Google登录页面)的钓鱼网站。用户在输入用户名和密码后,这些凭据将被攻击者窃取。

尽管达美航空公司尚未确认具体的攻击手法,但根据社交媒体上的传言和网络安全社区的讨论,Deauth攻击和钓鱼网站的组合是最有可能的攻击方式。这种攻击手法不仅技术含量较低,而且在DEF CON这样的环境中极易实施,因为参与者通常具备相关的技术知识。**航空公司的应对措施**在发现可疑网络后,达美航空公司立即采取了应对措施。根据ACARS的报告,机组人员在大约30分钟内关闭了机上的Wi-Fi系统。这一举措虽然暂时中断了乘客的网络连接,但有效地阻止了潜在的网络攻击进一步发展。达美航空公司在接受媒体采访时表示,虽然机上确实出现了"Delta WiFi Fast"这样的可疑网络,但公司确认这并未对达美航空的Wi-Fi基础设施或其他机载系统造成损害。
这意味着攻击者的目标可能仅限于乘客的个人设备和数据,而不是飞机的关键系统。然而,这一事件仍然引发了人们对飞机网络安全的广泛关注,因为现代飞机的许多系统(如导航、通信和娱乐系统)都依赖于网络连接。**法律后果与监管挑战**根据美国联邦通信委员会(FCC)的规定,故意干扰无线电通信是违法行为。具体来说,美国《通信法》第333条规定,任何人不得故意干扰无线电通信。违反这一规定可能面临高达10,000美元的罚款以及最多一年的监禁。因此,如果此次攻击被确认为故意行为,肇事者可能面临严重的法律后果。
然而,调查此类事件并非易事。首先,飞机在飞行过程中处于高度移动状态,执法部门难以快速介入。其次,攻击者可能使用了便携式设备,在飞机降落后迅速离开现场,增加了追踪的难度。根据FBI的声明,尽管有传言称执法人员在飞机降落后拦截了嫌疑人并扣押了便携式Wi-Fi设备,但FBI并未证实这些传言。FBI表示,他们正在与达美航空公司和当地执法部门合作,调查相关报告。**网络安全在航空业的重要性**此次事件再次凸显了网络安全在航空业中的重要性。
随着飞机系统的数字化程度不断提高,飞机与地面之间的数据传输、机载娱乐系统、导航系统等都越来越依赖于网络连接。这使得飞机成为网络攻击的潜在目标。近年来,航空业已经发生了多起网络安全事件。例如,2015年,一名安全研究人员演示了如何通过飞机的娱乐系统入侵飞机的控制系统。虽然这些演示通常是为了提高安全意识,但它们也暴露了航空业在网络安全方面的脆弱性。因此,航空公司需要采取更加严格的网络安全措施,包括:1. **加强机载网络的隔离**:确保机载娱乐系统与飞行控制系统之间的网络隔离,防止攻击者通过一个系统入侵另一个系统。
2. **定期安全审计**:对机载网络系统进行定期的安全审计和渗透测试,及时发现和修复安全漏洞。3. **员工培训**:提高机组人员和地面工作人员的网络安全意识,使他们能够识别和应对潜在的网络威胁。4. **乘客安全意识**:航空公司可以通过广播、宣传册等方式,提高乘客的网络安全意识,例如避免连接不明来源的Wi-Fi网络,不随意输入敏感信息等。**公众对网络安全的关注**此次事件引发了公众对网络安全的广泛关注。在社交媒体上,许多人对飞机上的网络攻击表示震惊和担忧。一些网络安全专家指出,飞机上的Wi-Fi网络通常缺乏足够的安全保护措施,容易成为攻击者的目标。
因此,乘客在使用机上Wi-Fi时,应当格外小心,避免输入敏感信息。此外,此次事件也引发了关于网络攻击合法性的讨论。在DEF CON这样的会议上,参与者经常进行各种网络攻击演练,以提高安全意识和技能。然而,这些演练通常是在授权环境下进行的,而在未经授权的情况下进行网络攻击,即使是出于学习目的,也可能构成违法行为。因此,网络安全专家和组织需要更加明确地界定合法与非法网络活动的界限,避免误伤无辜。**未来展望与建议**随着网络攻击手法的不断演进,航空业需要不断更新和升级其网络安全措施。
以下是一些建议:1. **采用先进的网络安全技术**:例如,使用下一代防火墙、入侵检测系统(IDS)和入侵防御系统(IPS)等技术,提高机载网络的安全性。2. **建立应急响应机制**:制定详细的网络安全事件应急响应计划,确保在发生网络攻击时能够快速响应和处置。3. **加强国际合作**:由于飞机可能跨越多个国家和地区,航空公司需要与国际组织和各国政府加强合作,共享网络威胁情报,提高整体网络安全水平。4. **提高乘客安全意识**:航空公司可以通过多种渠道,例如飞机广播、宣传册、移动应用等,向乘客普及网络安全知识,提高他们的安全意识。**结论**达美航空公司的Wi-Fi攻击事件虽然最终未造成严重后果,但它为航空业敲响了警钟。在数字化时代,网络安全无处不在,即使在万米高空也不例外。
航空公司、监管机构、网络安全专家和乘客都需要共同努力,提高网络安全意识,加强防护措施,确保飞行安全。未来,随着技术的不断发展,网络攻击手法也将不断更新,因此,持续的安全投入和技术创新是航空业保持安全的关键。 。