深度解析CVE-2026-47831:弱随机数生成器漏洞对密码安全的潜在威胁
区块链技术
钱财 qian.cx
本文详细分析了CVE-2026-47831漏洞的技术细节,探讨其对密码安全的影响,并提供防护建议,帮助企业和个人提升系统安全性。

本文详细分析了CVE-2026-47831漏洞的技术细节,探讨其对密码安全的影响,并提供防护建议,帮助企业和个人提升系统安全性。

在当今数字化时代,密码安全是信息系统防护的核心环节。然而,近期发现的CVE-2026-47831漏洞揭示了一个严重的安全隐患:某些系统在生成随机密码时采用了加密学上不安全的随机数生成器。这一漏洞可能导致密码生成过程被预测或破解,从而威胁整个系统的安全性。本文将从漏洞的技术本质、潜在影响、实际案例以及防护措施等多个维度进行深入探讨,为读者提供全面的安全指南。首先,我们需要理解随机数生成器在密码安全中的关键作用。在密码学中,随机数生成器(RNG)是生成密钥、初始化向量(IV)和其他安全参数的核心组件。

回答问题即可获得报酬

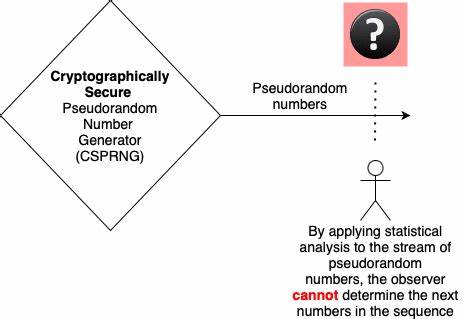
一个安全的RNG必须满足两个基本要求:不可预测性和不可重复性。然而,CVE-2026-47831漏洞的核心问题在于,某些系统在生成随机密码时使用了不符合加密学标准的随机数生成算法。这种弱随机数生成器可能产生可预测的序列,使得攻击者能够通过分析模式或统计方法推断出生成的密码。从技术角度来看,弱随机数生成器的问题主要体现在以下几个方面。首先,它可能依赖于不足够的熵源。熵源是指系统中不可预测的随机事件,如硬件噪声或用户输入。

如果熵源不足,生成的随机数可能存在重复或模式。其次,弱RNG可能采用线性同余法或其他简单算法,这些算法在数学上容易被破解。此外,某些RNG可能在初始化时使用固定的种子值,导致生成的随机数序列可被预测。CVE-2026-47831漏洞的具体影响取决于其应用场景。在密码生成过程中,如果使用了弱RNG,攻击者可能通过分析多个密码样本来推断出生成规则,从而破解新生成的密码。这种攻击方式在理论上是可行的,尤其是当密码长度较短或复杂度不足时。

BC.Game Shitcode 2026:获取独家优惠和奖励

此外,弱RNG还可能影响其他安全功能,如会话令牌生成、加密密钥生成等,进一步扩大安全风险。为了应对这一漏洞,企业和个人用户需要采取多方面的防护措施。首先,开发者应确保使用符合加密学标准的随机数生成器,如NIST推荐的DRBG(确定性随机位生成器)或CSPRNG(加密安全伪随机数生成器)。其次,在系统设计中,应避免使用固定的种子值,并确保熵源的充足性。此外,定期进行安全审计和渗透测试,以发现和修复潜在的随机数生成漏洞。在实际应用中,许多企业可能已经意识到随机数生成的重要性,但仍然存在一些常见的误区。

例如,某些开发者可能认为简单的随机数算法足够安全,或者忽略了熵源的重要性。为了避免这些问题,企业应建立完善的安全开发流程,确保所有涉及随机数生成的代码都经过严格的审查和测试。此外,用户也可以通过一些简单的方法提高密码安全性。例如,使用长度足够的密码,并包含字母、数字和特殊字符的组合。避免使用常见的密码模式,如"123456"或"password"。此外,定期更换密码,并使用密码管理器来存储和管理密码,可以进一步降低被攻击的风险。

随着网络攻击手段的不断演进,密码安全问题将持续存在。CVE-2026-47831漏洞的发现提醒我们,在系统设计和开发过程中,必须严格遵循加密学标准,确保随机数生成的安全性。通过采取适当的防护措施,我们可以有效降低安全风险,保护用户数据和系统安全。在未来,随着量子计算和人工智能技术的发展,密码安全面临的挑战将更加复杂。因此,企业和个人用户需要持续关注安全技术的发展,并及时更新安全策略。通过不断提升安全意识和技术能力,我们才能在数字化时代中保持安全防护的有效性。

。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细分析了CVE-2026-47840漏洞的技术细节,探讨了UAA与LDAP通信中的中间人攻击风险,并提供了企业级防护方案和最佳实践建议,帮助安全团队有效应对此类安全威胁。
2026年07月09号 17点37分17秒 深度解析CVE-2026-47840漏洞:UAA与LDAP通信中的中间人攻击风险与防护策略

本文详细分析了CVE-2026-47840漏洞的技术细节,探讨了UAA与LDAP通信中的中间人攻击风险,并提供了企业级防护方案和最佳实践建议,帮助安全团队有效应对此类安全威胁。

本文详细分析了libgnutls中发现的CVE-2026-5260漏洞,探讨其技术细节、潜在影响及企业应对措施,帮助读者全面理解这一安全事件并采取有效防护。
2026年07月09号 17点38分19秒 深度解析CVE-2026-5260:libgnutls漏洞的安全威胁与应对策略

本文详细分析了libgnutls中发现的CVE-2026-5260漏洞,探讨其技术细节、潜在影响及企业应对措施,帮助读者全面理解这一安全事件并采取有效防护。

本文详细分析了CVE-2026-56809漏洞对雷科威激光打印机和多功能打印机的影响,探讨其技术细节、潜在威胁以及企业用户应采取的安全防护措施,帮助读者全面了解这一网络安全事件的核心要点。
2026年07月09号 17点38分45秒 深度解析CVE-2026-56809漏洞:多款雷科威网络打印机存在的安全风险与防护策略

本文详细分析了CVE-2026-56809漏洞对雷科威激光打印机和多功能打印机的影响,探讨其技术细节、潜在威胁以及企业用户应采取的安全防护措施,帮助读者全面了解这一网络安全事件的核心要点。

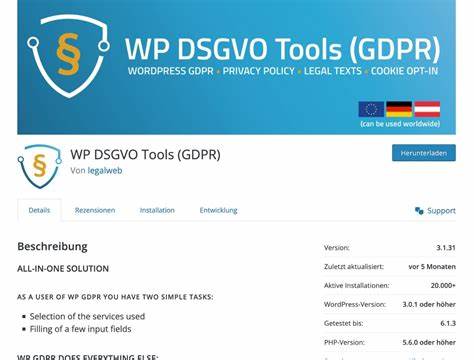
深入解析WordPress插件WP DSGVO Tools (GDPR)在3.1.40版本之前存在的严重安全漏洞CVE-2026-11869,探讨其影响范围、潜在风险以及网站管理者应采取的防护措施,帮助用户保障网站安全。
2026年07月09号 17点39分43秒 WordPress插件WP DSGVO Tools (GDPR)漏洞分析:CVE-2026-11869的安全风险与应对策略

深入解析WordPress插件WP DSGVO Tools (GDPR)在3.1.40版本之前存在的严重安全漏洞CVE-2026-11869,探讨其影响范围、潜在风险以及网站管理者应采取的防护措施,帮助用户保障网站安全。

深入探讨WordPress插件Everest Forms在3.5.0版本之前存在的访问控制漏洞CVE-2026-12270,分析其潜在安全威胁,并提供有效的防护措施和更新建议,帮助用户保护网站安全。
2026年07月09号 17点40分13秒 WordPress插件Everest Forms漏洞分析:CVE-2026-12270的安全风险与防护指南

深入探讨WordPress插件Everest Forms在3.5.0版本之前存在的访问控制漏洞CVE-2026-12270,分析其潜在安全威胁,并提供有效的防护措施和更新建议,帮助用户保护网站安全。

深入解析WordPress插件Fediverse Embeds在1.5.8版本之前存在的安全漏洞CVE-2026-12516,探讨其影响、攻击方式及有效防护措施,帮助网站管理员提升安全防护能力。
2026年07月09号 17点40分51秒 WordPress插件Fediverse Embeds漏洞分析:CVE-2026-12516的安全风险与修复建议

深入解析WordPress插件Fediverse Embeds在1.5.8版本之前存在的安全漏洞CVE-2026-12516,探讨其影响、攻击方式及有效防护措施,帮助网站管理员提升安全防护能力。

本文详细分析了BOSH CLI在环境创建与删除过程中存在的CVE-2026-47828漏洞,探讨其潜在风险,并提供完整的防护方案,帮助企业构建更安全的云原生基础设施。
2026年07月09号 17点41分27秒 深度解析CVE-2026-47828漏洞:BOSH环境创建与删除中的安全风险与防护策略

本文详细分析了BOSH CLI在环境创建与删除过程中存在的CVE-2026-47828漏洞,探讨其潜在风险,并提供完整的防护方案,帮助企业构建更安全的云原生基础设施。