网络加密技术的真相:为什么基于网页的加密方案往往是骗局?
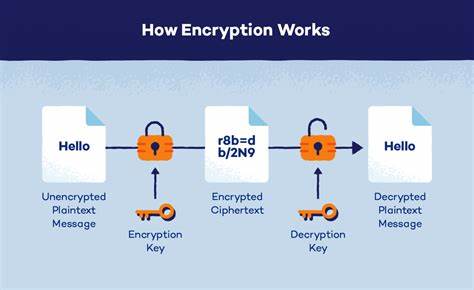
深入探讨网络加密技术的安全性与局限性,分析开放协议与自主客户端的重要性,帮助用户识别潜在风险并做出明智选择。
近年来,随着隐私保护意识的提升,越来越多的用户开始关注加密通信技术。然而,市面上充斥着各种基于网页的加密方案,这些方案往往被批评为"骗局"。为什么网络加密技术会被贴上"蛇油"的标签?开放协议和自主客户端又为何成为关键?本文将从技术原理、安全风险以及用户选择等多个角度,深入剖析这一问题,帮助读者更好地理解网络加密技术的真相。网络加密技术的本质是通过算法和协议保障通信内容的机密性和完整性。然而,基于网页的加密方案往往存在诸多缺陷。首先,网页环境本身具有开放性,用户无法完全掌控代码的执行过程,这意味着恶意代码可能通过浏览器漏洞或第三方插件渗透。

其次,网页加密方案通常依赖于服务器端的加密处理,一旦服务器被攻破或被恶意控制,用户的通信内容将完全暴露。此外,网页加密方案的客户端代码往往是黑箱操作,用户无法验证其安全性,这使得潜在的后门或漏洞难以被发现。与基于网页的加密方案相比,基于开放协议的通信工具更具优势。开放协议意味着其技术细节公开透明,任何人都可以审查和验证其安全性。例如,Matrix协议就是一种开放的通信协议,它允许用户选择不同的客户端实现,从而降低单一客户端被攻破的风险。然而,即使使用开放协议,用户仍需警惕针对性攻击。
如果攻击者能够确定用户使用的客户端类型,他们可能会针对该客户端的特定漏洞进行攻击。因此,用户在选择客户端时,应优先考虑自主维护的客户端,或者选择那些经过广泛审计的开源项目。自主客户端的重要性不容忽视。自主客户端意味着用户可以完全掌控代码的执行过程,确保没有隐藏的后门或恶意代码。此外,自主客户端还可以帮助用户隐藏其使用的客户端类型,从而降低被针对性攻击的风险。然而,自主维护客户端需要一定的技术能力,普通用户可能难以实现。

在这种情况下,选择经过广泛审计的开源客户端也是一个不错的选择。这些客户端通常由社区维护,代码公开透明,安全性相对可靠。除了技术层面的考量,用户在选择加密通信工具时,还应关注其隐私政策和数据存储方式。一些基于网页的加密方案可能声称"端到端加密",但实际上可能将用户的通信数据存储在服务器上,这意味着用户的隐私仍然存在泄露的风险。因此,用户在选择加密通信工具时,应优先选择那些明确声明不存储用户数据的工具,并仔细阅读其隐私政策。网络加密技术的发展历程表明,安全性和隐私保护需要用户和技术社区的共同努力。
用户应提高安全意识,选择可靠的加密通信工具,并定期更新客户端以修复潜在漏洞。技术社区则应加强对开源项目的审计,推动开放协议的发展,从而为用户提供更安全的通信环境。只有通过技术和用户的共同努力,才能真正实现网络通信的安全与隐私保护。在总结本文时,我们可以看到,网络加密技术的选择需要综合考虑多个因素。基于网页的加密方案往往存在安全隐患,而开放协议和自主客户端则能提供更高的安全性。用户在选择加密通信工具时,应优先考虑开放协议和自主客户端,并关注工具的隐私政策和数据存储方式。
通过合理的选择和使用,用户可以更好地保护自己的隐私和安全。 。