AI驱动的浏览器勒索软件滥用Chromium API:Windows和Android用户需警惕
近期发现的AI生成浏览器勒索软件通过滥用Chromium API在Windows和Android系统上传播,本文深入分析其攻击手段、防护措施及行业应对策略,帮助用户保护个人数据安全。
随着人工智能技术的快速发展,网络安全威胁也呈现出新的特征。近期,安全研究人员发现了一种利用AI生成的浏览器勒索软件,该恶意软件通过滥用Chromium API在Windows和Android系统上传播,给用户的数据安全带来了严重威胁。这种新型勒索软件不仅攻击手段隐蔽,而且传播速度极快,已成为全球网络安全领域的热点话题。 Chromium API作为开源浏览器项目的核心组件,广泛应用于各大浏览器中,包括Google Chrome、Microsoft Edge等。其开放性和功能强大性使其成为开发者的首选工具,但同时也为恶意软件提供了可乘之机。AI生成的勒索软件通过分析Chromium API的漏洞,精准定位系统弱点,实现高效的攻击。

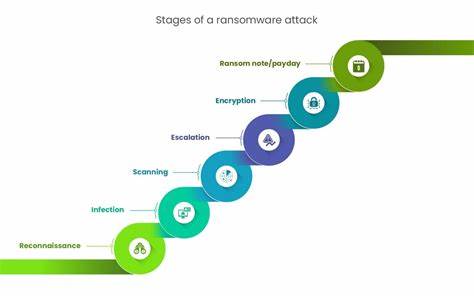
这种攻击方式不仅技术门槛低,而且难以被传统安全软件检测,给用户的数据安全带来了前所未有的挑战。 在Windows系统上,这种勒索软件通常通过伪装成合法软件或利用系统漏洞进行安装。一旦入侵,它会加密用户的重要文件,并要求支付赎金以解锁数据。更令人担忧的是,这种勒索软件还能通过网络传播,感染其他设备,形成连锁反应。在Android系统上,攻击者则利用浏览器插件或恶意应用进行传播,通过滥用Chromium API获取用户权限,窃取敏感信息或加密文件。 面对这种新型威胁,用户和企业需要采取多方面的防护措施。
首先,保持系统和浏览器的最新更新,及时修补已知漏洞。其次,安装可靠的安全软件,定期扫描设备,发现异常行为立即处理。此外,用户应提高安全意识,避免下载来路不明的软件或点击可疑链接。对于企业而言,建立完善的安全防护体系,定期进行安全培训,确保员工能够识别和应对各种网络威胁。 随着AI技术的不断进步,网络安全威胁也在不断演变。AI生成的勒索软件通过滥用Chromium API的案例,提醒我们网络安全防护需要与时俱进。

未来,随着AI技术的广泛应用,网络攻击手段可能会更加复杂和隐蔽。因此,用户和企业必须加强安全防护,提高应对能力,才能在数字化时代中保障数据安全。 在全球范围内,各国政府和科技公司也在积极应对这一挑战。通过加强国际合作,共享威胁情报,推动技术创新,共同构建更加安全的网络环境。同时,用户也应积极参与安全防护,提高自身安全意识,共同应对网络安全威胁。 AI驱动的浏览器勒索软件滥用Chromium API的案例,不仅揭示了网络安全领域的新威胁,也为我们提供了宝贵的经验。
通过加强安全防护,提高应对能力,我们可以更好地应对未来的网络安全挑战,保障个人和企业的数据安全。 。