本文详细分析了WordPress Martfury WooCommerce市场插件中的CVE-2026-57685访问控制漏洞,探讨其成因、影响范围及安全防护措施,帮助网站管理员有效应对此类安全威胁。
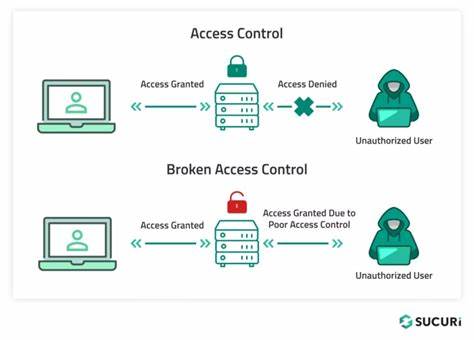
在WordPress生态系统中,WooCommerce市场插件Martfury因其功能强大和易用性广受欢迎。然而,近期发现的CVE-2026-57685漏洞揭示了该插件在访问控制方面存在严重缺陷,可能导致敏感数据泄露和权限滥用。本文将从漏洞成因、影响范围、安全防护措施等多个维度,为读者提供全面的安全分析和应对策略。首先,CVE-2026-57685漏洞的核心问题在于访问控制机制的缺失。在正常情况下,WordPress用户系统通过角色和权限管理确保不同用户只能访问其授权的资源。然而,Martfury插件在处理某些特定请求时,未能正确验证用户身份和权限,导致普通访客或低权限用户可能获取到高权限用户的敏感信息。
这种访问控制缺陷不仅违反了最小权限原则,还为攻击者提供了可乘之机。从技术角度来看,该漏洞主要表现为未经授权的数据访问。攻击者可以通过精心构造的请求绕过插件的安全检查,直接访问受保护的商品信息、订单数据或用户资料。更为严重的是,这种漏洞可能被链式利用,与其他已知漏洞结合,进一步扩大攻击面。例如,结合WordPress核心的文件上传漏洞,攻击者可能将恶意代码上传到服务器,从而完全控制网站。针对CVE-2026-57685漏洞的影响范围,需要特别关注的是使用Martfury插件的电商网站。
由于WooCommerce市场插件通常处理大量交易数据和用户信息,一旦漏洞被利用,可能导致客户信息泄露、支付信息窃取甚至财务损失。此外,由于WordPress的开源特性,许多网站可能未能及时更新插件,使得漏洞长期存在,成为攻击者的目标。为了有效应对该漏洞,网站管理员应采取以下安全措施。首先,立即更新Martfury插件到最新版本,确保已修复漏洞。其次,定期审计插件代码,确保所有访问请求都经过严格的权限验证。此外,启用WordPress的安全插件,如Wordfence或Sucuri,可以提供额外的防护层。
最后,建立完善的日志记录和监控系统,及时发现并响应异常访问行为。在漏洞防护方面,开发者也应承担重要责任。在设计插件时,必须遵循安全开发最佳实践,确保所有访问控制逻辑都经过严格测试。同时,建立透明的漏洞报告机制,鼓励安全研究人员发现并报告潜在问题。通过持续的安全改进,可以显著降低插件被利用的风险。此外,网站管理员还应加强整体安全意识。
定期进行安全评估,识别和修复潜在漏洞。建立应急响应计划,确保在发现安全事件时能够迅速采取行动。通过多层次的防护措施,可以有效提升网站的安全性,保护用户数据和业务利益。综上所述,CVE-2026-57685漏洞的发现再次提醒我们,WordPress插件的安全性至关重要。网站管理员和开发者必须共同努力,确保插件的安全性和稳定性。通过采取积极的安全措施,可以有效防范此类漏洞带来的威胁,保障网站的安全运行。
。