深度解析CVE-2026-10538:消息处理漏洞的安全风险与防护策略

监管和法律更新 区块链技术
钱财 qian.cx
本文详细分析了CVE-2026-10538漏洞的技术细节,探讨其对企业系统的潜在威胁,并提供实用的安全防护建议,帮助IT管理者和开发者有效应对此类消息处理漏洞。

本文详细分析了CVE-2026-10538漏洞的技术细节,探讨其对企业系统的潜在威胁,并提供实用的安全防护建议,帮助IT管理者和开发者有效应对此类消息处理漏洞。

近期,安全研究人员发现了一项严重的消息处理漏洞,编号为CVE-2026-10538。该漏洞存在于某些消息处理系统中,允许攻击者通过特定方式注入恶意数据,导致系统执行非预期的操作。这种漏洞的危害性不容小觑,可能引发数据泄露、系统崩溃甚至远程代码执行等严重后果。本文将从技术角度深入解析该漏洞的成因、影响范围以及企业应采取的防护措施,帮助读者全面了解这一安全威胁并制定有效的应对策略。消息处理系统在现代企业IT架构中扮演着至关重要的角色,负责处理各种形式的数据交换和通信。然而,当系统在处理用户控制的数据时,若未能正确验证和处理输入内容,便可能成为攻击者的突破口。

回答问题即可获得报酬

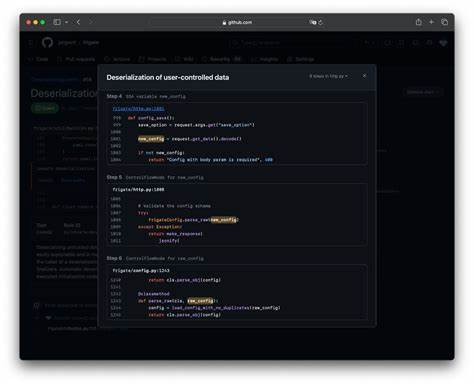
CVE-2026-10538漏洞正是利用了这一弱点,允许攻击者通过精心构造的消息内容,绕过系统的安全机制,实现对系统的恶意操控。从技术层面来看,该漏洞的核心在于消息处理组件在反序列化过程中缺乏严格的输入验证。反序列化是指将数据从字节流或其他格式转换为可操作的对象的过程。当系统接收到用户提交的数据时,若未对数据的来源和内容进行充分的检查,便可能导致恶意数据被反序列化为系统内部的对象,从而触发意外的行为。攻击者可以利用这一漏洞,注入特定的序列化数据,使系统执行恶意代码或泄露敏感信息。CVE-2026-10538漏洞的影响范围可能涵盖多个行业和应用场景。

例如,在金融行业,消息处理系统常用于处理交易数据和客户信息,若被攻击者利用该漏洞,可能导致交易数据被篡改或客户隐私泄露。在医疗行业,医院的消息处理系统负责传输患者病历和诊断信息,漏洞的存在可能威胁到患者的隐私和安全。此外,企业内部的消息处理系统也可能成为攻击目标,导致内部数据泄露或系统瘫痪。为了有效防范CVE-2026-10538漏洞,企业应采取多层次的安全防护措施。首先,开发团队应对消息处理组件进行全面的安全审计,确保所有输入数据都经过严格的验证和过滤。其次,应采用安全的反序列化库和框架,避免使用已知存在漏洞的组件。

BC.Game Shitcode 2026:获取独家优惠和奖励

此外,企业还应定期更新系统和依赖库,及时修补已知的安全漏洞。最后,建立完善的安全监控和响应机制,及时发现和处理异常行为。除了技术层面的防护措施,企业还应加强员工的安全意识培训。通过定期的安全培训,员工可以了解最新的安全威胁和防护策略,从而更好地保护企业的信息系统。此外,企业还应建立明确的安全政策和流程,确保所有员工都遵循安全操作规范,减少人为错误导致的安全风险。CVE-2026-10538漏洞的发现和公开,再次提醒我们消息处理系统的安全问题不容忽视。

随着企业数字化转型的加速,消息处理系统的使用频率和复杂度不断提高,安全风险也随之增加。企业必须采取积极的态度,投入足够的资源和精力,建立健全的安全防护体系,才能有效应对日益复杂的网络安全威胁。在未来,随着技术的发展和攻击手段的演变,消息处理系统的安全防护将面临更大的挑战。企业应密切关注安全研究领域的最新动态,及时调整安全策略,确保系统的安全性和稳定性。同时,政府和行业组织也应加强合作,共同推动消息处理系统的安全标准和最佳实践的制定,为企业提供更可靠的安全保障。总之,CVE-2026-10538漏洞的出现,为我们敲响了警钟。

企业必须高度重视消息处理系统的安全问题,采取综合性的防护措施,才能有效保护企业的数据和系统安全。通过技术手段和管理措施的结合,企业可以建立起更加坚固的安全防线,应对日益复杂的网络安全威胁。 。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
深入探讨RegistrationMagic用户注册表单插件的CVE-2026-12158漏洞,分析其安全影响,并提供有效的防护措施,帮助WordPress站点管理者保障网站安全。
2026年07月01号 09点18分28秒 WordPress插件RegistrationMagic漏洞分析:CVE-2026-12158的安全风险与应对策略

深入探讨RegistrationMagic用户注册表单插件的CVE-2026-12158漏洞,分析其安全影响,并提供有效的防护措施,帮助WordPress站点管理者保障网站安全。

深入分析WooCommerce插件SMS Alert中的CVE-2026-11387漏洞,探讨其影响范围、攻击手法及企业如何有效防护,助力电商平台提升安全防护能力。
2026年07月01号 09点18分53秒 揭秘CVE-2026-11387漏洞:WooCommerce插件SMS Alert的安全风险与应对策略

深入分析WooCommerce插件SMS Alert中的CVE-2026-11387漏洞,探讨其影响范围、攻击手法及企业如何有效防护,助力电商平台提升安全防护能力。

谷歌最新版reCAPTCHA引发争议,要求用户授予摄像头权限并记录手部动作数据。本文深入分析其技术原理、隐私风险及替代方案,帮助用户理解这一安全验证系统的真实影响。
2026年07月01号 09点20分45秒 谷歌新版reCAPTCHA:为何需要你的摄像头权限?手部21个关键点被记录的真相

谷歌最新版reCAPTCHA引发争议,要求用户授予摄像头权限并记录手部动作数据。本文深入分析其技术原理、隐私风险及替代方案,帮助用户理解这一安全验证系统的真实影响。

前Goliath Ventures首席执行官克里斯托弗·德尔加多因涉嫌4亿美元加密货币庞氏骗局认罪,涉及欺诈和洗钱罪名。本文深入分析案件细节、受害者损失及金融机构的监管责任。
2026年07月01号 09点21分37秒 前Goliath Ventures CEO认罪:4亿美元加密货币庞氏骗局揭秘

前Goliath Ventures首席执行官克里斯托弗·德尔加多因涉嫌4亿美元加密货币庞氏骗局认罪,涉及欺诈和洗钱罪名。本文深入分析案件细节、受害者损失及金融机构的监管责任。

韩国首台个人电脑SE-8001被列入国家重要科技材料,本文探讨其历史意义、保护措施及对科技文化传承的影响,展现韩国在科技保护领域的创新实践。
2026年07月01号 09点42分28秒 韩国首台个人电脑SE-8001入选国家重要科技材料:科技遗产的保护与传承

韩国首台个人电脑SE-8001被列入国家重要科技材料,本文探讨其历史意义、保护措施及对科技文化传承的影响,展现韩国在科技保护领域的创新实践。

达恩卫士(Dawnguard)近期完成630万美元融资,其安全架构自动化平台正在推动企业网络安全防护的智能化转型。本文深入解析该平台的技术创新、市场潜力及未来发展趋势,为企业IT决策者提供参考。
2026年07月01号 09点49分08秒 达恩卫士获630万美元融资:安全架构自动化平台如何重塑企业网络安全防护

达恩卫士(Dawnguard)近期完成630万美元融资,其安全架构自动化平台正在推动企业网络安全防护的智能化转型。本文深入解析该平台的技术创新、市场潜力及未来发展趋势,为企业IT决策者提供参考。

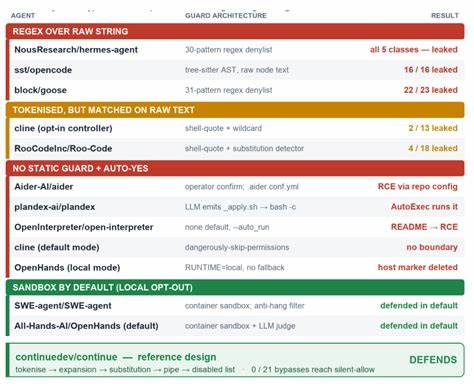
近期发现的GuardFall漏洞影响了11款开源AI代理中的10款,本文深入分析该漏洞的技术细节、影响范围及行业应对措施,为开发者和企业提供安全防护建议
2026年07月01号 09点56分05秒 开源AI代理安全漏洞GuardFall揭示:10款主流工具面临重大风险

近期发现的GuardFall漏洞影响了11款开源AI代理中的10款,本文深入分析该漏洞的技术细节、影响范围及行业应对措施,为开发者和企业提供安全防护建议