深度解析ASUS商业管理器CVE-2026-8921漏洞:外部控制文件名或路径的安全威胁

加密初创公司与风险投资 去中心化金融 (DeFi) 新闻 加密货币的机构采用
钱财 qian.cx
分享: Telegram X
本文详细分析ASUS商业管理器中发现的CVE-2026-8921漏洞,探讨其成因、影响及修复建议,帮助企业用户提升网络安全防护能力。

本文详细分析ASUS商业管理器中发现的CVE-2026-8921漏洞,探讨其成因、影响及修复建议,帮助企业用户提升网络安全防护能力。

近期,安全研究人员在ASUS商业管理器中发现了一项严重的安全漏洞,编号为CVE-2026-8921。该漏洞属于外部控制文件名或路径类型,可能导致攻击者通过特定方式操控系统文件路径,进而实施恶意操作。本文将从漏洞的技术细节、潜在影响、修复方案以及企业用户的应对策略等多个维度进行深入探讨,旨在帮助读者全面了解这一安全威胁,并采取有效措施保护自身网络资产。ASUS商业管理器作为企业级设备的管理工具,广泛应用于各类商业环境中。其核心功能包括设备远程管理、系统配置、安全策略部署等。然而,CVE-2026-8921漏洞的存在,使得攻击者可能通过精心构造的输入,绕过系统的安全机制,实现对文件路径的非法控制。

这种攻击方式通常不需要物理接触设备,仅需通过网络传输恶意数据包即可触发漏洞,因此其潜在危害性极大。从技术角度来看,该漏洞的成因主要源于ASUS商业管理器在处理用户输入时,未能充分验证文件路径的合法性。攻击者可以利用这一缺陷,通过注入特殊字符或路径参数,使系统误将恶意路径解析为合法路径,从而实现文件读取、写入或删除等操作。这种攻击手段不仅可能导致数据泄露,还可能被用于部署后门程序,进一步威胁企业网络安全。针对CVE-2026-8921漏洞的影响,企业用户需高度重视。首先,攻击者可能通过该漏洞获取敏感信息,包括系统配置文件、用户凭证等,这将直接威胁企业的商业机密和用户隐私。

其次,恶意路径控制可能被用于执行任意代码,导致设备被完全控制,成为攻击者的跳板,进一步侵害其他网络资产。此外,由于ASUS商业管理器常用于企业级环境,一旦漏洞被利用,可能影响整个组织的正常运营,造成严重的经济损失和声誉损害。为了应对这一安全威胁,ASUS公司已发布了相应的补丁更新。企业用户应尽快下载并安装最新版本的商业管理器软件,以修复该漏洞。此外,还应采取以下预防措施:定期扫描网络设备,确保没有未经授权的访问;限制管理员权限,遵循最小权限原则;部署入侵检测系统,实时监控异常行为;定期备份重要数据,以防止数据丢失。通过综合运用这些安全策略,可以有效降低漏洞被利用的风险。

在网络安全领域,漏洞的发现和修复是一个持续的过程。企业用户不仅要关注ASUS商业管理器等核心设备的安全更新,还应建立完善的安全管理体系,定期进行安全评估和渗透测试。同时,员工的安全意识培训也至关重要,确保每个人都能识别潜在的安全威胁,并采取适当的防护措施。只有通过全方位的安全防护,才能有效应对日益复杂的网络攻击,保障企业的数字资产安全。总结来看,CVE-2026-8921漏洞的发现,再次提醒我们网络安全的重要性。企业用户应高度重视ASUS商业管理器的安全更新,并采取积极的防护措施。

通过技术手段与安全策略的结合,可以有效抵御外部攻击,保障企业的数字化运营安全。希望本文的分析能够帮助读者更好地理解这一安全威胁,并采取相应的行动,共同维护网络安全环境的稳定与健康。 。
精选推荐 数字资产常用交易与安全工具
下一步
本文详细分析了GnuTLS安全漏洞CVE-2024-28835的技术细节,探讨其潜在影响及应对策略,帮助开发者和企业提升系统安全防护能力。
2026年07月03号 19点37分06秒 深度解析GnuTLS漏洞CVE-2024-28835:应用崩溃风险与安全防护指南

本文详细分析了GnuTLS安全漏洞CVE-2024-28835的技术细节,探讨其潜在影响及应对策略,帮助开发者和企业提升系统安全防护能力。

本文详细分析了CVE-2022-4989漏洞的成因、影响范围及安全防护措施,帮助企业和个人提升网络安全意识,有效应对输入验证缺陷带来的潜在威胁。
2026年07月03号 19点37分29秒 深度解析CVE-2022-4989漏洞:输入量验证缺陷的安全风险与防护策略

本文详细分析了CVE-2022-4989漏洞的成因、影响范围及安全防护措施,帮助企业和个人提升网络安全意识,有效应对输入验证缺陷带来的潜在威胁。

本文详细分析了CVE-2022-4990漏洞的技术细节、潜在影响及企业应对方案,帮助安全从业者和IT管理者全面了解这一输入验证缺陷的安全威胁,并提供有效的防护建议。
2026年07月03号 19点38分01秒 深度解析CVE-2022-4990漏洞:输入量验证缺陷的安全风险与防护策略

本文详细分析了CVE-2022-4990漏洞的技术细节、潜在影响及企业应对方案,帮助安全从业者和IT管理者全面了解这一输入验证缺陷的安全威胁,并提供有效的防护建议。

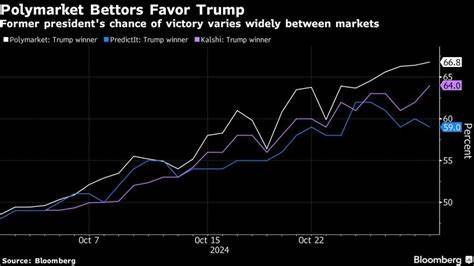
尽管Polymarket采取地理封锁措施限制美国用户,但最新研究显示美国仍是该平台政治投注的最大市场。本文深入分析这一现象背后的原因及其对预测市场行业的影响。
2026年07月03号 19点42分51秒 美国用户绕过地理封锁主导Polymarket政治投注:报告揭示

尽管Polymarket采取地理封锁措施限制美国用户,但最新研究显示美国仍是该平台政治投注的最大市场。本文深入分析这一现象背后的原因及其对预测市场行业的影响。

详细介绍如何利用macvdmtool工具在Apple Silicon Mac上执行DFU恢复操作,包括工具原理、操作步骤和注意事项,帮助用户高效解决系统恢复问题。
2026年07月03号 19点44分10秒 使用macvdmtool实现Apple Silicon Mac的DFU恢复操作指南

详细介绍如何利用macvdmtool工具在Apple Silicon Mac上执行DFU恢复操作,包括工具原理、操作步骤和注意事项,帮助用户高效解决系统恢复问题。

探讨iPhone在AT&T垄断时期对生育率的潜在影响,结合经济学研究分析科技产品如何改变社会行为模式
2026年07月03号 19点45分19秒 iPhone是否成为避孕药?AT&T垄断时期的经济学启示

探讨iPhone在AT&T垄断时期对生育率的潜在影响,结合经济学研究分析科技产品如何改变社会行为模式

电子前沿基金会(EFF)与多个消费者权益组织联合向FTC提交意见,反对X公司(原Twitter)申请撤销2022年关于用户数据隐私违规的监管令。本文深入分析X公司的申请动机、EFF的反对理由及其对用户数据安全的深远影响。
2026年07月03号 19点47分05秒 EFF联合盟友反对X公司申请撤销FTC隐私违规令:保护用户数据安全的关键之战

电子前沿基金会(EFF)与多个消费者权益组织联合向FTC提交意见,反对X公司(原Twitter)申请撤销2022年关于用户数据隐私违规的监管令。本文深入分析X公司的申请动机、EFF的反对理由及其对用户数据安全的深远影响。