本报告深入分析6月22日全球网络安全威胁态势,涵盖最新攻击手法、漏洞利用情况及企业防护建议,帮助组织提升安全防护能力。
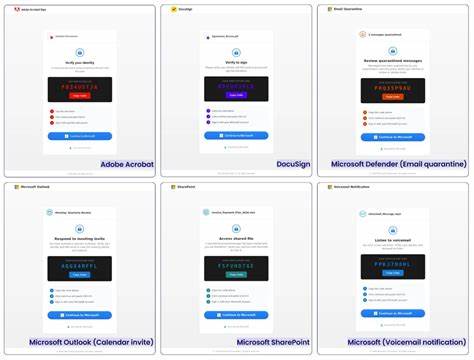
随着数字化转型加速,网络安全威胁呈现多样化、复杂化趋势。2024年6月22日发布的威胁情报报告显示,当前网络攻击手法不断演进,攻击者利用新型漏洞和社会工程学技术,对企业和个人构成严重威胁。本报告基于最新情报数据,系统分析当前网络安全态势,并提供针对性防护建议,帮助组织提升安全防护能力。当前网络安全威胁呈现出显著特点。首先,针对供应链攻击的案例显著增加,攻击者通过渗透第三方供应商系统,间接获取目标组织的敏感数据。其次,人工智能技术被广泛应用于网络攻击中,攻击者利用AI生成针对性钓鱼邮件,提高攻击成功率。

此外,零日漏洞的利用频率持续上升,攻击者在漏洞公开前即展开攻击,给防护带来挑战。在攻击手法方面,勒索软件攻击仍然是主要威胁之一。最新数据显示,2024年上半年勒索软件攻击事件同比增长35%,其中金融、医疗和教育行业成为主要目标。攻击者采用双重勒索策略,不仅加密数据,还威胁公开泄露敏感信息,迫使受害者支付赎金。此外,APT组织的针对性攻击也在增加,这些高级持续性威胁组织利用复杂的攻击链,长期潜伏在目标系统中,获取关键信息。针对当前威胁态势,组织应采取多层次的防护策略。
首先,加强供应链安全管理,对第三方供应商进行严格审计,确保其安全合规性。其次,部署先进的威胁检测系统,利用AI技术实时监测异常行为,提前发现潜在威胁。此外,定期进行安全培训,提高员工对钓鱼攻击和社会工程学的识别能力。最后,建立完善的应急响应计划,确保在发生安全事件时能够快速有效地应对。在技术层面,组织应优先修补已知漏洞,特别是零日漏洞。定期进行渗透测试和漏洞扫描,识别系统中的安全缺陷,并及时修复。

同时,采用零信任架构,实施最小权限原则,限制用户和系统的访问权限,减少攻击面。此外,加强日志管理和监控,确保所有安全事件都能被记录和分析,为威胁情报提供依据。未来,随着网络攻击技术的不断演进,组织需要持续关注威胁情报,及时调整防护策略。通过建立威胁情报共享平台,组织可以共享攻击信息,提高整体防护能力。同时,加强国际合作,共同应对跨国网络犯罪,构建更加安全的网络环境。只有通过技术创新和协同防护,才能有效应对日益复杂的网络安全威胁,保障数字化转型的安全顺利进行。
。