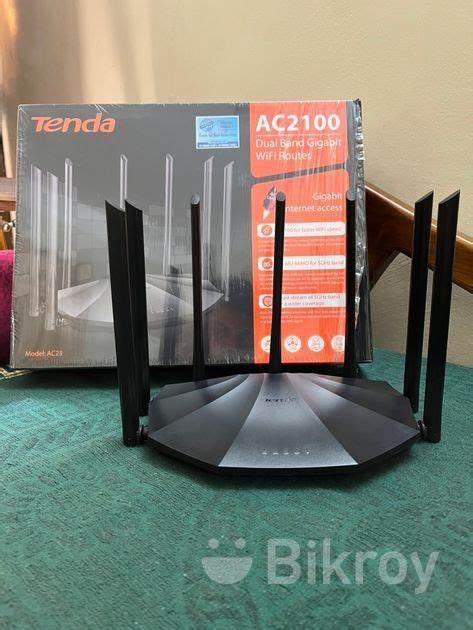
本文详细分析Tenda AC23路由器v16.03.07.44版本存在的CVE-2022-32385堆栈溢出漏洞,探讨其攻击机制、潜在危害及有效防护措施,帮助用户提升网络安全意识。
近期,安全研究人员发现Tenda AC23路由器在v16.03.07.44固件版本中存在严重的堆栈溢出漏洞(CVE-2022-32385),该漏洞可能被恶意利用导致远程代码执行。作为家庭和企业网络的核心设备,路由器的安全性直接关系到整个网络的防护能力。本文将从漏洞技术特征、攻击路径、影响范围以及防护建议等多个维度,全面解析这一网络安全威胁,为用户提供专业的安全指导。堆栈溢出漏洞的本质与危害堆栈溢出是一种常见的内存安全漏洞,当程序向栈区写入的数据超过预分配的空间时,就会覆盖栈中的其他数据,包括返回地址等关键信息。攻击者可以通过精心构造的输入数据,覆盖返回地址并跳转到恶意代码执行。在路由器设备中,这种漏洞尤其危险,因为它可能导致设备完全失控,成为攻击者的跳板。

Tenda AC23漏洞的具体表现在Tenda AC23 v16.03.07.44版本中,漏洞存在于设备的某些服务处理模块。攻击者可以通过特定的网络请求触发堆栈溢出,从而覆盖关键执行流程。由于路由器通常运行在特权模式下,成功利用该漏洞的攻击者可以获得系统最高权限,进而执行任意命令。这种攻击不需要物理接触设备,完全可以通过网络远程实现。攻击路径与利用方式攻击者通常会通过以下步骤利用该漏洞:首先,扫描目标网络以发现运行有漏洞的Tenda AC23设备;其次,构造特定的网络数据包,包含精心设计的堆栈溢出载荷;最后,将数据包发送到设备,触发漏洞并执行恶意代码。由于路由器处于网络边缘,一旦被攻破,攻击者可以轻松突破防火墙,对内部网络进行进一步侵害。
影响范围与潜在风险该漏洞影响所有运行v16.03.07.44固件版本的Tenda AC23路由器。考虑到Tenda品牌在家庭和中小企业市场的广泛应用,潜在受影响的设备数量可能相当可观。攻击者利用该漏洞后,可能实施以下恶意行为:窃取网络流量数据、植入后门程序、构建僵尸网络、发起DDoS攻击等。对于个人用户而言,隐私泄露和财产损失是最直接的威胁;对于企业用户,可能面临业务中断和商业机密外泄的风险。安全防护与应急响应针对该漏洞,用户应立即采取以下防护措施:首先,检查当前固件版本,如发现为v16.03.07.44,应立即联系Tenda官方获取最新安全补丁;其次,启用路由器的防火墙功能,限制外部访问;再次,定期更换路由器管理密码,并启用双因素认证;最后,考虑在路由器前部署入侵检测系统,实时监控异常流量。长期安全建议除了应急响应,用户还应建立长期的网络安全管理习惯。

定期更新所有网络设备的固件,确保运行最新安全补丁;定期审计网络设备配置,确保符合安全最佳实践;建立网络设备访问控制策略,限制管理接口的暴露范围;考虑部署网络隔离技术,将路由器与其他关键设备物理隔离。行业反应与补丁情况Tenda公司已对该漏洞的存在表示确认,并承诺在近期发布安全补丁。用户应密切关注官方通知,及时下载并安装补丁。同时,网络安全社区也建议用户在补丁发布前,暂时关闭不必要的路由器服务,减少攻击面。案例分析与实战经验某些安全研究人员已经成功复现了该漏洞的利用过程。通过构造特定的HTTP请求,他们能够触发堆栈溢出并执行自定义命令。
这些实验结果进一步验证了漏洞的严重性,也为用户提供了直观的风险认知。通过分析这些案例,用户可以更好地理解攻击者的操作手法,从而制定更有效的防御策略。未来展望与安全趋势随着物联网设备的普及,路由器等网络设备的安全问题将日益突出。未来,设备制造商应加强产品安全开发流程,采用更安全的编程实践;用户也应提高安全意识,定期进行安全评估。随着AI技术的发展,自动化的漏洞检测和修复工具可能成为未来的重要趋势。总结Tenda AC23 v16.03.07.44版本存在的CVE-2022-32385堆栈溢出漏洞,对用户的网络安全构成严重威胁。
通过了解漏洞的技术细节、潜在风险以及防护措施,用户可以有效降低攻击风险。网络安全是一个持续的过程,用户应保持警惕,定期更新设备,并采用多层次的安全防护策略,才能构建更加安全的网络环境。 。