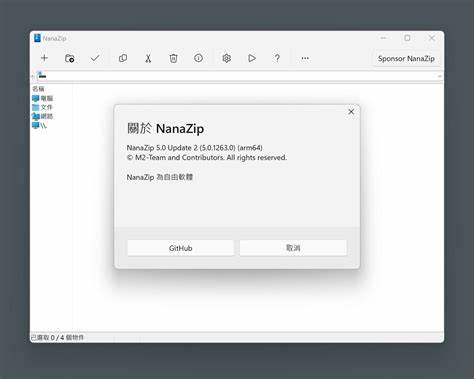
NanaZip作为7-Zip的现代化衍生工具,因CVE-2026-55780漏洞引发广泛关注。本文详细分析该漏洞的成因、影响范围及安全防护措施,帮助用户理解潜在风险并采取有效应对策略。
NanaZip作为7-Zip的现代化衍生工具,因CVE-2026-55780漏洞引发广泛关注。本文详细分析该漏洞的成因、影响范围及安全防护措施,帮助用户理解潜在风险并采取有效应对策略。 随着Windows系统的不断更新和用户需求的变化,许多传统软件都在进行现代化改造。NanaZip作为7-Zip的衍生工具,旨在为现代Windows用户提供更流畅的压缩解压体验。然而,近期发现的CVE-2026-55780漏洞却让这一工具的安全性受到质疑。该漏洞的出现不仅影响了用户的数据安全,也引发了对现代化软件开发过程中的安全问题的深刻反思。

CVE-2026-55780漏洞的核心问题在于NanaZip在处理特定格式压缩文件时存在的缓冲区溢出漏洞。攻击者可以通过精心构造的恶意压缩包触发该漏洞,导致程序崩溃或执行任意代码。这种攻击方式具有较高的隐蔽性,用户在解压文件时可能毫无察觉,直到系统出现异常或数据被篡改。 该漏洞的影响范围较为广泛,涉及NanaZip的多个版本。特别是那些依赖自动解压功能的用户,风险更为突出。攻击者可以通过电子邮件附件、网络共享文件或下载链接等多种渠道传播恶意压缩包,一旦用户打开这些文件,漏洞便可能被利用。
为了应对这一安全威胁,NanaZip的开发团队已经发布了紧急补丁。用户应尽快更新到最新版本,以确保系统的安全性。此外,用户在使用压缩工具时也应采取一些预防措施。例如,避免打开来源不明的压缩文件,使用沙盒环境测试可疑文件,定期备份重要数据等。 从技术角度来看,CVE-2026-55780漏洞的出现也反映了现代软件开发过程中的安全问题。随着软件功能的不断扩展,代码的复杂性也在增加,这为安全漏洞的产生提供了更多可能性。

因此,开发团队在设计和实现新功能时,必须将安全性放在首位,采用严格的代码审查和测试流程。 对于普通用户而言,了解常见的安全威胁和防护措施同样重要。压缩工具作为日常使用频率较高的软件之一,其安全性直接关系到用户数据的保护。用户应定期更新软件,关注安全公告,并培养良好的安全意识。 总结来看,NanaZip的CVE-2026-55780漏洞虽然引发了安全担忧,但通过及时的补丁更新和用户的安全防护措施,这一风险是可以有效控制的。现代化软件的发展不仅需要功能的创新,更需要安全性的保障。
只有在安全与功能之间找到平衡,才能为用户提供更好的使用体验。 。