Chatto开源:企业级即时通讯的灵活性与隐私保护的平衡
挖矿与质押 首次代币发行 (ICO) 和代币销售 加密市场分析
钱财 qian.cx
探讨Chatto开源后如何通过可配置的功能满足不同用户需求,特别是企业级服务器运营商在数据保留与隐私保护之间的权衡策略

探讨Chatto开源后如何通过可配置的功能满足不同用户需求,特别是企业级服务器运营商在数据保留与隐私保护之间的权衡策略

随着Chatto即时通讯平台正式开源,其灵活的架构设计为不同类型的用户提供了定制化的解决方案。根据Hacker News上的讨论,Chatto的开源版本特别注重满足企业级服务器运营商的多样化需求。例如,企业可以根据自身业务需求调整账户删除策略,选择禁用数据彻底删除功能,改为仅对账户进行冻结处理。这种设计不仅体现了Chatto对用户隐私的重视,也为企业级用户提供了更大的灵活性。在当前数据安全日益重要的背景下,Chatto的开源模式为企业级即时通讯服务提供了新的选择。接下来,我们将深入分析Chatto开源后的技术特点,探讨其在企业级应用中的优势,以及如何帮助用户在数据保留与隐私保护之间找到平衡点。

回答问题即可获得报酬

首先,Chatto的开源架构为企业级用户提供了前所未有的灵活性。传统的即时通讯平台通常采用固定的数据处理策略,而Chatto允许服务器运营商根据具体需求进行个性化配置。例如,企业可以选择保留被删除账户的数据,这对于需要长期保存员工通讯记录的组织尤为重要。这种灵活性不仅提高了系统的适应性,也增强了企业对数据的控制能力。其次,Chatto的开源模式为企业级用户带来了更高的安全性。开源代码允许企业进行深度审计,确保系统没有潜在的安全漏洞。

同时,企业可以根据自身的安全需求对代码进行修改,从而构建更符合其安全标准的通讯系统。这种透明性和可定制性使得Chatto成为企业级用户的理想选择。此外,Chatto的开源策略也为企业级用户提供了更大的成本优势。通过使用开源版本,企业可以避免昂贵的许可费用,同时仍然能够获得高质量的即时通讯服务。这种成本效益使得Chatto在企业级市场具有很强的竞争力。在数据保留与隐私保护之间找到平衡点是企业级用户面临的重要挑战。

BC.Game Shitcode 2026:获取独家优惠和奖励

Chatto的开源架构为解决这一问题提供了有效的方案。企业可以根据具体需求选择不同的数据处理策略,例如保留被删除账户的数据或彻底删除数据。这种灵活性使得企业能够在满足合规要求的同时,保护用户的隐私。此外,Chatto的开源模式也为企业提供了更多的控制权,使其能够更好地管理数据。在即时通讯领域,Chatto的开源策略为企业级用户提供了前所未有的灵活性和安全性。通过允许服务器运营商进行个性化配置,Chatto不仅满足了不同用户的需求,还增强了企业对数据的控制能力。

这种灵活性和安全性使得Chatto成为企业级即时通讯服务的理想选择。随着Chatto的开源版本逐渐成熟,其在企业级市场的应用前景将更加广阔。 。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
探讨Grok 4.5模型训练数据的争议,分析其可能的偏见来源及对AI发展的影响,为用户提供客观评估视角。
2026年07月09号 22点24分40秒 Grok 4.5 训练数据争议:模型是否被污染了偏见?

探讨Grok 4.5模型训练数据的争议,分析其可能的偏见来源及对AI发展的影响,为用户提供客观评估视角。

探讨 TypeScript 7 版本升级的实际成本与潜在价值,分析技术迁移的短期投入与长期收益,为开发者提供决策参考。
2026年07月09号 22点24分58秒 TypeScript 7 版本的成本与价值:从技术迁移到长期收益的深度分析

探讨 TypeScript 7 版本升级的实际成本与潜在价值,分析技术迁移的短期投入与长期收益,为开发者提供决策参考。

探讨维基百科创始人被禁言事件背后的社区治理问题,分析匿名编辑群体的影响力及其对百科全书公信力的挑战,深入解读维基百科的治理模式与未来发展方向。
2026年07月09号 22点25分20秒 维基百科的创始人被禁言:匿名群体掌控百科全书的现状与争议

探讨维基百科创始人被禁言事件背后的社区治理问题,分析匿名编辑群体的影响力及其对百科全书公信力的挑战,深入解读维基百科的治理模式与未来发展方向。

本文详细分析了AcyMailing插件中发现的CVE-2026-12170漏洞,探讨其影响范围、技术细节及企业应对方案,帮助用户提升网站安全防护能力。
2026年07月09号 22点30分01秒 深度解析CVE-2026-12170漏洞:AcyMailing插件的安全风险与应对策略

本文详细分析了AcyMailing插件中发现的CVE-2026-12170漏洞,探讨其影响范围、技术细节及企业应对方案,帮助用户提升网站安全防护能力。

本文详细分析CVE-2026-12406漏洞对AI驱动用户前端系统的影响,探讨其潜在安全风险,并提供实用的防护建议,帮助企业构建更安全的用户交互平台。
2026年07月09号 22点30分38秒 深度解析CVE-2026-12406漏洞:AI驱动用户前端系统的安全风险与防护策略

本文详细分析CVE-2026-12406漏洞对AI驱动用户前端系统的影响,探讨其潜在安全风险,并提供实用的防护建议,帮助企业构建更安全的用户交互平台。

本文详细分析了WordPress miniOrange OTP登录验证插件中的CVE-2026-14245漏洞,探讨其安全影响、攻击方式及企业应对措施,帮助用户保护网站安全。
2026年07月09号 22点30分59秒 WordPress插件漏洞CVE-2026-14245深度解析:miniOrange OTP登录验证漏洞的安全风险与应对策略

本文详细分析了WordPress miniOrange OTP登录验证插件中的CVE-2026-14245漏洞,探讨其安全影响、攻击方式及企业应对措施,帮助用户保护网站安全。

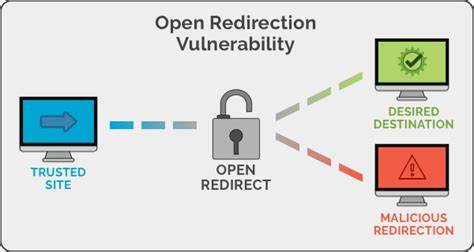
本文详细分析了SAML单点登录系统中发现的CVE-2026-31982开放重定向漏洞,探讨其成因、影响范围及安全防护措施,帮助企业提升身份认证系统的安全性。
2026年07月09号 22点31分27秒 深度解析SAML单点登录中的CVE-2026-31982漏洞:开放重定向风险与防护策略

本文详细分析了SAML单点登录系统中发现的CVE-2026-31982开放重定向漏洞,探讨其成因、影响范围及安全防护措施,帮助企业提升身份认证系统的安全性。