2025年乌克兰遭遇35次钓鱼攻击:Gamaredon组织利用新型PowerShell技术
2025年,乌克兰成为网络攻击的主要目标,Gamaredon黑客组织发动了35次钓鱼攻击,并首次使用新型PowerShell工具。本文深入分析该组织的攻击手法、技术创新及其对网络安全的影响。
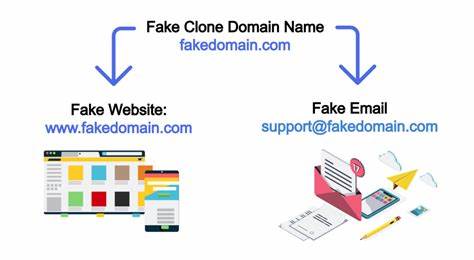
2025年,乌克兰的网络安全形势再次面临严峻挑战。根据ESET安全研究机构的最新报告,俄罗斯支持的黑客组织Gamaredon在过去一年内针对乌克兰发动了35次大规模钓鱼攻击。更令人担忧的是,该组织首次使用了新型PowerShell工具,显著提升了攻击的隐蔽性和效率。这一发现不仅揭示了网络犯罪分子技术手段的持续演进,也为全球网络安全防护提出了新的挑战。Gamaredon组织的攻击手法以精准钓鱼为主,主要针对政府机构、军事单位和关键基础设施。通过伪造官方文件和电子邮件,攻击者成功诱导目标用户点击恶意链接或下载感染文件。

ESET的研究人员指出,这些钓鱼攻击的成功率极高,部分原因在于攻击者对目标的深入调查和个性化攻击策略。例如,他们会模仿乌克兰政府的通知格式,甚至使用当地语言和术语,使得受害者难以识别出异常。2025年,Gamaredon组织引入了新型PowerShell工具,这一技术创新使得攻击过程更加隐蔽和难以追踪。传统的PowerShell脚本通常会在执行过程中留下明显痕迹,而新型工具则通过优化代码和加密通信,大幅降低了被检测的可能性。ESET的研究人员分析了多个样本后发现,这些新型PowerShell工具能够绕过常见的安全防护措施,如杀毒软件和入侵检测系统。这意味着,即使目标机构部署了最新的安全技术,仍可能成为攻击的受害者。
Gamaredon组织的攻击不仅限于钓鱼手段。研究人员还发现,他们利用新型PowerShell工具进行后续的横向移动和数据窃取。一旦成功入侵目标系统,攻击者会快速部署后门程序,以便在未来继续控制受感染的设备。这种攻击模式使得受害者难以及时发现和阻止攻击,进一步加剧了网络安全风险。面对Gamaredon组织的持续威胁,乌克兰政府和国际安全机构已采取多项应对措施。首先,加强了对钓鱼攻击的监测和预警能力,通过机器学习和人工智能技术,提高对异常行为的识别率。

其次,推广安全意识培训,教育公众和企业员工识别钓鱼邮件和恶意链接。此外,国际合作也成为关键,乌克兰与欧盟和北约成员国加强了信息共享和联合行动,以应对跨国网络犯罪。尽管乌克兰政府和安全机构已采取多项措施,但Gamaredon组织的攻击仍在持续。ESET的研究人员警告,随着网络犯罪分子技术手段的不断升级,未来可能会出现更加复杂和隐蔽的攻击。因此,全球网络安全社区需要保持高度警惕,并持续投资于技术研发和人才培养,以应对日益严峻的网络安全挑战。2025年Gamaredon组织针对乌克兰的35次钓鱼攻击,不仅揭示了网络犯罪分子的技术创新能力,也反映了全球网络安全防护的不足。
这一事件提醒我们,网络安全不是单一国家或机构的责任,而是需要全球范围内的协作和共同努力。只有通过技术创新、国际合作和公众参与,才能有效应对网络犯罪的威胁,保障全球网络空间的安全与稳定。 。