Trezor用户数据泄露:近1.4万客户信息遭曝光,黑客如何利用这些数据进行诈骗?
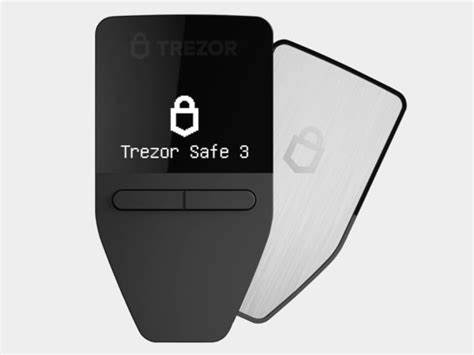
Trezor作为知名硬件钱包制造商,近期发生重大数据泄露事件,影响近1.4万用户。本文深入分析泄露原因、涉及范围及黑客可能的诈骗手法,并为用户提供安全防护建议。
近年来,随着加密货币市场的持续火热,硬件钱包作为数字资产安全存储的重要工具,其安全性问题也备受关注。近日,知名硬件钱包制造商Trezor(捷德)官方发布声明,确认其合作伙伴ShipMonk(一家专注于物流和配送服务的公司)遭遇网络攻击,导致近1.4万名用户的个人数据泄露。这一事件不仅引发了用户对自身资产安全的担忧,也暴露出第三方供应链安全管理的脆弱性。本文将详细解析此次数据泄露事件的来龙去脉,分析黑客可能的攻击手法,并为用户提供切实可行的安全防护措施。**数据泄露事件始末:从物流伙伴到用户信息**Trezor在其官方声明中明确表示,此次数据泄露并非直接针对其自身系统,而是通过其物流合作伙伴ShipMonk的安全漏洞所致。具体而言,攻击者利用了第三方分析平台Metabase(一家用于数据可视化和商业智能的开源工具)的安全漏洞,成功入侵ShipMonk的系统,并获取了大量用户订单数据。

根据Trezor的披露,此次泄露涉及的用户数据包括:- **完全泄露的数据**:11,742名用户的全名、电子邮件地址、电话号码及完整的送货地址。- **部分泄露的数据**:1,947名用户的姓名、电子邮件地址及所在城市信息。值得关注的是,受影响的用户主要分布在美国、英国、瑞典、哥伦比亚、巴西、意大利和葡萄牙等国家,且购买时间集中在2026年5月10日至8月8日期间。这意味着,如果您在此期间从Trezor购买过硬件钱包并选择了ShipMonk作为配送服务,您的个人信息可能已被泄露。**Metabase漏洞:黑客入侵的关键环节**根据网络安全媒体BleepingComputer的报道,ShipMonk在收到Metabase官方通知后,才意识到自身系统存在安全隐患。Metabase在6月6日向ShipMonk发出警告,称未知攻击者利用了其平台的一个严重安全漏洞(CVE-2023-38646),该漏洞允许未经身份验证的用户获取管理员权限,从而访问数据库中的敏感信息。
这一漏洞的影响范围极广,不仅ShipMonk,包括模块化笔记本电脑制造商Framework和在线表单平台Tally在内的多家企业也曾受到波及。黑客组织ShinyHunters(闪亮猎手)在攻击后向ShipMonk发送了敲诈勒索邮件,要求支付赎金以换取数据的安全。尽管Metabase在发现漏洞后立即修复了该安全漏洞并撤销了所有活跃会话,但为时已晚,用户数据已然泄露。**Trezor的历史安全问题:数据泄露并非首次**此次事件并非Trezor首次遭遇数据泄露。早在2024年1月,Trezor的第三方技术支持门户网站也曾遭到黑客入侵,导致66,000名用户的数据被盗,包括姓名、用户名和电子邮件地址。更为严重的是,黑客利用这些信息发起了针对性的网络钓鱼攻击,试图诱骗用户泄露助记词(seed phrase),从而窃取加密货币资产。

此外,近期欧洲地区的Steam用户也遭遇了类似的数据泄露事件。Valve(Steam的母公司)的物流合作伙伴CEVA Logistics(CEVA物流)被黑客攻击,导致大量用户的个人信息外泄。这些事件共同揭示了一个严峻的现实:在数字化时代,企业的安全防护链条薄弱环节往往出现在第三方服务提供商身上,而用户的隐私和资产安全因此面临严重威胁。**黑客如何利用泄露的数据进行诈骗?**对于普通用户而言,最为担忧的莫过于黑客如何利用泄露的个人信息进行诈骗。根据网络安全专家的分析,攻击者可能采取以下手法:1. **网络钓鱼邮件和短信** 由于黑客掌握了用户的姓名、电子邮件地址和电话号码,他们可以发送高度个性化的钓鱼邮件或短信,冒充Trezor官方客服、银行、加密货币交易所或其他可信机构。例如,邮件可能包含"账户异常,请立即登录更改密码"的链接,该链接实际指向钓鱼网站,用于窃取用户的登录凭据或助记词。
2. **电话诈骗** 攻击者可能通过电话联系用户,假扮成Trezor的技术支持人员或银行工作人员,以"系统升级"、"账户冻结"等理由要求用户提供验证码、密码或助记词。由于黑客掌握了用户的真实姓名和电话号码,这种诈骗的成功率极高。3. **社交工程攻击** 通过社交媒体或其他渠道收集用户的更多信息,黑客可以进一步伪装成用户的朋友或同事,实施更为隐蔽的诈骗。例如,攻击者可能以"借钱"为由要求用户转账至指定账户。4. **身份盗用** 泄露的个人信息可能被用于申请信用卡、贷款或其他金融服务,从而给用户带来长期的财务损失和信用风险。**用户如何保护自身安全?**面对日益猖獗的网络诈骗,用户应采取以下措施保护自身安全:1. **提高警惕,避免泄露更多数据** - 定期检查邮件和短信中的可疑链接,切勿随意点击陌生链接或下载附件。
- 对于要求提供个人信息或密码的电话或邮件,务必通过官方渠道进行验证。例如,可以直接联系Trezor的官方客服确认。 - 使用强密码和双因素认证(2FA)保护重要账户,避免使用相同的密码在多个平台登录。2. **监控账户活动** - 定期检查银行账户、加密货币钱包和其他金融账户的交易记录,如发现异常交易,立即联系相关机构冻结账户。 - 使用信用监控服务(如我国的"信用中国"或国际上的Credit Karma)监控个人信用状况,及时发现潜在的身份盗用行为。3. **加强硬件钱包的安全管理** - 确保Trezor设备的固件始终保持最新版本,以修复已知的安全漏洞。
- 妥善保管助记词(seed phrase),切勿将其存储在数字设备或云端,也不要将其告诉任何人,包括Trezor的客服人员。 - 考虑使用多重签名(Multi-Sig)钱包,增加资产的安全性。4. **了解数据泄露的影响** - 如果您在受影响的时间段内购买过Trezor产品,可以访问Trezor的官方网站或联系客服,了解是否受到影响,并获取相应的安全建议。 - 考虑使用虚拟专用网络(VPN)保护网络连接,避免在公共Wi-Fi环境下访问重要账户。**企业如何加强第三方供应链安全?**此次事件再次凸显了企业在第三方供应链安全管理上的薄弱环节。为了避免类似事件再次发生,企业应采取以下措施:1. **供应商安全审计** - 定期对第三方服务提供商(如物流公司、云服务商等)进行安全审计,确保其符合行业安全标准。
- 要求供应商提供详细的安全政策和应急响应计划,并在合同中明确安全责任。2. **多层次的安全防护** - 采用零信任架构(Zero Trust),假设网络内外的任何用户或设备都可能存在威胁,从而实施严格的访问控制和身份验证。 - 部署先进的入侵检测系统(IDS)和安全信息与事件管理(SIEM)系统,实时监控和分析网络流量,及时发现并响应安全威胁。3. **员工安全培训** - 定期对员工进行网络安全培训,提高其对网络钓鱼、社会工程学攻击等威胁的识别和应对能力。 - 建立安全事件报告机制,鼓励员工及时报告可疑活动。4. **数据最小化原则** - 仅收集和存储必要的用户数据,避免过度收集敏感信息。
- 对存储的数据进行加密,确保即使数据泄露,也无法被轻易解读。**未来趋势:加密货币安全的挑战与机遇**随着加密货币市场的不断发展,硬件钱包作为数字资产安全存储的重要工具,其市场需求也在持续增长。然而,安全威胁也在不断演进,黑客攻击手法日益复杂和隐蔽。未来,加密货币安全领域可能面临以下趋势:1. **AI驱动的网络攻击** - 人工智能技术的发展使得黑客能够更快速地识别和利用安全漏洞,同时也能生成更加逼真的钓鱼邮件和社交工程攻击内容。 - 企业和用户需要采用AI驱动的安全防护工具,如AI驱动的入侵检测系统和自动化安全响应系统,以应对日益复杂的网络威胁。2. **区块链技术的应用** - 区块链技术的去中心化和不可篡改特性,为数据安全和身份验证提供了新的解决方案。
- 例如,通过区块链技术实现的自主身份管理(Self-Sovereign Identity)可以让用户完全掌控自己的身份信息,避免第三方数据泄露的风险。3. **监管环境的变化** - 各国政府和监管机构正在加强对加密货币行业的监管,特别是在数据保护和反洗钱(AML)方面。 - 企业需要密切关注监管动态,确保自身合规,同时也能为用户提供更安全的服务。4. **用户安全意识的提升** - 随着数据泄露事件的频繁发生,用户对网络安全的重视程度也在不断提高。 - 企业应积极开展安全教育活动,提高用户的安全意识和防护能力,从而构建更加安全的加密货币生态系统。**结论:安全无小事,防患于未然**Trezor此次数据泄露事件再次提醒我们,在数字化时代,数据安全无小事。
无论是企业还是个人用户,都应时刻保持警惕,采取切实可行的安全措施,保护自身和他人的隐私与资产安全。对于企业而言,加强第三方供应链安全管理,建立多层次的安全防护体系,是避免数据泄露的关键。而对于个人用户,提高安全意识,妥善保管敏感信息,则是抵御网络诈骗的有效手段。未来,随着技术的不断进步和监管环境的日益完善,我们有理由相信,加密货币安全领域将迎来更加安全和可靠的发展环境。然而,安全是一场没有终点的持久战,唯有持续关注、不断学习和积极应对,才能在数字化世界中立于不败之地。 。