WordPress插件Newsletters漏洞分析:CVE-2026-12583的安全威胁与防护措施
深入探讨WordPress插件Newsletters在4.15版本之前存在的PHP对象注入漏洞,分析其攻击机制、影响范围及有效防护策略,帮助用户保障网站安全。
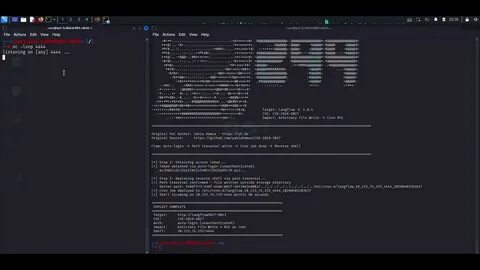
在WordPress生态系统中,插件的广泛使用为网站功能扩展提供了便利,但同时也带来了潜在的安全风险。近期发现的CVE-2026-12583漏洞,即Newsletters插件在4.15版本之前存在的未经身份验证的PHP对象注入漏洞,引发了广泛关注。该漏洞允许攻击者通过公开表单提交恶意数据,进而实现对服务器的任意文件写入和代码执行,严重威胁网站的安全性和数据完整性。该漏洞的核心问题在于插件未能有效防止对不受信任的输入进行反序列化处理。攻击者可以利用该漏洞,通过特定的属性导向链条,在服务器上执行任意代码。根据CVSS 3.1评分标准,该漏洞的基础评分为8.1,属于高危等级,且攻击向量为网络攻击,攻击复杂度低,无需特权即可实施。

从技术角度来看,该漏洞的攻击过程主要分为两个阶段。首先,攻击者通过公开的订阅表单提交包含恶意PHP对象的数据。由于插件未对输入进行充分的验证和过滤,这些数据会被存储在服务器上。其次,攻击者利用插件中预置的对象注入链条,触发反序列化过程,从而实现对服务器的任意文件写入和代码执行。这种攻击方式不需要任何身份验证,使得漏洞的利用变得更加容易。针对该漏洞的影响范围,目前已知Newsletters插件在4.15版本之前的所有版本均受到影响。
由于该插件在WordPress社区中广泛使用,大量网站可能面临潜在的安全风险。因此,用户应尽快升级到最新版本,以修复该漏洞并保障网站安全。在防护措施方面,除了及时升级插件版本外,用户还应采取以下措施。首先,定期检查插件和主题的更新,确保所有组件均为最新版本。其次,启用网站防火墙和入侵检测系统,监控异常的请求和行为。此外,限制文件上传和执行权限,防止攻击者通过上传恶意文件实现代码执行。

最后,定期备份网站数据,以便在遭受攻击时能够快速恢复。从长远来看,开发者在设计和编写代码时,应遵循安全编码规范,避免使用不安全的反序列化操作。同时,用户在选择和使用插件时,应优先选择经过严格安全审查的插件,并定期进行安全评估。通过共同努力,可以有效降低WordPress生态系统中的安全风险,保障网站的稳定运行。综上所述,CVE-2026-12583漏洞的发现和修复,为WordPress用户敲响了安全警钟。用户应高度重视插件的安全性,采取积极的防护措施,以应对日益复杂的网络安全威胁。
通过持续的安全实践和技术更新,可以构建更加安全的网站环境,保护用户数据和业务连续性。 。