本文详细分析了Krayin CRM 2.2.3版本存在的不安全直接对象引用漏洞(CVE-2026-61460),探讨其成因、影响及修复方案,帮助企业提升系统安全性。
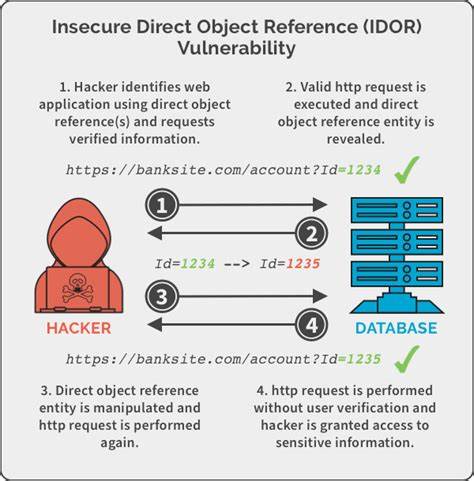
近期,安全研究人员发现Krayin CRM 2.2.3版本存在严重的不安全直接对象引用漏洞(CVE-2026-61460)。该漏洞可能导致攻击者绕过系统权限控制,直接访问敏感数据或执行未授权操作。本文将从漏洞成因、影响范围、攻击方式以及修复建议等多个维度,深入解析这一安全问题,并为企业用户提供有效的防护策略。不安全直接对象引用漏洞是一种常见的Web应用安全问题,指的是应用程序在处理用户输入时,未能正确验证对象的访问权限,导致攻击者可以通过直接修改参数值来访问不属于其权限范围的资源。在Krayin CRM 2.2.3版本中,该漏洞的存在使得攻击者可以通过精心构造的请求,绕过系统的权限控制机制,直接访问或操作敏感数据。从技术角度来看,该漏洞的成因主要在于系统在处理用户请求时,未能对直接引用的对象进行充分的权限验证。
例如,在访问特定数据记录时,系统可能仅依赖于URL中的ID参数,而未检查当前用户是否具有访问该记录的权限。攻击者可以通过修改ID参数的值,访问其他用户的数据,甚至执行删除、修改等操作。该漏洞的影响范围可能涉及Krayin CRM的所有用户,尤其是那些使用2.2.3版本的企业客户。由于Krayin CRM广泛应用于客户关系管理领域,其数据涉及客户信息、交易记录等敏感内容,一旦被攻击者利用,可能导致数据泄露、商业机密外泄等严重后果。此外,攻击者还可能利用该漏洞进行进一步的攻击,如横向移动、植入恶意代码等。为了防范该漏洞的影响,企业用户应尽快升级到最新版本的Krayin CRM,并确保系统配置符合安全最佳实践。
同时,建议定期进行安全审计和渗透测试,以发现和修复潜在的安全问题。此外,企业还应加强员工的安全意识培训,避免因操作失误导致漏洞被利用。在技术层面,开发者在设计系统时,应遵循安全编码规范,确保对所有直接引用的对象进行充分的权限验证。例如,可以通过引入间接引用机制,将对象的访问权限与用户的权限进行绑定,从而有效防止不安全直接对象引用漏洞的发生。此外,还应定期更新系统组件,修复已知的安全漏洞,以提升整体系统的安全性。综上所述,Krayin CRM 2.2.3版本中的不安全直接对象引用漏洞(CVE-2026-61460)是一个需要高度重视的安全问题。
企业用户应采取积极的防护措施,确保系统的安全性和数据的完整性。通过升级系统、加强安全配置以及定期进行安全审计,可以有效降低漏洞被利用的风险,保障企业的业务安全运行。 。