深入理解GUI编程中的线程模型:如何避免按钮点击的竞态条件
加密初创公司与风险投资 比特币
钱财 qian.cx
探讨GUI编程中线程模型的核心原理,解析按钮点击事件处理的正确方式,帮助开发者避免竞态条件问题,提升应用程序的稳定性和用户体验。

探讨GUI编程中线程模型的核心原理,解析按钮点击事件处理的正确方式,帮助开发者避免竞态条件问题,提升应用程序的稳定性和用户体验。

在GUI编程中,按钮点击事件的处理是一个看似简单却容易引发竞态条件的问题。许多开发者可能会误以为仅通过视觉上的禁用状态(如灰化按钮)就能解决问题,但实际上,这涉及到更深层次的线程模型理解。本文将从GUI编程的基本原理出发,详细解析如何正确处理按钮点击事件,确保应用程序在多线程环境下的正确性和稳定性。 GUI编程的核心原则之一是所有的用户界面操作必须在主线程上执行。无论是接收输入事件还是更新显示内容,都必须通过主线程来保证操作的顺序性和一致性。这种设计模式在各种GUI工具包中都有体现,包括桌面应用程序和网页浏览器。

回答问题即可获得报酬

主线程的存在确保了输入事件能够被有序地处理,避免了多线程环境下可能出现的竞态条件。 以按钮点击事件为例,当用户点击一个按钮时,系统会将该事件放入输入队列中。主线程会按照事件的接收顺序依次处理这些事件。在处理第一次点击事件时,开发者可以选择禁用按钮并启动一个后台进程。此时,即使用户再次点击按钮,由于按钮已经被禁用,第二次点击事件不会触发任何操作。当后台进程完成任务后,会向主线程发送更新通知,重新启用按钮。

这样,第三次点击事件才会再次触发相应的操作。 这种设计模式的关键在于将用户界面的状态与视觉表示分离。按钮的禁用状态是一种逻辑状态,而灰化按钮只是这种状态的视觉表示。开发者需要明确,用户界面的显示只是状态的视图,而真正的状态应该由程序逻辑来维护。通过这种方式,可以确保在多线程环境下,用户界面的状态始终保持一致,避免了竞态条件的出现。 在实际开发中,开发者需要特别注意线程同步的问题。

BC.Game Shitcode 2026:获取独家优惠和奖励

虽然主线程可以保证输入事件的顺序性,但后台进程的执行时间可能会影响用户界面的响应速度。为了提高用户体验,开发者可以考虑使用异步编程模式,将耗时的操作放在后台线程中执行,同时通过主线程更新用户界面的状态。这种方式不仅可以提高应用程序的响应速度,还能避免用户界面因长时间阻塞而出现卡顿的情况。 此外,开发者还需要考虑用户界面的线程安全性。在多线程环境下,开发者需要确保所有对用户界面的访问都通过主线程进行。这意味着开发者不能在后台线程中直接更新用户界面的状态,而是应该通过主线程发送消息或调用回调函数来更新用户界面。

这种方式可以确保用户界面的状态始终保持一致,避免了多线程环境下可能出现的数据不一致问题。 在网页浏览器中,JavaScript的事件循环机制也采用了类似的设计模式。浏览器的主线程负责处理用户输入事件和更新用户界面,而JavaScript的异步操作(如setTimeout、Promise等)则通过事件循环机制在主线程中执行。这种设计模式确保了用户界面的响应速度和稳定性,同时也为开发者提供了灵活的异步编程方式。 综上所述,GUI编程中的线程模型是确保应用程序稳定性和用户体验的关键。开发者需要深入理解线程模型的基本原理,并采用正确的编程模式来处理用户界面的状态和事件。

通过将用户界面的状态与视觉表示分离,并确保所有用户界面操作都在主线程上执行,可以有效避免竞态条件的出现,提高应用程序的稳定性和可靠性。 。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细分析了Artifex MuPDF 1.25.6和1.25.5版本中的CVE-2025-46206漏洞,探讨其成因、影响范围及安全防护措施,帮助企业和开发者有效应对潜在威胁。
2026年07月06号 05点53分05秒 深度解析CVE-2025-46206漏洞:Artifex MuPDF 1.25.6/1.25.5的安全风险与应对策略

本文详细分析了Artifex MuPDF 1.25.6和1.25.5版本中的CVE-2025-46206漏洞,探讨其成因、影响范围及安全防护措施,帮助企业和开发者有效应对潜在威胁。

本文详细分析ZKEACMS v4.1版本存在的任意文件上传漏洞(CVE-2025-52239),探讨其攻击原理、影响范围及安全防护措施,帮助企业和开发者提升系统安全性。
2026年07月06号 05点56分44秒 深度解析ZKEACMS v4.1任意文件上传漏洞(CVE-2025-52239)及安全防护策略

本文详细分析ZKEACMS v4.1版本存在的任意文件上传漏洞(CVE-2025-52239),探讨其攻击原理、影响范围及安全防护措施,帮助企业和开发者提升系统安全性。

本文详细分析了PrestaShop电商平台中发现的CVE-2025-25691 PHAR反序列化漏洞,探讨其技术原理、潜在威胁以及企业应对措施,帮助开发者和运维人员提升安全防护能力。
2026年07月06号 06点02分56秒 深度解析PrestaShop CVE-2025-25691漏洞:PHAR反序列化漏洞的危害与防护策略

本文详细分析了PrestaShop电商平台中发现的CVE-2025-25691 PHAR反序列化漏洞,探讨其技术原理、潜在威胁以及企业应对措施,帮助开发者和运维人员提升安全防护能力。

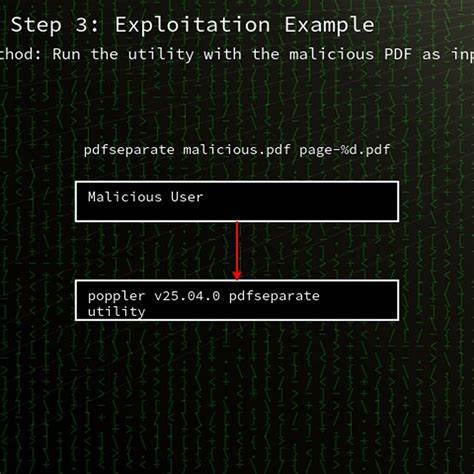
本文详细分析了Poppler v25.04.0版本中pdfseparate工具存在的CVE-2025-50420漏洞,探讨其潜在攻击路径、影响范围及企业级防护方案,为IT安全从业者提供专业参考。
2026年07月06号 06点05分41秒 深度解析CVE-2025-50420漏洞:Poppler PDF分离工具的安全风险与防护策略

本文详细分析了Poppler v25.04.0版本中pdfseparate工具存在的CVE-2025-50420漏洞,探讨其潜在攻击路径、影响范围及企业级防护方案,为IT安全从业者提供专业参考。

本文详细分析了Agenzia Impresa Eccobook v2.81.1版本中CaricaVerbale模块存在的CVE-2025-51627访问控制漏洞,探讨其影响范围、技术细节及企业应对策略,帮助用户提升系统安全防护能力。
2026年07月06号 06点06分51秒 深度解析CVE-2025-51627:Agenzia Impresa Eccobook v2.81.1的访问控制漏洞及安全防护指南

本文详细分析了Agenzia Impresa Eccobook v2.81.1版本中CaricaVerbale模块存在的CVE-2025-51627访问控制漏洞,探讨其影响范围、技术细节及企业应对策略,帮助用户提升系统安全防护能力。

本文详细分析了PHPGuru系统中发现的CVE-2025-50489会话失效漏洞,探讨其技术原理、潜在威胁以及企业应如何有效防护,帮助读者全面了解这一关键安全问题。
2026年07月06号 06点07分33秒 深度解析CVE-2025-50489:PHPGuru会话失效漏洞的安全风险与防护策略

本文详细分析了PHPGuru系统中发现的CVE-2025-50489会话失效漏洞,探讨其技术原理、潜在威胁以及企业应如何有效防护,帮助读者全面了解这一关键安全问题。

本文详细分析了PHPGuru系统中CVE-2025-50492会话失效漏洞的成因、影响范围及修复方案,并提供企业级安全防护建议,帮助用户全面理解和应对此类Web安全威胁。
2026年07月06号 06点08分07秒 深度解析CVE-2025-50492:PHPGuru密码修改组件的会话失效漏洞及安全防护指南

本文详细分析了PHPGuru系统中CVE-2025-50492会话失效漏洞的成因、影响范围及修复方案,并提供企业级安全防护建议,帮助用户全面理解和应对此类Web安全威胁。