深度解析CVE-2026-4878漏洞:libcap的时机竞争缺陷及安全防护指南
首次代币发行 (ICO) 和代币销售 稳定币与中央银行数字货币 山寨币更新
钱财 qian.cx
本文详细分析了libcap库中发现的CVE-2026-4878漏洞,揭示其时机竞争攻击机制,并提供系统管理员和开发者的安全防护建议,帮助企业构建更安全的Linux环境。

本文详细分析了libcap库中发现的CVE-2026-4878漏洞,揭示其时机竞争攻击机制,并提供系统管理员和开发者的安全防护建议,帮助企业构建更安全的Linux环境。

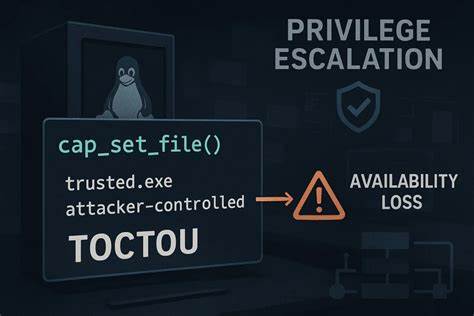
近期,安全研究人员在Linux系统核心组件libcap库中发现了一项严重的安全漏洞,编号为CVE-2026-4878。该漏洞属于时机竞争(Time-of-check-to-Time-of-use, TOCTOU)类型,允许本地非特权用户通过精心设计的攻击手段提升系统权限。本文将从漏洞本质、攻击机制、影响范围、修复方案以及防护建议等多个维度进行深入探讨,帮助IT管理人员和开发者全面了解并有效应对这一安全威胁。libcap库作为Linux系统中权限管理的核心组件,负责处理用户和进程的能力(capabilities)设置。其设计初衷是提供比传统UID/GID更细粒度的权限控制机制。然而,CVE-2026-4878漏洞的发现揭示了该库在处理文件权限时存在的时机竞争缺陷。

回答问题即可获得报酬

这种漏洞类型通常发生在系统在检查某个条件(如文件权限)和实际使用该条件之间存在时间间隔,攻击者可以利用这一间隔窗口修改相关条件,从而绕过安全检查。根据安全研究人员的分析,该漏洞的攻击路径主要涉及以下几个关键步骤。首先,攻击者需要创建一个特定的文件或目录结构,使其在系统检查时看起来是安全的。然后,在系统执行实际操作前,攻击者通过快速修改文件属性或创建符号链接等方式,使系统误认为操作对象具有更高的权限。这种攻击手法特别危险,因为它不需要任何额外的特权,普通用户即可利用该漏洞提升自身权限。从影响范围来看,CVE-2026-4878漏洞对所有使用libcap库的Linux发行版都构成潜在威胁。

这包括但不限于Red Hat Enterprise Linux、CentOS、Ubuntu、Debian等主流发行版。特别是那些依赖libcap进行权限管理的系统服务和应用程序,可能面临更高的风险。考虑到libcap在Linux系统中的广泛使用,该漏洞的影响范围可能波及大量企业级服务器和云计算环境。针对该漏洞,libcap开发团队已经发布了官方补丁。系统管理员应尽快升级到最新版本的libcap库,以消除安全漏洞。在升级过程中,建议先在测试环境中验证补丁的兼容性,确保不会影响现有系统的正常运行。

BC.Game Shitcode 2026:获取独家优惠和奖励

对于无法立即升级的系统,可以考虑采取临时性的防护措施,如限制普通用户对敏感文件的访问权限,或使用其他权限管理机制作为补充。除了技术性的补丁升级,系统管理员还应加强整体安全防护措施。例如,定期审计系统权限设置,确保所有文件和目录的权限配置符合最小特权原则。同时,建立完善的日志记录和监控机制,及时发现和响应异常的权限变更行为。此外,开发人员在编写涉及文件操作的代码时,应特别注意避免时机竞争漏洞,采用原子操作或锁机制来保证操作的安全性。从长远来看,CVE-2026-4878漏洞的发现为Linux系统的权限管理机制提供了重要的教训。

它提醒我们,即使是核心系统组件也可能存在安全缺陷,需要持续的安全审计和改进。同时,该漏洞也凸显了时机竞争漏洞的普遍性和危险性,开发者在设计系统时应特别注意这种类型的安全问题。在结束本文之前,需要强调的是,安全漏洞的发现和修复是一个持续的过程。企业和个人用户应保持对安全威胁的敏感度,定期更新系统和应用程序,并采用多层次的安全防护策略。只有通过持续的努力和合作,才能构建更加安全的计算环境,有效抵御不断演变的网络攻击。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细分析了Keras 3.13.0版本中TFSMLayer类存在的CVE-2026-1462安全漏洞,探讨其影响范围、技术细节及开发者应采取的防护措施,帮助用户理解并有效应对该漏洞带来的潜在风险。
2026年07月10号 15点40分38秒 深度解析CVE-2026-1462:Keras 3.13.0中TFSMLayer类的安全漏洞及应对策略

本文详细分析了Keras 3.13.0版本中TFSMLayer类存在的CVE-2026-1462安全漏洞,探讨其影响范围、技术细节及开发者应采取的防护措施,帮助用户理解并有效应对该漏洞带来的潜在风险。

本文详细分析了Python图像处理库Pillow中发现的严重漏洞CVE-2026-40192,探讨其技术细节、潜在影响以及开发者应采取的安全措施,帮助用户全面了解该漏洞并有效防护。
2026年07月10号 15点41分03秒 深度解析Pillow图像库漏洞CVE-2026-40192:影响范围与修复建议

本文详细分析了Python图像处理库Pillow中发现的严重漏洞CVE-2026-40192,探讨其技术细节、潜在影响以及开发者应采取的安全措施,帮助用户全面了解该漏洞并有效防护。

本文详细分析了Node.js开源库follow-redirects中的CVE-2026-40895漏洞,探讨其安全影响、技术细节及开发者应采取的防护措施,帮助企业和个人开发者提升代码安全性。
2026年07月10号 15点41分50秒 深度解析CVE-2026-40895漏洞:follow-redirects库的安全风险与应对策略

本文详细分析了Node.js开源库follow-redirects中的CVE-2026-40895漏洞,探讨其安全影响、技术细节及开发者应采取的防护措施,帮助企业和个人开发者提升代码安全性。

本文详细分析了CVE-2026-32280漏洞的成因、影响范围及修复方案,帮助技术人员理解该漏洞对区块链系统安全的潜在威胁,并提供有效的防护建议。
2026年07月10号 15点42分23秒 深度解析CVE-2026-32280漏洞:链构建过程中的工作量限制缺陷及安全影响

本文详细分析了CVE-2026-32280漏洞的成因、影响范围及修复方案,帮助技术人员理解该漏洞对区块链系统安全的潜在威胁,并提供有效的防护建议。

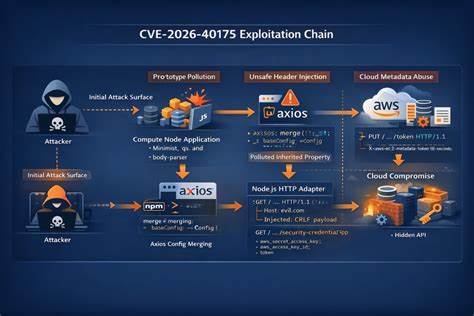
本文详细分析了Axios HTTP客户端中发现的CVE-2026-40175漏洞,探讨其影响范围、潜在风险以及开发者应采取的安全防护措施,帮助技术人员全面了解并有效应对这一安全威胁。
2026年07月10号 15点47分08秒 深度解析CVE-2026-40175漏洞:Axios HTTP客户端的安全风险与修复指南

本文详细分析了Axios HTTP客户端中发现的CVE-2026-40175漏洞,探讨其影响范围、潜在风险以及开发者应采取的安全防护措施,帮助技术人员全面了解并有效应对这一安全威胁。

本文详细分析了jq命令行JSON处理器中发现的CVE-2026-40164安全漏洞,探讨其影响范围、潜在风险以及开发者应采取的防护措施,帮助用户理解并应对这一安全威胁。
2026年07月10号 15点47分36秒 深度解析CVE-2026-40164:jq命令行JSON处理器的安全漏洞及修复方案

本文详细分析了jq命令行JSON处理器中发现的CVE-2026-40164安全漏洞,探讨其影响范围、潜在风险以及开发者应采取的防护措施,帮助用户理解并应对这一安全威胁。

本文详细分析了rsync软件中发现的严重漏洞CVE-2026-41035,探讨其成因、影响范围及安全防护措施,帮助用户了解该漏洞的技术细节并采取有效防范策略。
2026年07月10号 15点48分06秒 深度解析rsync漏洞CVE-2026-41035:影响版本范围与安全防护指南

本文详细分析了rsync软件中发现的严重漏洞CVE-2026-41035,探讨其成因、影响范围及安全防护措施,帮助用户了解该漏洞的技术细节并采取有效防范策略。