网络加密技术:真正的安全还是蛇油?深度解析NIST、NSA与学术界的博弈
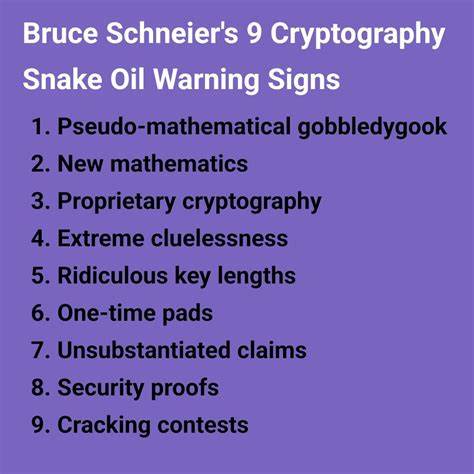
探讨网络加密技术的可靠性,分析NIST标准争议、NSA的影响力以及学术界的角色,帮助读者理解加密技术背后的复杂现实。
近年来,网络加密技术的发展引发了广泛讨论。在Hacker News的讨论中,用户cassonmars提出了一个关键观点:NIST(美国国家标准与技术研究院)曾因推广NSA(美国国家安全局)设计的破损标准而信誉受损,这使得公众对其推荐的加密技术产生了质疑。这一观点引发了关于网络加密技术可靠性的深刻反思。 在加密技术领域,NIST作为全球标准制定者,其推荐的算法和协议往往被视为安全的象征。然而,历史上确实存在NIST在NSA的影响下推广存在安全漏洞的标准的案例。例如,2013年Edward Snowden的揭露文件显示,NSA曾在NIST的加密标准中植入后门。

这一事件让许多专家和用户对NIST的公信力产生了怀疑。 然而,另一位用户tptacek提出了反驳意见。他指出,如果仅仅因为NSA参与了某个标准的设计就全盘否定其安全性,那么类似的逻辑也可以应用于SHA2等广泛使用的加密算法。实际上,SHA2并非由NSA单独设计,而是经过国际学术界的广泛评审和验证。这说明,加密技术的安全性不仅取决于设计者的背景,更取决于其设计过程的透明度和学术界的持续审查。 在网络加密技术的发展过程中,学术界扮演了至关重要的角色。
例如,MLKEM(基于学习问题的密钥交换协议)就是由欧洲学术界设计的,其设计过程公开透明,经过了多年的严格审查。这与NSA设计的标准形成了鲜明对比。因此,评估加密技术的安全性时,不仅要关注其设计者的背景,还要考虑其设计过程的透明度和学术界的认可程度。 此外,加密技术的实施环境也至关重要。网络加密技术的安全性不仅取决于算法本身,还取决于其在实际应用中的部署方式。例如,即使使用了最先进的加密算法,如果系统存在其他安全漏洞,比如弱密码策略或中间人攻击,那么整个系统的安全性也会受到影响。

因此,在评估网络加密技术时,必须综合考虑算法、部署和运维等多个方面。 对于普通用户来说,如何选择可靠的加密技术呢?首先,可以关注国际知名的加密标准组织,如NIST、IETF(互联网工程任务组)等,它们的标准通常经过广泛的学术审查和实践验证。其次,可以选择开源的加密软件,因为开源项目的代码可以被全球的专家审查,从而降低被植入后门的风险。最后,定期更新加密软件和系统,以确保使用最新的安全补丁。 在未来,随着量子计算的发展,传统的加密技术可能面临挑战。因此,研究和开发抗量子计算的加密算法将成为加密技术领域的重要方向。
同时,国际合作和标准化也将在加密技术的发展中发挥关键作用。 综上所述,网络加密技术的安全性是一个复杂的问题,需要综合考虑设计者的背景、设计过程的透明度、学术界的认可以及实际部署的环境。用户在选择加密技术时,应当保持理性和谨慎,避免因噪音而忽略真正的安全需求。 。