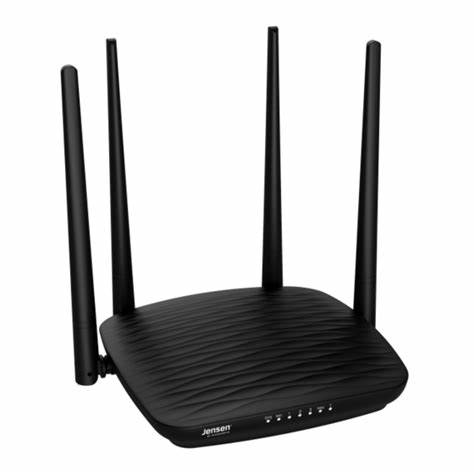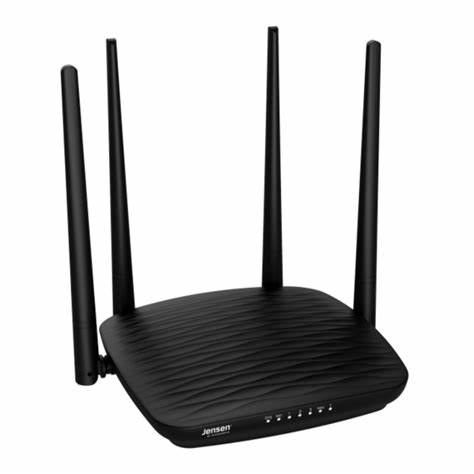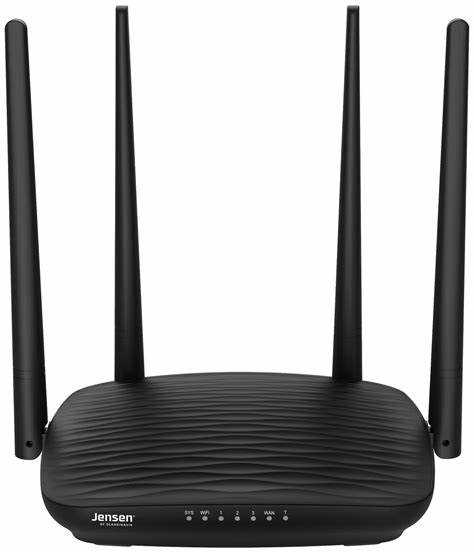
近期,网络安全研究人员发现Jensen of Scandinavia品牌的Eagle 1200AC型号路由器在V15.03.06.33_en固件版本中存在严重安全漏洞,该漏洞被编号为CVE-2023-24127。这一发现引发了广泛关注,因为该路由器广泛应用于家庭和企业网络环境中。本文将从技术角度深入解析该漏洞的成因、影响范围以及用户应采取的防护措施,帮助读者全面了解这一网络安全事件。Jensen of Scandinavia作为知名的网络设备制造商,其Eagle 1200AC路由器以高性能和稳定性著称。然而,任何复杂的软件系统都可能存在潜在的安全缺陷。CVE-2023-24127漏洞的发现,再次提醒我们网络设备的安全维护工作不可忽视。
该漏洞的具体表现是固件中存在一个栈溢出(Stack Overflow)漏洞,攻击者可能通过精心构造的恶意输入触发该漏洞,从而执行任意代码或获取系统权限。从技术层面来看,栈溢出漏洞通常发生在程序处理输入数据时缺乏足够的边界检查。在Eagle 1200AC的固件中,某些关键函数在处理用户输入时未能正确限制数据长度,导致数据溢出到栈内存区域,覆盖返回地址等关键数据结构。攻击者可以利用这一漏洞,将恶意代码注入到路由器的执行流程中,从而实现远程代码执行。该漏洞的影响范围值得关注。首先,攻击者可以通过该漏洞获取路由器的管理权限,进而窃取用户的网络流量数据,包括敏感的个人信息和企业机密。
其次,被入侵的路由器可能被纳入恶意网络,用于发起分布式拒绝服务攻击(DDoS)或传播其他恶意软件。此外,由于路由器通常位于网络的核心位置,其安全性直接影响到整个网络的安全性。针对CVE-2023-24127漏洞,Jensen of Scandinavia已经发布了官方声明,并推出了修复补丁。用户应尽快升级到最新版本的固件,以消除该漏洞带来的安全风险。在升级过程中,建议用户备份当前配置,以防止升级过程中出现意外情况。此外,用户还应定期检查路由器的固件更新,确保设备始终运行在最新的安全版本上。
除了固件升级,用户还可以采取其他措施来提升路由器的安全性。首先,启用路由器的防火墙功能,限制不必要的端口开放。其次,定期更换路由器的默认管理密码,使用复杂的密码组合。此外,用户还应关闭远程管理功能,除非确实需要。这些措施可以有效降低路由器被攻击的风险。网络安全是一个持续的过程,需要用户和设备制造商共同努力。
对于普通用户来说,保持对网络安全的关注,及时了解最新的安全漏洞信息,并采取相应的防护措施,是保护个人和企业网络安全的重要途径。对于设备制造商而言,加强产品的安全测试和漏洞修复机制,确保产品的安全性和可靠性,是其社会责任所在。CVE-2023-24127漏洞的发现和修复,为我们提供了一个很好的案例,展示了网络安全中的攻防博弈。随着互联网技术的不断发展,网络攻击手段也在不断演变。用户和企业必须保持警惕,不断提升安全防护能力,才能在日益复杂的网络环境中保护自己的数据和资产。希望本文的分析能够帮助读者更好地理解这一漏洞,并采取有效的防护措施,确保网络安全。
。