WordPress插件漏洞警告:PDF Invoices & Packing Slips for WooCommerce存在严重安全风险
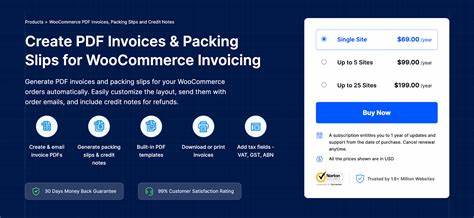
随着电子商务的快速发展,WordPress作为全球最受欢迎的网站建设平台之一,其插件生态系统也日益庞大。然而,近期安全研究人员发现,广泛使用的WooCommerce插件PDF Invoices & Packing Slips存在严重安全漏洞,编号为CVE-2026-13116。该漏洞可能导致网站数据泄露、恶意代码注入等严重后果,直接威胁到电商网站的运营安全。本文将从漏洞成因、影响范围、修复方案等多个角度,为用户提供全面的安全指南。漏洞成因分析PDF Invoices & Packing Slips for WooCommerce插件主要用于自动生成发票和包装单,方便商家管理订单。然而,安全研究人员在代码审计过程中发现,该插件在处理用户上传的PDF文件时存在输入验证不严格的问题。

攻击者可以利用这个漏洞上传恶意PDF文件,通过特殊构造的PDF元数据或脚本代码,实现远程代码执行或数据窃取。这种攻击方式不需要用户交互,仅需通过特定的URL路径即可触发漏洞,使得攻击过程更加隐蔽。影响范围评估根据统计数据,全球有超过10万个WordPress网站安装了PDF Invoices & Packing Slips for WooCommerce插件。这些网站涵盖各行各业的电商平台,包括服装、电子产品、食品等多个领域。一旦漏洞被利用,攻击者不仅可以窃取网站用户的个人信息,还可能获取商家的财务数据、客户订单记录等敏感信息。更严重的是,攻击者可能通过漏洞在网站上植入后门,长期控制网站资源,导致网站长期处于危险状态。
修复方案与防护建议针对CVE-2026-13116漏洞,插件开发团队已经发布了紧急更新版本,建议所有使用该插件的用户立即升级到最新版本。在更新过程中,用户应备份网站数据,以防止更新过程中出现意外情况。此外,用户还可以采取以下额外的安全措施:首先,启用WordPress的安全插件,如Wordfence或Sucuri,这些插件可以实时监控网站安全状态,及时发现并阻止潜在的攻击行为。其次,定期检查网站日志,特别是上传文件的日志,确保没有异常的文件上传行为。最后,建议用户定期更换网站管理员密码,并启用双因素认证,进一步提高账户安全性。漏洞应对与长期安全策略除了紧急修复漏洞,用户还需要建立长期的网站安全策略。

首先,用户应定期更新所有插件和主题,确保使用最新的安全补丁。其次,用户应选择信誉良好的插件开发商,避免使用来源不明的插件。此外,用户还可以考虑使用专业的网站安全服务,如云防火墙、入侵检测系统等,进一步提升网站的安全防护能力。案例分析与行业启示近年来,WordPress插件漏洞事件频发,不仅影响网站安全,还可能导致用户信任度下降。例如,2023年某电商平台因插件漏洞导致用户数据泄露,直接影响了平台的市场声誉。因此,电商平台应高度重视网站安全,定期进行安全审计,确保网站的安全性和稳定性。
同时,插件开发商也应加强代码审计,确保插件的安全性和稳定性。总结CVE-2026-13116漏洞的发现和修复,再次提醒我们网站安全的重要性。作为网站管理员,我们应时刻保持警惕,采取积极的安全措施,保护网站和用户的安全。通过定期更新、启用安全插件、建立安全策略等措施,我们可以有效降低网站被攻击的风险,确保网站的安全运营。 。