深度解析CVE-2025-69094:Unicamp 2.2.2版本前SQL注入漏洞及安全防护指南
监管和法律更新
钱财 qian.cx
本文详细分析了Unicamp 2.2.2版本及以下版本存在的CVE-2025-69094订阅者SQL注入漏洞,探讨其成因、影响范围及安全防护措施,帮助企业和开发者有效应对此类安全威胁。

本文详细分析了Unicamp 2.2.2版本及以下版本存在的CVE-2025-69094订阅者SQL注入漏洞,探讨其成因、影响范围及安全防护措施,帮助企业和开发者有效应对此类安全威胁。

近期,安全研究人员发现Unicamp平台在2.2.2版本及以下版本中存在严重的SQL注入漏洞,该漏洞被编号为CVE-2025-69094。这一漏洞可能导致攻击者通过精心构造的输入参数绕过系统安全机制,直接操作数据库,进而窃取敏感数据或执行恶意操作。本文将从漏洞成因、影响范围、攻击手段及防护措施等多个维度,为读者提供全面的安全分析。Unicamp作为一款广泛应用于教育机构和企业的订阅管理系统,其安全性直接关系到用户数据的保护。CVE-2025-69094漏洞的核心问题在于系统在处理订阅者输入时未进行充分的参数验证和过滤,攻击者可以通过注入恶意SQL语句,突破系统防护,获取数据库权限。这种漏洞不仅可能导致数据泄露,还可能被用于进一步的系统渗透。

回答问题即可获得报酬

从技术角度来看,SQL注入攻击通常利用了应用程序与数据库交互时的安全缺陷。在Unicamp的订阅模块中,当用户提交订阅请求时,系统会将输入参数直接拼接到SQL查询语句中,而未采用参数化查询或预编译语句。攻击者可以通过构造特定的输入,如包含单引号、分号或其他SQL语法元素的字符串,使得原本的查询语句被篡改,从而执行非法操作。该漏洞的影响范围可能涉及所有使用Unicamp 2.2.2版本及以下版本的机构。由于订阅管理系统通常涉及用户身份信息、支付记录等敏感数据,一旦被攻击者利用,可能导致严重的数据泄露事件。此外,攻击者还可能通过SQL注入获取数据库管理员权限,进一步控制整个系统。

为了有效防护此类漏洞,企业和开发者应采取以下措施。首先,应立即升级到Unicamp的最新版本,官方已发布了修复该漏洞的补丁。其次,在开发过程中,应严格遵循安全编码规范,使用参数化查询或预编译语句,避免直接拼接SQL语句。此外,还应定期进行安全审计和渗透测试,及时发现并修复潜在的安全漏洞。在应对SQL注入攻击时,监控和日志分析也是至关重要的。企业应部署入侵检测系统,监控异常的数据库访问行为,如频繁的查询失败、未经授权的数据库操作等。

BC.Game Shitcode 2026:获取独家优惠和奖励

同时,建立完善的日志记录机制,记录所有数据库访问请求,便于事后追踪和分析攻击路径。此外,用户教育也是防护的重要环节。订阅管理系统的管理员应接受安全培训,了解常见的攻击手段及防护措施。同时,用户也应提高安全意识,避免在订阅过程中输入可疑的字符或链接。综上所述,CVE-2025-69094漏洞的发现和修复,为企业和开发者提供了重要的安全警示。通过采取升级补丁、安全编码、监控分析和用户教育等综合措施,可以有效降低SQL注入攻击的风险,保障数据安全。

在数字化时代,安全防护不仅是技术问题,更是企业运营的基石,需要全行业的共同努力和持续投入。 。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细分析了Trendy Travel 6.7及以下版本存在的CVE-2025-69153未经身份验证的跨站脚本攻击漏洞,探讨其影响范围、攻击方式及防护措施,为企业和开发者提供全面的安全防护指南。
2026年07月03号 03点31分22秒 深度解析CVE-2025-69153:Trendy Travel 6.7及以下版本的未经身份验证XSS漏洞及安全防护指南

本文详细分析了Trendy Travel 6.7及以下版本存在的CVE-2025-69153未经身份验证的跨站脚本攻击漏洞,探讨其影响范围、攻击方式及防护措施,为企业和开发者提供全面的安全防护指南。

WordPress插件Ninja Forms - File Uploads因CVE-2026-13369漏洞导致文件上传任意文件写入风险,本文深入分析漏洞成因、影响范围及防护措施,帮助用户保护网站安全。
2026年07月03号 03点32分49秒 WordPress插件Ninja Forms - File Uploads存在严重漏洞CVE-2026-13369:文件上传任意文件写入风险分析与防护指南

WordPress插件Ninja Forms - File Uploads因CVE-2026-13369漏洞导致文件上传任意文件写入风险,本文深入分析漏洞成因、影响范围及防护措施,帮助用户保护网站安全。

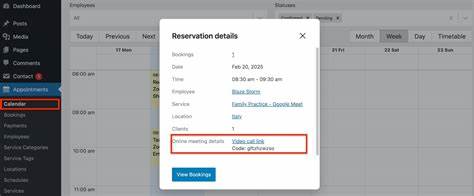
本文详细分析了WordPress预约插件Wappointment中的CVE-2026-9188漏洞,探讨其影响范围、潜在风险以及企业如何有效防护,帮助用户保障在线预约系统的安全性。
2026年07月03号 03点33分24秒 WordPress插件Wappointment漏洞CVE-2026-9188深度解析:如何保护您的在线预约系统

本文详细分析了WordPress预约插件Wappointment中的CVE-2026-9188漏洞,探讨其影响范围、潜在风险以及企业如何有效防护,帮助用户保障在线预约系统的安全性。

本文详细分析了CVE-2025-69133漏洞的技术细节、影响范围及修复建议,帮助用户了解该漏洞的潜在危害并采取有效防护措施。
2026年07月03号 03点35分00秒 深度解析CVE-2025-69133漏洞:Tourmaster 5.4.5及以下版本的本地文件包含风险

本文详细分析了CVE-2025-69133漏洞的技术细节、影响范围及修复建议,帮助用户了解该漏洞的潜在危害并采取有效防护措施。

深入分析WordPress插件WP Review Slider Pro的SQL注入漏洞(CVE-2026-8441),探讨其影响范围、攻击手段及有效防护措施,帮助网站管理员保障系统安全。
2026年07月03号 03点35分23秒 WordPress插件WP Review Slider Pro存在SQL注入漏洞(CVE-2026-8441)详解与防护指南

深入分析WordPress插件WP Review Slider Pro的SQL注入漏洞(CVE-2026-8441),探讨其影响范围、攻击手段及有效防护措施,帮助网站管理员保障系统安全。

深入分析ToddyCat黑客组织开发的Umbrij恶意软件,揭示其通过活跃Gmail会话窃取Google API访问权限的技术手段,并探讨网络安全专家的应对建议。
2026年07月03号 03点36分20秒 ToddyCat的Umbrij恶意软件:如何通过Gmail会话窃取Google API权限?

深入分析ToddyCat黑客组织开发的Umbrij恶意软件,揭示其通过活跃Gmail会话窃取Google API访问权限的技术手段,并探讨网络安全专家的应对建议。

探讨谷歌管理层在商业决策中逐渐偏离道德底线的现象,分析其对员工、用户及行业的深远影响,并反思科技巨头在利益与责任之间的平衡困境
2026年07月03号 03点37分53秒 告别谷歌:管理层失去道德指南针的深层原因与影响

探讨谷歌管理层在商业决策中逐渐偏离道德底线的现象,分析其对员工、用户及行业的深远影响,并反思科技巨头在利益与责任之间的平衡困境