BNY Mellon扩展USDC服务:机构客户可直接铸造与赎回稳定币
首次代币发行 (ICO) 和代币销售 去中心化金融 (DeFi) 新闻
钱财 qian.cx
BNY Mellon将USDC铸造与赎回功能整合至机构托管平台,深化与Circle的合作,推动传统金融与数字资产的融合发展。

BNY Mellon将USDC铸造与赎回功能整合至机构托管平台,深化与Circle的合作,推动传统金融与数字资产的融合发展。

BNY Mellon近日宣布将USDC(美元币)的铸造与赎回功能纳入其机构级托管平台,成为首个支持稳定币的托管服务。这一举措不仅深化了BNY与Circle的战略合作,也标志着传统金融机构对数字资产托管与流通服务的进一步拓展。作为全球最大的托管银行之一,BNY Mellon此次升级旨在为机构客户提供更全面的稳定币管理解决方案,包括存储、转移、铸造和赎回USDC的能力。这一服务的推出,不仅简化了机构客户在美元与USDC之间的转换流程,也为未来其他稳定币和数字资产的托管奠定了基础。 BNY Mellon作为USDC储备资产的主要托管银行,此次扩展服务进一步巩固了其在稳定币生态中的核心地位。该银行目前托管的资产规模高达59.3万亿美元,服务于超过90%的财富100强企业。

回答问题即可获得报酬

USDC作为全球第二大稳定币,其流通量已超过738亿美元,数据来源于DeFiLlama。BNY Mellon的这一举措,不仅满足了机构客户对稳定币的需求,也为传统金融机构与数字资产市场的深度融合提供了新的范例。 在稳定币市场快速发展的背景下,BNY Mellon的动作并非孤例。近期,包括摩根大通、州街银行等传统金融巨头也纷纷推出稳定币相关服务。摩根大通在5月份申请发行基于以太坊的货币市场基金,旨在为稳定币发行方提供合规的储备资产管理工具。州街银行则推出了面向稳定币发行方的政府货币市场基金,投资于美国政府债券和回购协议。

这些动向表明,传统金融机构正在积极布局稳定币相关业务,以应对数字经济的快速变革。 稳定币市场的规模已达3130亿美元,其中Tether的USDT占据约60%的市场份额。随着稳定币在跨境支付、机构投资和DeFi应用中的广泛使用,传统金融机构的参与将进一步推动稳定币生态的成熟。BNY Mellon的USDC托管服务,不仅为机构客户提供了更安全、高效的稳定币管理方案,也为其他金融机构提供了参考模板。 在数字资产托管领域,BNY Mellon此前已与阿布扎比的Finstreet和ADI基金会合作,开发比特币和以太坊的机构级托管服务,并计划未来支持稳定币和代币化资产。这一系列动作表明,BNY Mellon正在构建一个全面的数字资产托管生态系统,以满足机构客户日益增长的需求。

BC.Game Shitcode 2026:获取独家优惠和奖励

随着稳定币市场的持续扩容,传统金融机构与数字资产服务商的合作将更加紧密。BNY Mellon与Circle的深化合作,不仅体现了传统金融对稳定币的认可,也为其他金融机构提供了合作范例。未来,随着更多稳定币和数字资产被纳入托管平台,机构客户将获得更加多元化的资产管理选择。 稳定币作为桥梁,连接了传统金融与数字经济。BNY Mellon的USDC托管服务,不仅为机构客户提供了便捷的稳定币管理工具,也为传统金融机构参与数字资产市场提供了新的思路。随着稳定币生态的不断完善,传统金融与数字资产的融合将进一步深化,为全球金融体系带来新的发展机遇。

。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
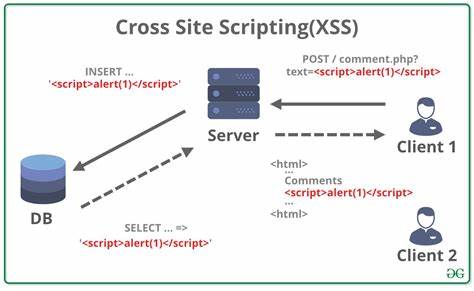
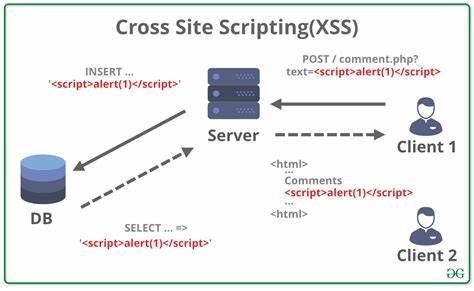
本文详细分析了Jobify插件4.3.2版本及之前版本存在的CVE-2026-57336未经身份验证的跨站脚本攻击(XSS)漏洞,探讨其影响范围、攻击方式及安全防护措施,帮助网站管理员和开发者有效应对此类安全威胁。
2026年06月29号 16点46分17秒 深度解析CVE-2026-57336:Jobify插件4.3.2版本前存在的未经身份验证的XSS漏洞及安全防护指南

本文详细分析了Jobify插件4.3.2版本及之前版本存在的CVE-2026-57336未经身份验证的跨站脚本攻击(XSS)漏洞,探讨其影响范围、攻击方式及安全防护措施,帮助网站管理员和开发者有效应对此类安全威胁。

深入探讨CVE-2026-57339漏洞的技术细节,分析其对Business Directory插件的影响,并提供安全防护建议,帮助用户保护网站安全。
2026年06月29号 16点46分39秒 揭秘CVE-2026-57339漏洞:Business Directory 6.4.23及以下版本的未经认证访问控制缺陷分析

深入探讨CVE-2026-57339漏洞的技术细节,分析其对Business Directory插件的影响,并提供安全防护建议,帮助用户保护网站安全。

本文详细分析了CVE-2026-13437漏洞的技术细节,探讨其对企业安全的潜在威胁,并提供专业的防护建议,帮助IT管理者和安全专家有效应对此类安全风险。
2026年06月29号 16点47分03秒 深度解析CVE-2026-13437漏洞:Devolutions AI Agent API敏感信息泄露风险与防护策略

本文详细分析了CVE-2026-13437漏洞的技术细节,探讨其对企业安全的潜在威胁,并提供专业的防护建议,帮助IT管理者和安全专家有效应对此类安全风险。

本文详细分析Snowflake CLI中发现的CVE-2026-13744漏洞,探讨其成因、影响范围及安全防护措施,帮助企业用户了解潜在风险并采取有效应对策略。
2026年06月29号 16点47分31秒 深度解析Snowflake CLI漏洞CVE-2026-13744:攻击者控制内容未被正确中和的风险与应对策略

本文详细分析Snowflake CLI中发现的CVE-2026-13744漏洞,探讨其成因、影响范围及安全防护措施,帮助企业用户了解潜在风险并采取有效应对策略。

本文详细分析了CVE-2026-41052漏洞的成因、影响范围及潜在风险,并提供了企业级安全防护的实用建议,帮助组织有效应对权限管理中的安全挑战。
2026年06月29号 16点47分58秒 深度解析CVE-2026-41052漏洞:Project Owner角色权限滥用的安全风险与防护策略

本文详细分析了CVE-2026-41052漏洞的成因、影响范围及潜在风险,并提供了企业级安全防护的实用建议,帮助组织有效应对权限管理中的安全挑战。

深入分析Landing Page Builder插件1.5.3.5及以下版本存在的未授权跨站脚本攻击漏洞,探讨其影响范围、攻击手法及有效防护措施,助力网站安全建设。
2026年06月29号 16点48分26秒 揭秘CVE-2026-57337:Landing Page Builder插件的未授权XSS漏洞及安全防护指南

深入分析Landing Page Builder插件1.5.3.5及以下版本存在的未授权跨站脚本攻击漏洞,探讨其影响范围、攻击手法及有效防护措施,助力网站安全建设。

本文详细分析了Japanized For WooCommerce插件2.9.12及更早版本中的严重访问控制漏洞CVE-2026-57340,探讨其影响、修复方法及网站安全防护策略。
2026年06月29号 16点48分50秒 深度解析CVE-2026-57340:Japanized For WooCommerce插件的未经身份验证的访问控制漏洞

本文详细分析了Japanized For WooCommerce插件2.9.12及更早版本中的严重访问控制漏洞CVE-2026-57340,探讨其影响、修复方法及网站安全防护策略。