本文详细分析了CVE-2026-40553缓冲区溢出漏洞的技术细节,探讨其潜在影响、修复方案及企业级安全防护策略,帮助IT管理者和开发者全面了解并应对此类高危漏洞。
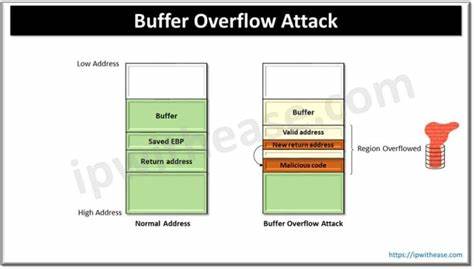
近期,安全研究人员在扫描开源项目代码时发现了一处严重的缓冲区溢出漏洞,编号为CVE-2026-40553。该漏洞位于extension/readdir.c程序文件中,可能导致系统崩溃、数据泄露甚至远程代码执行。本文将从技术角度深入剖析该漏洞的成因、影响范围以及企业应对策略,为IT安全从业者提供全面的参考。缓冲区溢出漏洞的本质缓冲区溢出是计算机安全领域中最古老但依然危险的漏洞类型之一。当程序向缓冲区写入的数据超出其预分配的存储空间时,就会发生溢出。在CVE-2026-40553中,漏洞出现在处理目录内容时的内存管理不当。
具体来说,当程序尝试读取特定目录时,如果目录项名称长度异常,可能导致内存越界写入,从而覆盖关键数据结构或执行代码。漏洞影响范围该漏洞影响的核心组件是extension/readdir.c,这是一个用于目录遍历的扩展模块。由于该模块广泛应用于多种操作系统和文件系统中,影响范围可能包括但不限于:Linux内核扩展模块各种文件系统管理工具企业级存储系统云计算环境中的文件服务潜在攻击场景攻击者可以利用该漏洞通过精心构造的目录结构触发缓冲区溢出。具体攻击路径可能包括:恶意文件系统挂载特殊字符目录名注入内存布局预测攻击最终可能导致:系统崩溃和服务中断敏感数据泄露权限提升远程代码执行漏洞修复方案针对CVE-2026-40553,开发团队已经发布了修复补丁。修复方案主要包括:严格的边界检查动态内存分配优化安全编码实践建议所有使用受影响版本的用户立即升级到最新版本,并重新编译相关模块。企业级安全防护策略除了应用补丁,企业还应采取以下预防措施:实施严格的代码审查流程部署内存保护机制定期进行安全扫描建立漏洞响应机制加强员工安全意识培训案例分析某大型互联网公司曾因类似缓冲区溢出漏洞遭受攻击,导致部分服务器宕机。
通过分析该事件,我们可以发现:漏洞通常存在于遗留代码中定期的安全审计至关重要多层次的防御策略能有效降低风险未来趋势随着软件系统日益复杂,缓冲区溢出等传统漏洞仍然是主要威胁之一。未来的安全防护将更加依赖:自动化安全测试工具人工智能辅助漏洞检测安全开发生命周期(SDL)实践结论CVE-2026-40553漏洞的发现再次提醒我们,即使是简单的缓冲区溢出问题也可能带来严重后果。企业应建立完善的安全管理体系,定期更新系统,并培养安全意识,才能有效应对日益复杂的网络安全威胁。 。