深度解析CVE-2026-36907漏洞:Axiomatic Systems AP4_StsdAtom组件的栈溢出风险
去中心化金融 (DeFi) 新闻
钱财 qian.cx
本文详细分析了Axiomatic Systems软件中的CVE-2026-36907栈溢出漏洞,探讨其成因、影响范围及安全防护措施,帮助开发者和安全专家更好地理解和应对此类安全威胁。

本文详细分析了Axiomatic Systems软件中的CVE-2026-36907栈溢出漏洞,探讨其成因、影响范围及安全防护措施,帮助开发者和安全专家更好地理解和应对此类安全威胁。

近期,安全研究人员发现了Axiomatic Systems软件中的一个严重漏洞,编号为CVE-2026-36907。该漏洞存在于AP4_StsdAtom组件的栈溢出处理机制中,可能被恶意利用导致系统崩溃或执行任意代码。这一发现引发了广泛关注,因为Axiomatic Systems的软件广泛应用于多媒体处理和数据存储领域,涉及范围广泛。本文将从漏洞成因、影响范围、安全防护措施等多个角度,深入解析这一安全威胁,并为开发者和安全专家提供实用建议。首先,我们需要理解AP4_StsdAtom组件的栈溢出漏洞是如何产生的。栈溢出通常是由于程序在栈上分配的内存空间不足,导致数据写入超出预分配的内存范围。

回答问题即可获得报酬

在AP4_StsdAtom组件中,这一问题可能源于输入数据的长度没有被正确验证,或者缓冲区大小设置不当。当处理特定格式的多媒体数据时,如果输入数据包含异常长度的参数,可能会触发栈溢出,进而导致程序崩溃或执行恶意代码。接下来,我们需要评估这一漏洞的影响范围。Axiomatic Systems的软件广泛应用于多媒体处理、数据存储和传输等领域,涉及的行业包括影视制作、数字媒体分发、企业级数据管理等。由于AP4_StsdAtom组件通常处理核心数据结构,一旦被恶意利用,可能导致整个系统的崩溃或数据泄露。此外,攻击者还可能利用这一漏洞执行任意代码,进一步控制受影响的系统。

为了有效防护这一漏洞,开发者和安全团队需要采取多方面的措施。首先,应及时更新Axiomatic Systems软件到最新版本,确保已修复已知的安全漏洞。其次,在开发过程中,应严格进行输入验证,确保所有输入数据的长度和格式符合预期。此外,还可以采用静态代码分析工具,检测潜在的内存管理问题,如缓冲区溢出、栈溢出等。最后,建议定期进行安全审计和渗透测试,及时发现和修复潜在的安全漏洞。此外,用户也可以采取一些措施来降低风险。

BC.Game Shitcode 2026:获取独家优惠和奖励

例如,避免使用未经验证的第三方插件或扩展,确保系统和软件始终保持最新状态。同时,定期备份重要数据,以防止因安全漏洞导致的数据丢失或泄露。通过综合运用这些措施,可以有效降低CVE-2026-36907漏洞带来的安全风险。总结来说,CVE-2026-36907漏洞的发现再次提醒我们,软件安全需要全方位的关注和防护。开发者应在设计和实现阶段就考虑安全性,确保代码的健壮性和可靠性。用户也应提高安全意识,采取必要的防护措施。

只有通过共同努力,才能构建更加安全的数字环境,保护用户的数据和系统安全。 。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细分析Kestra开源编排平台中发现的CVE-2026-45807漏洞,探讨其影响范围、技术细节及企业应对方案,帮助用户提升系统安全防护能力。
2026年06月29号 14点48分30秒 深度解析Kestra漏洞CVE-2026-45807:开源编排平台的安全风险与应对策略

本文详细分析Kestra开源编排平台中发现的CVE-2026-45807漏洞,探讨其影响范围、技术细节及企业应对方案,帮助用户提升系统安全防护能力。

本文详细分析Notepad++ CVE-2026-48778漏洞的技术细节,探讨其潜在影响及安全防护措施,帮助开发者和用户提升代码编辑器的安全性。
2026年06月29号 14点48分50秒 深度解析Notepad++ CVE-2026-48778漏洞:影响范围、修复方案及安全建议

本文详细分析Notepad++ CVE-2026-48778漏洞的技术细节,探讨其潜在影响及安全防护措施,帮助开发者和用户提升代码编辑器的安全性。

本文详细分析Kestra开源编排平台中发现的CVE-2026-49869漏洞,探讨其影响范围、技术细节及企业应对方案,帮助技术人员提升安全防护能力。
2026年06月29号 14点49分10秒 深度解析Kestra漏洞CVE-2026-49869:开源编排平台的安全风险与应对策略

本文详细分析Kestra开源编排平台中发现的CVE-2026-49869漏洞,探讨其影响范围、技术细节及企业应对方案,帮助技术人员提升安全防护能力。

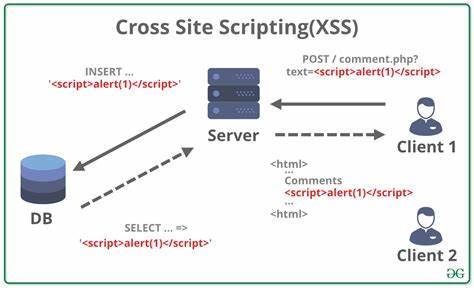
本文详细分析了CVE-2026-50765跨站脚本攻击漏洞的技术细节、影响范围及防护措施,帮助图书馆管理员和网络安全专家理解该漏洞的风险并采取有效应对策略。
2026年06月29号 14点50分03秒 深度解析CVE-2026-50765:跨站脚本攻击(XSS)漏洞对图书馆系统的潜在威胁

本文详细分析了CVE-2026-50765跨站脚本攻击漏洞的技术细节、影响范围及防护措施,帮助图书馆管理员和网络安全专家理解该漏洞的风险并采取有效应对策略。

本文详细分析了ANTLR4语法分析器在4.13.2版本前存在的CVE-2026-13500漏洞,探讨其影响范围、潜在风险以及开发者应采取的安全防护措施,帮助技术人员全面了解并有效应对该安全威胁。
2026年06月29号 14点50分26秒 深度解析CVE-2026-13500:ANTLR4漏洞分析与安全防护指南

本文详细分析了ANTLR4语法分析器在4.13.2版本前存在的CVE-2026-13500漏洞,探讨其影响范围、潜在风险以及开发者应采取的安全防护措施,帮助技术人员全面了解并有效应对该安全威胁。

本文详细分析了ANTLR4语法解析器在4.13.2版本前存在的CVE-2026-13503漏洞,探讨其潜在风险、技术细节及企业应对方案,帮助开发者和安全团队有效防护。
2026年06月29号 14点50分47秒 深度解析CVE-2026-13503:ANTLR4漏洞的影响与应对策略

本文详细分析了ANTLR4语法解析器在4.13.2版本前存在的CVE-2026-13503漏洞,探讨其潜在风险、技术细节及企业应对方案,帮助开发者和安全团队有效防护。

本文详细分析Joomla扩展JoomCCK中发现的CVE-2026-49048漏洞,揭示其前端控制器任务暴露的潜在风险,并提供全面的安全防护建议,帮助网站管理员有效应对此类安全威胁。
2026年06月29号 14点51分10秒 深度解析Joomla扩展JoomCCK漏洞CVE-2026-49048:前端控制器任务暴露风险与安全防护指南

本文详细分析Joomla扩展JoomCCK中发现的CVE-2026-49048漏洞,揭示其前端控制器任务暴露的潜在风险,并提供全面的安全防护建议,帮助网站管理员有效应对此类安全威胁。