深度解析CVE-2026-39244漏洞:adm-zip 0.5.18前版本的拒绝服务风险与防护策略

监管和法律更新 稳定币与中央银行数字货币 区块链技术
钱财 qian.cx
分享: Telegram X
本文详细分析了adm-zip库中CVE-2026-39244漏洞的成因、影响范围及修复方案,为开发者提供了完整的安全防护指南,帮助企业有效应对潜在的拒绝服务攻击风险。

本文详细分析了adm-zip库中CVE-2026-39244漏洞的成因、影响范围及修复方案,为开发者提供了完整的安全防护指南,帮助企业有效应对潜在的拒绝服务攻击风险。

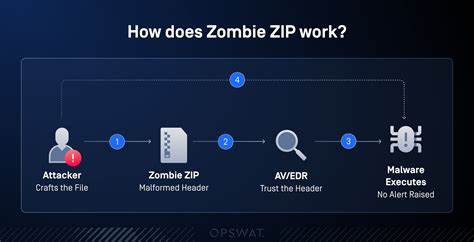
近期,安全研究人员发现了JavaScript压缩库adm-zip在0.5.18版本之前存在一个严重的安全漏洞,编号为CVE-2026-39244。该漏洞允许攻击者通过精心构造的ZIP文件触发拒绝服务(DoS)攻击,导致系统资源耗尽或崩溃。这一发现对依赖该库的开发者和企业构成了重大安全威胁,需要引起高度重视。 adm-zip是一个广泛使用的JavaScript库,主要用于处理ZIP文件的压缩和解压缩操作。其核心功能包括文件压缩、解压缩、文件添加和删除等。由于其轻量级和易用性,该库在Web应用开发中得到了广泛应用。

然而,正是这种广泛使用使得CVE-2026-39244漏洞的影响范围极其广泛,涉及大量依赖该库的Web应用和服务。 漏洞的核心问题在于adm-zip在处理特定构造的ZIP文件时,可能会进入无限循环或消耗过多的系统资源。攻击者可以利用这一漏洞,通过上传或传输恶意构造的ZIP文件,导致目标系统的CPU或内存资源耗尽,最终导致服务不可用。这种攻击方式不需要特殊的权限或复杂的技术手段,任何具有基本编程知识的攻击者都可以轻松实现。 为了更好地理解这一漏洞的影响,我们可以考虑一个典型的Web应用场景。假设一个在线文件管理系统允许用户上传ZIP文件进行解压缩操作。

如果该系统使用了漏洞版本的adm-zip库,攻击者可以上传一个恶意ZIP文件,导致服务器资源耗尽,从而使得其他合法用户无法正常使用系统。这种攻击不仅会影响用户体验,还可能导致系统数据丢失或服务中断,给企业造成严重的经济损失。 针对CVE-2026-39244漏洞,开发者和企业应采取以下防护措施。首先,立即升级到adm-zip的最新版本0.5.18或以上,该版本已经修复了该漏洞。其次,在应用层面实施输入验证和限制,例如限制ZIP文件的大小和结构,防止恶意文件的上传。此外,还可以考虑使用沙箱环境或隔离机制,确保即使发生漏洞利用,也不会影响核心系统的稳定性。

除了技术层面的防护措施,企业还应加强安全意识培训,确保开发团队和运维人员了解最新的安全威胁和防护策略。定期进行安全审计和渗透测试,及时发现和修复潜在的安全漏洞。通过建立完善的安全管理体系,企业可以有效降低安全风险,保障系统的稳定运行。 CVE-2026-39244漏洞的发现和修复,再次提醒我们在开发和使用第三方库时,必须高度重视安全问题。随着互联网技术的快速发展,安全威胁也在不断演变,开发者和企业必须保持警惕,持续关注安全动态,采取积极的防护措施。只有通过技术和管理的双重保障,才能构建一个更加安全的数字环境。

。
精选推荐 数字资产常用交易与安全工具
下一步
本文详细分析了Invixium IXM WEB v.2.3.85.25版本存在的CVE-2026-51119漏洞,探讨其技术原理、潜在影响及企业级防护措施,为IT安全从业者提供专业参考。
2026年07月10号 22点43分27秒 深度解析CVE-2026-51119漏洞:Invixium IXM WEB系统特权提升风险与防护策略

本文详细分析了Invixium IXM WEB v.2.3.85.25版本存在的CVE-2026-51119漏洞,探讨其技术原理、潜在影响及企业级防护措施,为IT安全从业者提供专业参考。

本文详细分析了9Router AI路由器在0.5.2版本之前存在的CVE-2026-55638安全漏洞,探讨其对/v1、/v等路径的保护不足问题,并提供相关安全建议。
2026年07月10号 22点48分56秒 深度解析CVE-2026-55638漏洞:9Router AI路由器与令牌保护机制的安全隐患

本文详细分析了9Router AI路由器在0.5.2版本之前存在的CVE-2026-55638安全漏洞,探讨其对/v1、/v等路径的保护不足问题,并提供相关安全建议。

本文详细分析了CVE-2026-8595漏洞的技术细节,探讨了编辑权限下构造TableNG面板可能引发的安全风险,并提供了企业级防护方案,帮助安全团队有效应对此类威胁。
2026年07月10号 22点49分47秒 深度解析CVE-2026-8595漏洞:编辑权限下的TableNG面板构造风险与防护策略

本文详细分析了CVE-2026-8595漏洞的技术细节,探讨了编辑权限下构造TableNG面板可能引发的安全风险,并提供了企业级防护方案,帮助安全团队有效应对此类威胁。

近期发现WordPress热门SEO插件Squirrly SEO存在严重安全漏洞CVE-2026-1667,攻击者可通过该漏洞任意修改网站文章内容,威胁网站数据安全。本文将详细分析该漏洞的成因、影响范围及修复建议,帮助网站管理员及时防护。
2026年07月10号 22点50分18秒 WordPress插件Squirrly SEO存在严重漏洞CVE-2026-1667:攻击者可任意修改文章内容

近期发现WordPress热门SEO插件Squirrly SEO存在严重安全漏洞CVE-2026-1667,攻击者可通过该漏洞任意修改网站文章内容,威胁网站数据安全。本文将详细分析该漏洞的成因、影响范围及修复建议,帮助网站管理员及时防护。

本文详细分析了Simple Machines Forum 2.1和3.0版本中的CVE-2026-39903漏洞,探讨其影响范围、潜在风险以及如何有效修复,帮助论坛管理员保障系统安全。
2026年07月10号 22点50分42秒 深度解析CVE-2026-39903漏洞:Simple Machines Forum安全风险与修复指南

本文详细分析了Simple Machines Forum 2.1和3.0版本中的CVE-2026-39903漏洞,探讨其影响范围、潜在风险以及如何有效修复,帮助论坛管理员保障系统安全。

本文详细分析了Grav平台CVE-2026-53653漏洞的成因、影响范围及安全补丁方案,帮助开发者和运维人员全面了解该漏洞的防护措施和最佳实践。
2026年07月10号 22点51分13秒 深度解析CVE-2026-53653漏洞:Grav平台安全风险与应对策略

本文详细分析了Grav平台CVE-2026-53653漏洞的成因、影响范围及安全补丁方案,帮助开发者和运维人员全面了解该漏洞的防护措施和最佳实践。

本文详细分析了Eleveo通话录音软件9.7.0版本中发现的CVE-2026-15376漏洞,探讨其潜在影响、技术细节及企业应对措施,帮助IT管理者和安全专业人士提升系统安全防护能力。
2026年07月10号 22点55分15秒 深度解析Eleveo通话录音软件9.7.0漏洞CVE-2026-15376:安全风险与应对策略

本文详细分析了Eleveo通话录音软件9.7.0版本中发现的CVE-2026-15376漏洞,探讨其潜在影响、技术细节及企业应对措施,帮助IT管理者和安全专业人士提升系统安全防护能力。