无需土木工程的1千瓦风力涡轮机:革命性的可持续能源解决方案

稳定币与中央银行数字货币 加密交易所新闻
钱财 qian.cx
分享: Telegram X
探索Wind To Watt的创新风力涡轮机技术,如何通过模块化设计和低成本材料实现全球可持续能源普及,适用于偏远地区、农业用地和海上风电场。

探索Wind To Watt的创新风力涡轮机技术,如何通过模块化设计和低成本材料实现全球可持续能源普及,适用于偏远地区、农业用地和海上风电场。

在全球能源转型的浪潮中,可再生能源技术的创新与普及成为关键。Wind To Watt公司推出的无需土木工程的1千瓦风力涡轮机,以其独特的模块化设计和低成本特性,正在重新定义风能利用的边界。这种革命性的技术不仅简化了安装流程,还通过高效的能源转换能力,为偏远地区、农业用地和海上风电场提供了可行的解决方案。 Wind To Watt的核心创新在于其模块化设计。传统风力涡轮机通常需要复杂的土木工程基础设施,而Wind To Watt的设计则完全摒弃了这一需求。通过使用铝合金管和塑料帆布等低成本材料,涡轮机的安装过程变得极其简单,无需专业技术即可完成。

这种设计不仅降低了初始投资成本,还大幅减少了对环境的影响。 在能源转换效率方面,Wind To Watt的涡轮机表现出色。通过计算流体力学(CFD)优化,其功率系数(Cp)达到了0.32,这意味着在相同风速下,其能源转换效率远超传统设计。更令人惊叹的是,其功率增长遵循平方规律,即直径加倍,功率可增加四倍。这种指数级的能源效率使得Wind To Watt的涡轮机在不同规模的应用中均表现出色,从1平方米的300瓦模型到100平方米的62.4千瓦模型,均能满足不同场景的能源需求。 Wind To Watt的技术优势不仅体现在能源转换效率上,还包括其对环境的友好性。

由于无需土木工程,安装过程对地形的影响微乎其微,完全避免了对自然环境的破坏。此外,其低噪音设计和最小化的视觉影响,使其能够在居民区和敏感环境中顺利部署。更值得一提的是,Wind To Watt的涡轮机采用100%可回收的材料,确保了其生命周期内的环保性。 在商业模式方面,Wind To Watt采取了多元化的策略。除了直接销售单台设备外,公司还计划通过国际许可证和简化的维护服务,扩大其市场覆盖范围。目前,Wind To Watt已经与法国工业合作伙伴MSE建立了合作关系,确保了生产能力和产品质量。

公司的目标是到2026年实现每年150万欧元的年收入,并逐步扩展到欧洲、中东、非洲和印度等市场。 Wind To Watt的技术创新和商业模式,为全球能源普及提供了新的思路。其无需土木工程的设计,使得风能利用不再受限于地理条件和基础设施,为偏远地区和发展中国家提供了可行的能源解决方案。随着技术的不断成熟和市场的扩大,Wind To Watt有望在全球能源转型中发挥重要作用。 。
下一步
本文详细分析Keycloak Admin UI扩展中的CVE-2026-14209漏洞,探讨其潜在影响、技术细节及企业应对措施,帮助安全团队提升身份认证系统的安全防护能力。
2026年07月02号 12点24分57秒 Keycloak管理界面扩展漏洞CVE-2026-14209深度解析:安全风险与应对策略

本文详细分析Keycloak Admin UI扩展中的CVE-2026-14209漏洞,探讨其潜在影响、技术细节及企业应对措施,帮助安全团队提升身份认证系统的安全防护能力。

本文详细分析了Google Chrome输入法模块存在的Use-after-free漏洞(CVE-2026-13811),探讨其潜在攻击路径、影响范围及修复措施,帮助用户提升网络安全防护意识。
2026年07月02号 12点26分38秒 深度解析CVE-2026-13811:Google Chrome输入法漏洞的安全风险与修复指南

本文详细分析了Google Chrome输入法模块存在的Use-after-free漏洞(CVE-2026-13811),探讨其潜在攻击路径、影响范围及修复措施,帮助用户提升网络安全防护意识。

Keycloak身份认证系统近期发现严重漏洞CVE-2026-4629,该漏洞可能被高权限用户利用进行客户端管理操作,本文详细分析漏洞成因、影响范围及安全防护措施,帮助企业构建更安全的身份认证体系。
2026年07月02号 12点27分01秒 Keycloak漏洞CVE-2026-4629深度解析:权限管理漏洞的安全风险与应对策略

Keycloak身份认证系统近期发现严重漏洞CVE-2026-4629,该漏洞可能被高权限用户利用进行客户端管理操作,本文详细分析漏洞成因、影响范围及安全防护措施,帮助企业构建更安全的身份认证体系。

深入解析 Google Chrome iOS 版本中 Safe Browsing 功能的侧信道信息泄露漏洞 CVE-2026-13809,探讨其影响范围、技术原理及用户如何有效防护,助力提升移动端安全意识。
2026年07月02号 12点27分31秒 Google Chrome iOS 安全漏洞 CVE-2026-13809:侧信道信息泄露风险分析与防护指南

深入解析 Google Chrome iOS 版本中 Safe Browsing 功能的侧信道信息泄露漏洞 CVE-2026-13809,探讨其影响范围、技术原理及用户如何有效防护,助力提升移动端安全意识。

本文详细分析了Google Chrome for iOS平台上的CVE-2026-13812安全漏洞,探讨其成因、影响范围及用户应对策略,帮助读者全面了解这一网络安全威胁并采取有效防护措施。
2026年07月02号 12点27分58秒 深度解析CVE-2026-13812:Chrome for iOS输入验证漏洞及安全防护指南

本文详细分析了Google Chrome for iOS平台上的CVE-2026-13812安全漏洞,探讨其成因、影响范围及用户应对策略,帮助读者全面了解这一网络安全威胁并采取有效防护措施。

本文详细分析了Google Chrome for iOS平台上的CVE-2026-13813漏洞,探讨其成因、影响范围及修复建议,帮助用户和开发者提升安全意识和防护能力。
2026年07月02号 12点28分20秒 深度解析CVE-2026-13813:Chrome for iOS政策执行不足漏洞及其影响

本文详细分析了Google Chrome for iOS平台上的CVE-2026-13813漏洞,探讨其成因、影响范围及修复建议,帮助用户和开发者提升安全意识和防护能力。

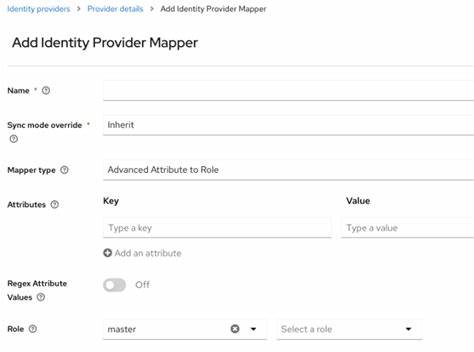
本文详细分析Keycloak身份提供商映射器组件中的严重漏洞CVE-2026-12388,探讨其技术细节、潜在风险及企业应对策略,帮助安全团队全面了解并有效防范此类安全威胁。
2026年07月02号 12点28分50秒 深度解析Keycloak身份提供商映射器漏洞CVE-2026-12388:影响、修复与安全建议

本文详细分析Keycloak身份提供商映射器组件中的严重漏洞CVE-2026-12388,探讨其技术细节、潜在风险及企业应对策略,帮助安全团队全面了解并有效防范此类安全威胁。