黑客偏好攻击方式变化:盗取凭证超越恶意软件成为主要威胁

随着网络安全威胁格局的演变,盗取凭证已成为黑客最常用的攻击手段,超越传统的恶意软件攻击。本文深入分析这一趋势背后的原因、常见攻击手法及企业如何有效防范。
近期,全球知名网络安全公司Kaspersky发布的最新研究报告显示,盗取凭证已成为黑客最偏好的攻击方式,超越了传统的恶意软件攻击。这一趋势的转变反映了网络犯罪分子策略的调整,也对企业和个人的网络安全防护提出了新的挑战。随着数字化转型的加速,用户账户和身份信息的价值日益凸显,黑客通过盗取合法凭证实施攻击的方式正在成为主流。这种攻击手法不仅能规避传统的安全防护措施,还能更有效地实现数据窃取和系统渗透。 盗取凭证攻击的兴起与多种因素密切相关。首先,随着多因素认证(MFA)和安全协议的普及,黑客发现直接攻击系统的难度加大,转而寻找更容易获取凭证的途径。

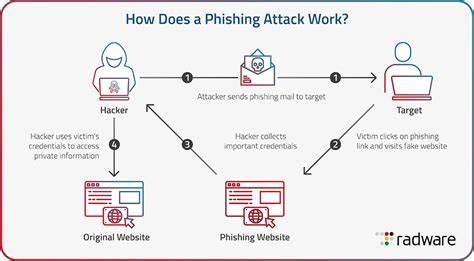
其次,黑暗网络上的凭证交易市场蓬勃发展,为黑客提供了大量可用的合法账户信息。此外,社会工程学攻击手法的不断演进,使得钓鱼邮件和伪造登录页面等技术更加精巧,更容易诱导用户泄露凭证。 在企业环境中,盗取凭证攻击的危害尤为严重。黑客通过窃取员工的登录凭证,可以轻松绕过防火墙和入侵检测系统,直接进入内部网络。这种攻击方式往往能够持续存在较长时间,导致数据泄露和系统破坏的风险大幅提升。此外,凭证盗取攻击还可能被用于实施供应链攻击,通过合作伙伴或第三方服务商的凭证渗透到目标企业的核心系统。
针对盗取凭证攻击的防范需要采取多层次的安全策略。首先,企业应加强员工的安全意识培训,提高对钓鱼邮件和社会工程攻击的识别能力。其次,实施严格的访问控制和权限管理,确保只有必要的员工才能访问敏感数据。此外,部署先进的身份验证技术,如生物识别和行为分析,可以有效提升凭证安全性。最后,定期进行安全审计和渗透测试,及时发现和修补潜在的安全漏洞。 随着网络安全威胁格局的不断演变,企业和个人必须保持高度警惕,采取主动的防护措施。

盗取凭证攻击的兴起提醒我们,传统的安全防护手段已不再足够,必须不断创新和升级安全策略。通过加强安全意识、采用先进技术和建立全面的安全框架,可以有效应对日益复杂的网络威胁,保护企业和个人的数字资产安全。 。