深度解析:恶意软件动态与网络安全威胁的前沿趋势
聚焦全球恶意软件发展脉络、网络攻击手法演变及数字取证技术革新,为读者提供专业的安全防护指南与实战案例分析。
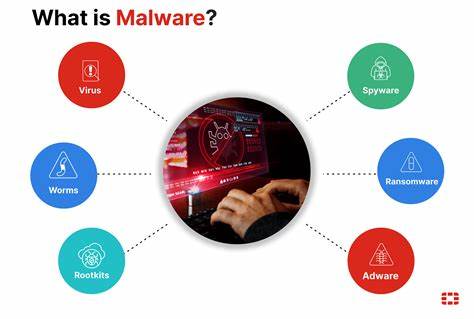
在数字化浪潮席卷全球的今天,网络安全已成为关系国家安全、企业生存与个人隐私的关键命脉。恶意软件(Malware)作为网络攻击的核心武器,其变种频出、攻击手法日益复杂,给全球安全格局带来了前所未有的挑战。本文将深入探讨恶意软件的最新动态、数字取证(DFIR)的技术演进、以及黑客攻击手段的隐蔽化趋势,为读者揭开网络安全领域的神秘面纱。## 恶意软件的演进:从简单病毒到AI驱动的网络武器恶意软件的发展史,实际上是人类技术进步与网络犯罪智慧较量的历史。上世纪90年代,简单的引导区病毒和文件感染型病毒横行一时,通过软盘和早期网络传播。进入21世纪,蠕虫病毒(如冲击波、震荡波)凭借网络传播能力,造成了全球性的网络瘫痪。

而近十年来,恶意软件呈现出模块化、多态化、无文件化的发展趋势,攻击者开始利用机器学习和深度伪造技术,打造更加智能化的网络武器。### AI驱动的恶意软件:自适应攻击的新纪元传统恶意软件依赖固定的签名或行为模式,而现代AI驱动的恶意软件能够实时学习目标系统的防御机制,并动态调整攻击策略。例如,某些高级持续威胁(APT)组织开发的恶意软件,能够通过分析用户行为模式,在用户输入敏感信息时(如银行转账)才激活攻击模块,从而躲避传统沙箱检测。这种被称为"上下文感知"的恶意软件,已成为网络安全领域的新型威胁。### 勒索软件的商业化转变:从个人敲诈到企业勒索勒索软件作为恶意软件的一种特殊形态,近年来经历了从"小打小闹"到"产业化"的蜕变。早期的勒索软件(如 WannaCry)主要针对个人用户,通过加密文件索取少量赎金。
而如今,勒索软件团伙已形成完整的"勒索即服务"(RaaS)生态链,攻击目标转向大型企业、政府机构甚至医疗系统。2023年,全球勒索软件攻击造成的直接经济损失超过10亿美元,且呈现出"双重勒索"(数据泄露+加密)的新模式,给受害者带来了更大的压力。### 物联网设备:恶意软件的新战场随着智能家居、工业控制系统(ICS)和医疗设备的普及,物联网(IoT)设备成为恶意软件攻击的新目标。由于这些设备通常缺乏安全更新机制,且默认密码易被猜测,攻击者可以轻松将其纳入僵尸网络(Botnet),用于发动DDoS攻击或作为跳板攻击企业内网。例如,Mirai僵尸网络曾在2016年利用数十万台IoT设备发动了史上最大规模的DDoS攻击,峰值流量达1.2Tbps。## 数字取证(DFIR)的技术革新:从静态分析到智能化响应数字取证(Digital Forensics and Incident Response,DFIR)作为网络安全的"侦探"角色,在恶意软件攻击后扮演着关键的证据收集与分析角色。

随着恶意软件攻击手法的复杂化,DFIR技术也在不断演进,从传统的静态分析发展到如今的智能化、自动化响应。### 内存取证:揭开无文件恶意软件的真面目无文件恶意软件(Fileless Malware)通过利用系统合法进程(如PowerShell、WMI)执行攻击,传统的磁盘取证无法发现其踪迹。内存取证技术通过分析系统内存中的进程、网络连接和注册表键值,能够有效识别这类隐蔽的攻击。例如,2022年发现的PowerShell恶意软件家族"Powershell-RAT",通过内存取证技术被成功检测,其攻击链得以完整还原。### 威胁狩猎(Threat Hunting)的兴起:主动防御的新范式传统的安全防护依赖于已知威胁的签名库,而威胁狩猎则采用主动搜索的方式,通过分析异常行为模式来发现未知威胁。这种技术结合了机器学习、用户行为分析(UEBA)和威胁情报,能够在攻击早期阶段识别潜在的恶意活动。
例如,某大型金融机构通过部署威胁狩猎平台,在勒索软件攻击前48小时内成功阻止了攻击,避免了数百万美元的损失。### 云原生取证:应对混合云环境下的安全挑战随着企业逐步迁移至云端,恶意软件攻击也开始针对云服务(如AWS、Azure、GCP)展开。云原生取证技术通过分析云服务日志、容器镜像和服务器less函数的执行记录,能够在云环境中快速定位攻击源。例如,2023年某云服务提供商发现了一种针对Kubernetes集群的恶意软件,通过云原生取证技术追踪到攻击者利用了容器逃逸漏洞,并及时修复了安全隐患。## 黑客攻击手法的隐蔽化:从社会工程学到零信任架构的对抗黑客攻击手法的演进,不仅体现在技术层面,更体现在策略层面的隐蔽化与复杂化。攻击者不再满足于简单的技术漏洞利用,而是通过多层次的攻击链(Kill Chain)和社会工程学手段,实现长期潜伏与数据窃取。
### 钓鱼攻击的进化:从邮件钓鱼到深度伪造钓鱼攻击作为最古老的网络攻击手法之一,至今仍是黑客入侵的主要途径。然而,传统的邮件钓鱼已逐渐被更高级的攻击手法取代。深度伪造(Deepfake)技术通过AI生成逼真的音频、视频或文本,诱使用户泄露敏感信息。例如,2023年某跨国公司的CEO在视频会议中收到"董事长"的指令,要求转账1200万美元,最终发现这是一起利用深度伪造技术的诈骗案。### 零信任架构的兴起:重新定义网络安全边界传统的网络安全模型基于"堡垒内外"的概念,即防火墙内部被视为可信区域。而零信任架构(Zero Trust)则采用"永不信任,始终验证"的原则,要求对所有访问请求进行严格验证,无论其来自内部还是外部。
这种架构通过微分段、多因素认证(MFA)和持续监控,有效降低了横向移动攻击的风险。例如,某大型科技公司在实施零信任架构后,成功阻止了95%的内部网络攻击。### 攻击链的复杂化:APT组织的隐蔽战术高级持续威胁(APT)组织通常采用多阶段攻击链,通过多个中间节点隐藏真实攻击源。例如,2022年发现的APT29(俄罗斯国家支持的黑客组织)在攻击美国民主党机构时,利用了多个被控制的服务器作为跳板,最终通过加密通信将数据传输至境外服务器。这种攻击手法不仅增加了取证难度,也使得传统的边界防护失效。## 网络安全防护的最佳实践:从技术到管理的全方位布局面对日益复杂的网络威胁,企业和个人用户需要采用全方位的安全防护策略,从技术层面的加固到管理层面的合规,构建多层次的安全防线。
### 技术层面:零信任、端点检测与响应(EDR)、威胁情报零信任架构作为现代网络安全的基石,要求企业重新设计网络访问策略。端点检测与响应(EDR)工具通过实时监控和行为分析,能够及时发现并阻止恶意软件的执行。此外,威胁情报平台(如MITRE ATT&CK框架)能够提供最新的攻击手法和漏洞信息,帮助安全团队提前做好防护准备。### 管理层面:安全意识培训、事件响应计划、合规要求人为因素始终是网络安全的薄弱环节。定期的安全意识培训能够提高员工对钓鱼攻击、社交工程学的警惕性。同时,制定详细的事件响应计划(IRP)能够在攻击发生时快速响应,降低损失。
此外,遵循行业标准(如ISO 27001、NIST CSF)和法规要求(如GDPR、网络安全法)也是企业不可或缺的安全管理手段。### 云安全:共享责任模型与容器安全在云计算环境下,安全责任由云服务提供商和用户共同承担(共享责任模型)。企业需要关注云服务的配置安全、数据加密、访问控制等方面。此外,容器化技术(如Docker、Kubernetes)的普及也带来了新的安全挑战,需要通过镜像扫描、运行时保护等手段确保容器安全。## 未来趋势:量子计算、区块链与网络安全的碰撞随着量子计算、区块链等新兴技术的发展,网络安全领域也面临着前所未有的机遇与挑战。量子计算有望在未来破解现有的加密算法,而区块链技术则可能为去中心化身份认证提供新的解决方案。
### 量子计算对加密的威胁与应对量子计算机的出现,特别是Shor算法的成熟,将对现有的公钥加密体系(如RSA、ECC)构成严重威胁。为此,后量子密码学(Post-Quantum Cryptography)正在成为研究热点,包括格密码、哈希密码等新型加密算法。企业需要提前布局,采用量子抵抗加密技术,确保数据安全。### 区块链与去中心化安全区块链技术通过分布式账本和智能合约,为去中心化身份认证、数据完整性验证提供了新的可能性。例如,某些项目正在探索利用区块链技术构建不可篡改的安全日志系统,或通过代币激励机制鼓励白帽黑客报告漏洞。然而,区块链技术本身也存在安全风险,如智能合约漏洞、51%攻击等,需要谨慎应用。
### AI伦理与网络安全的平衡AI技术在网络安全领域的应用(如威胁检测、自动化响应)极大提升了防护效率,但也带来了新的伦理问题。例如,AI驱动的攻击工具可能被滥用于制造虚假信息、操纵舆论。因此,建立AI伦理框架、加强AI监管成为网络安全领域的重要议题。## 案例分析:真实的恶意软件攻击与防护经验通过分析真实的网络攻击案例,我们能够更好地理解恶意软件的运作机制,并从中汲取防护经验。### 案例一:SolarWinds供应链攻击 - - 隐蔽的国家级网络间谍活动2020年12月,美国多个政府部门和企业遭受了史上最复杂的供应链攻击之一 - SolarWinds攻击。攻击者通过入侵SolarWinds的软件更新系统,将恶意代码植入官方更新包中,最终感染了包括美国国务院、财政部、能源部在内的数十个机构。
这次攻击利用了零日漏洞、代码签名伪造等多种技术手段,展现了APT组织的高超技术水平。**防护经验:**- 加强第三方供应商的安全审计- 实施零信任架构,限制横向移动- 部署行为分析工具,识别异常活动### 案例二:Colonial Pipeline勒索软件攻击 - - 关键基础设施的脆弱性2021年5月,美国最大的成品油管道运营商Colonial Pipeline遭受勒索软件攻击,导致东海岸地区燃油供应中断数日。攻击者利用了一名员工的VPN凭证,通过RDP(远程桌面协议)进入内网,最终部署了DarkSide勒索软件。这次攻击不仅造成了经济损失,也暴露了关键基础设施的安全隐患。**防护经验:**- 加强远程访问的安全控制(如MFA、网络分段)- 定期备份关键数据,确保快速恢复- 建立与执法部门的协作机制### 案例三:Log4j漏洞 - - Java生态系统的灾难2021年12月,Apache Log4j 2中的零日漏洞(CVE-2021-44228)被披露,该漏洞允许攻击者远程执行代码,影响范围涵盖了全球绝大多数Java应用。由于Log4j广泛应用于云服务、企业应用和开源项目中,这次漏洞引发了全球范围的安全危机。
**防护经验:**- 及时更新第三方组件,修复已知漏洞- 实施软件供应链安全管理- 建立漏洞管理流程,快速响应新威胁## 网络安全意识培训:构建"人人都是第一道防线"的文化在网络安全防护中,技术手段固然重要,但人的因素同样关键。通过系统性的安全意识培训,可以显著降低因人为错误导致的安全事件。### 培训内容设计:从基础知识到实战演练安全意识培训应覆盖从基础的密码安全、钓鱼识别到高级的APT攻击识别等多个层次。培训形式可以多样化,包括在线课程、模拟钓鱼测试、实战演练等。例如,某大型金融集团通过定期的模拟钓鱼测试,将员工的点击率从30%降低至5%,有效提升了安全意识。### 企业文化建设:将安全融入日常工作安全意识培训不仅是一次性的活动,更需要融入企业文化中。
通过建立安全激励机制、设立安全大使等方式,鼓励员工主动参与安全防护。例如,某科技公司通过"安全之星"评选活动,表彰在安全防护中表现突出的员工,有效提升了全员安全意识。### 家庭与个人用户的安全防护对于个人用户而言,网络安全同样重要。通过使用密码管理器、启用多因素认证、定期更新系统等措施,可以有效降低被攻击的风险。此外,关注安全资讯(如Malware News等渠道)也是保持安全意识的重要手段。## 结语:网络安全是一场没有终点的持久战网络安全是一场技术与智慧的较量,也是一场人性与贪婪的博弈。
随着恶意软件攻击手法的不断演进,网络安全防护也需要与时俱进,不断创新。从AI驱动的恶意软件到零信任架构的普及,从数字取证的智能化到网络安全意识的全民提升,每一次技术突破和管理变革都在重新定义安全防线的高度。在这个充满挑战的时代,我们需要保持警惕,不断学习,构建起坚固的安全防线。无论是企业还是个人用户,都应将网络安全视为一种责任,而非选项。只有这样,我们才能在数字化浪潮中立于不败之地,守护好我们的数字家园。 。