深度解析CVE-2026-56261:Crawl4AI 0.8.7前版本的SSRF漏洞及安全防护指南
本文详细分析了Crawl4AI 0.8.7前版本存在的服务器端请求伪造(SSRF)漏洞CVE-2026-56261,探讨其技术原理、影响范围及安全防护措施,帮助开发者和企业提升网络安全防护能力。
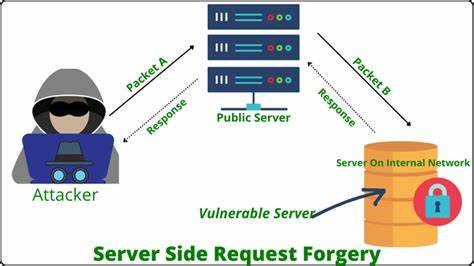
近期,安全研究人员发现开源爬虫工具Crawl4AI在0.8.7版本之前存在严重的服务器端请求伪造(SSRF)漏洞,该漏洞被CVE编号为CVE-2026-56261。SSRF漏洞是一种常见的网络安全威胁,攻击者可以通过该漏洞绕过安全限制,向受害服务器发送恶意请求,获取内部网络资源或执行其他恶意操作。本文将从漏洞的技术原理、影响范围、修复方案以及安全防护措施等方面进行详细分析,帮助开发者和企业提升网络安全防护能力。SSRF漏洞的技术原理服务器端请求伪造(SSRF)漏洞是指攻击者通过操控服务器端的请求,使其向不受信任的目标发送请求。在Crawl4AI的漏洞中,攻击者可以通过精心构造的输入参数,使得Crawl4AI服务器向内部网络或其他受限资源发送请求。这种攻击方式通常利用了服务器端的信任关系,例如服务器与内部数据库、内部API或其他服务之间的信任关系。

具体来说,Crawl4AI在处理用户输入时,没有对目标URL进行充分的验证和过滤,导致攻击者可以通过输入恶意URL来触发SSRF攻击。例如,攻击者可以将目标URL设置为内部服务器的地址,如127.0.0.1或内网IP,从而获取内部网络的敏感信息。此外,攻击者还可以利用SSRF漏洞执行其他恶意操作,如扫描内部网络、绕过防火墙或访问受限资源。影响范围与风险分析CVE-2026-56261漏洞影响范围广泛,主要影响使用Crawl4AI 0.8.7之前版本的用户。由于Crawl4AI是一个开源爬虫工具,广泛应用于数据采集、网络爬虫和自动化任务等场景,因此该漏洞可能影响大量企业和个人用户。攻击者可以利用该漏洞获取内部网络的敏感信息,如数据库密码、内部API密钥或其他机密数据,从而对企业造成严重的安全威胁。
此外,SSRF漏洞还可能被用于执行其他恶意操作,如扫描内部网络、绕过防火墙或访问受限资源。例如,攻击者可以通过SSRF漏洞访问内部服务器的管理界面,获取管理员权限,进而控制整个服务器。这种攻击方式对企业的网络安全造成极大的威胁,可能导致数据泄露、服务中断或其他严重后果。修复方案与安全防护措施为了修复CVE-2026-56261漏洞,Crawl4AI官方已经发布了0.8.7版本,该版本对输入参数进行了严格的验证和过滤,防止攻击者通过恶意URL触发SSRF攻击。用户应尽快升级到最新版本,以确保系统的安全性。除了升级到最新版本,用户还可以采取以下安全防护措施,以提升网络安全防护能力:首先,用户应定期检查和更新所有开源工具和依赖库,确保使用的是最新版本。

开源工具和依赖库通常会定期发布安全补丁,以修复已知的漏洞和安全问题。用户应定期检查官方网站或社区论坛,获取最新的安全信息和更新通知。其次,用户应对输入参数进行严格的验证和过滤,防止攻击者通过恶意输入触发SSRF攻击。例如,用户可以对URL参数进行白名单过滤,仅允许访问受信任的目标地址。此外,用户还可以对URL参数进行编码和解码,防止攻击者通过特殊字符绕过安全限制。最后,用户应定期进行安全审计和渗透测试,以发现和修复潜在的安全漏洞。
安全审计和渗透测试可以帮助用户发现系统中的安全漏洞和弱点,并采取相应的修复措施。用户可以聘请专业的安全公司或使用自动化安全工具,进行定期的安全审计和渗透测试。结论CVE-2026-56261漏洞是一种严重的网络安全威胁,攻击者可以利用该漏洞获取内部网络的敏感信息或执行其他恶意操作。用户应尽快升级到Crawl4AI 0.8.7版本,并采取相应的安全防护措施,以提升网络安全防护能力。通过定期更新、严格验证和安全审计等措施,用户可以有效防止SSRF攻击,保护企业和个人的网络安全。 。